
硬體錢包 vs 冷錢包 vs 紙錢包:哪種最安全
硬體錢包是簽署裝置,冷錢包是金鑰始終離線的使用狀態,紙錢包是把金鑰或備份寫在紙上的媒介。三者不是同一層級,不能直接按名稱排名。
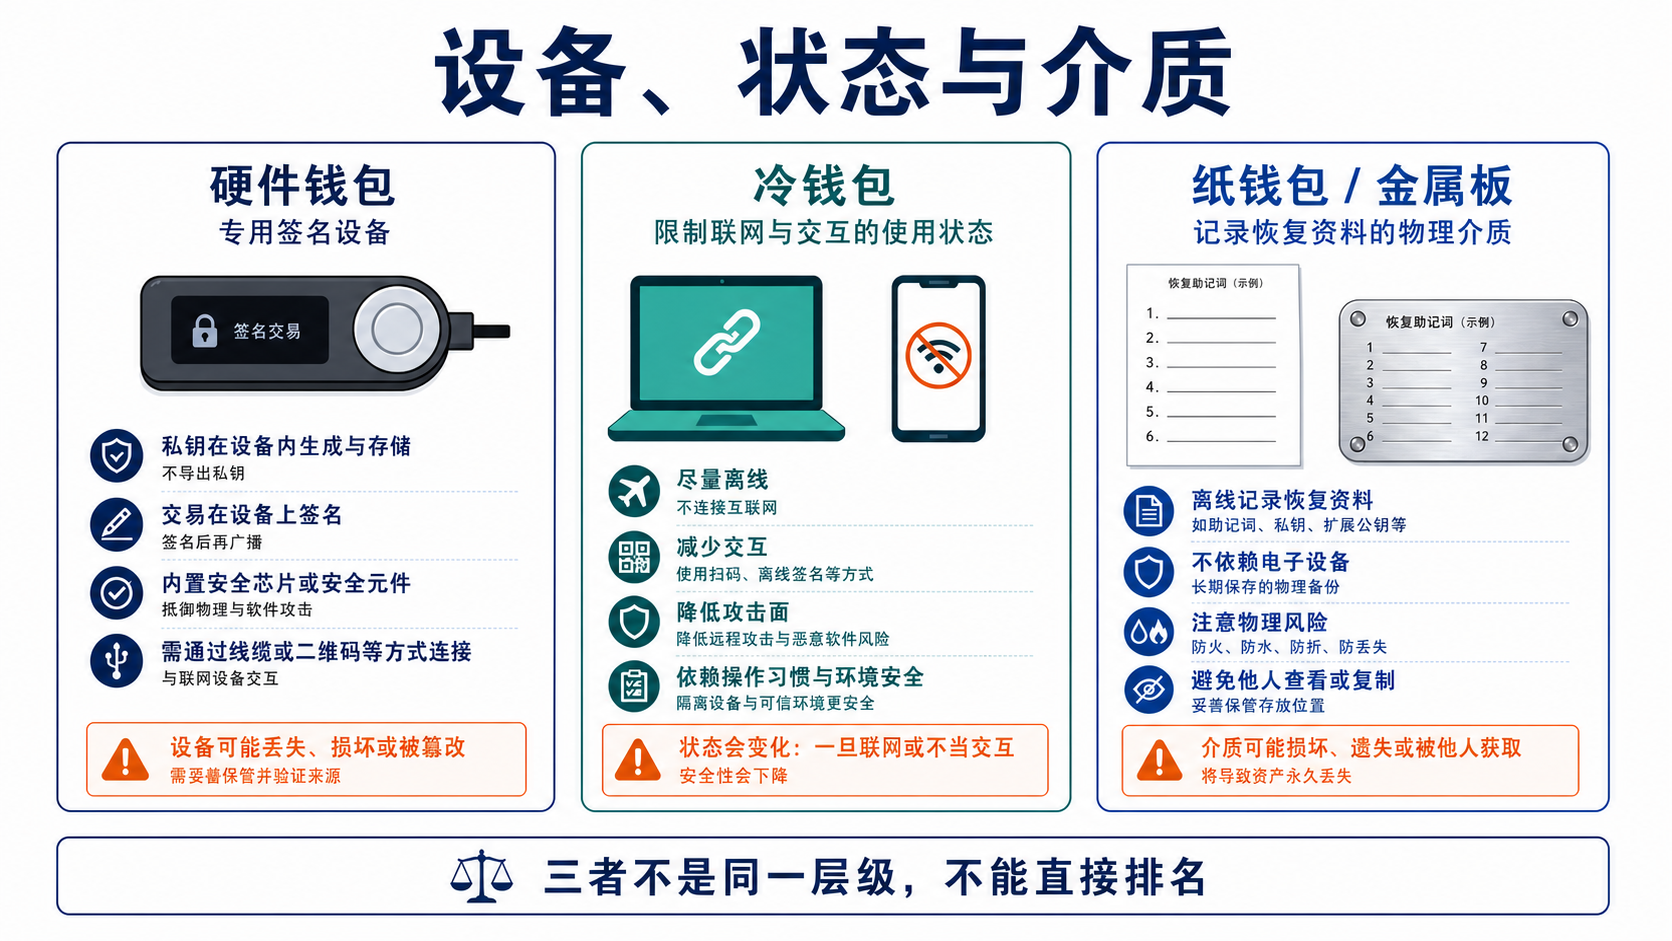
為什麼硬體錢包不一定始終是冷錢包?
硬體裝置把私鑰留在內部,但如果經常連接陌生 DApp、簽署代幣授權和複雜合約,它屬於硬體保護的互動錢包,不再符合「只做低頻收發」的嚴格冷儲存習慣。
冷錢包的核心是隔離用途。它可以由硬體裝置實現,也可以是離線電腦或其他專用簽署系統。是否為冷錢包,取決於金鑰和簽署流程,不取決於產品名稱。
紙錢包有什麼特殊問題?
紙張可以記錄單個私鑰、QR Code 或助記詞。它不會被遠端入侵,但生成環境、印表機快取、相機、火災、水損、褪色和抄寫錯誤都會影響安全。
早期單地址紙錢包還容易在花費時錯誤處理找零。現代使用者更適合把紙張或金屬作為經過驗證的錢包備份媒介,而不是自行從網頁生成單地址私鑰。
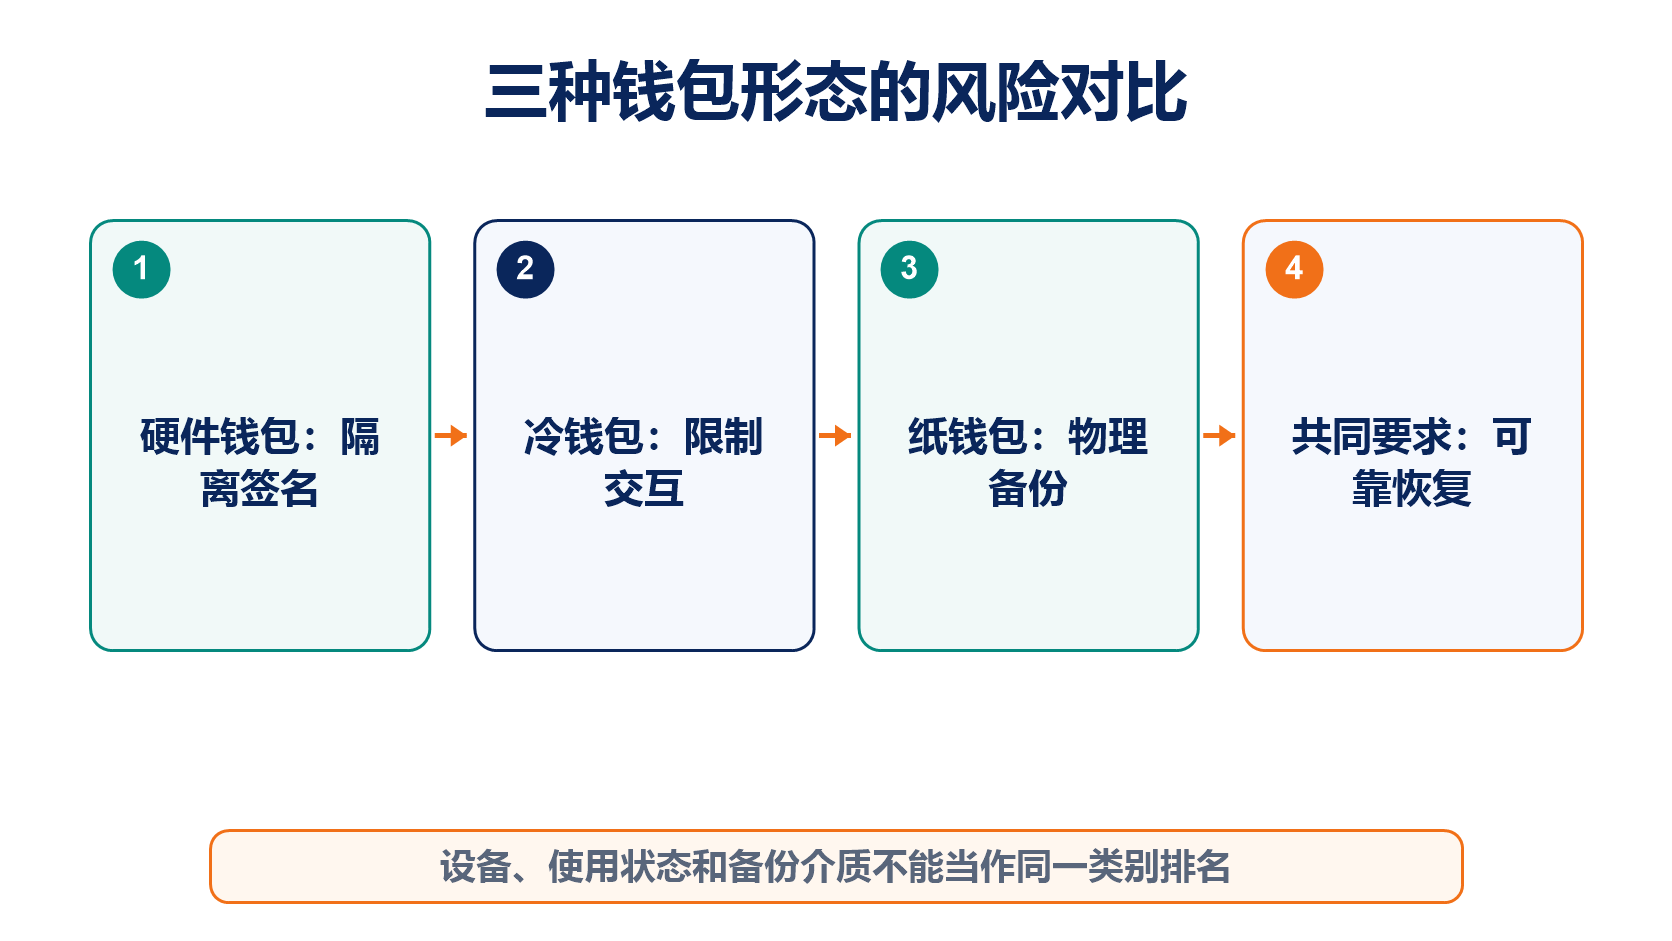
按使用情境選擇
| 情境 | 更合適的思路 | 主要注意點 |
|---|---|---|
| 頻繁鏈上互動 | 小額軟體或硬體互動錢包 | 授權、惡意合約和裝置安全 |
| 長期個人儲存 | 獨立硬體冷帳戶與離線備份 | 復原測試、Passphrase 和繼承 |
| 團隊金庫 | 多簽或帶有策略的機構託管 | 門檻、簽署者獨立性和模組 |
| 災害備份 | 紙張或金屬記錄的標準復原資料 | 防盜、耐久、位置和存取控制 |
最安全的方案是與威脅模型和操作能力相符。複雜系統若從未測試復原,可能比簡單但執行正確的方案更危險。
硬體裝置的選購和初始化可閱讀硬體錢包指南,整體金鑰關係可回到私鑰與助記詞。
常見問題
把硬體錢包拔除就會自動變成冷錢包嗎?
不完全是。還要看該帳戶是否曾暴露助記詞、是否保留危險授權,以及今後如何簽署。
金屬助記詞板屬於硬體錢包嗎?
不屬於。它是耐久備份媒介,不會自行生成金鑰或簽署交易。
紙錢包完全不連網就沒有風險嗎?
仍有生成、列印、物理損壞、盜竊和復原錯誤風險。
冷錢包可以接收代幣和 NFT 嗎?
地址可以接收,但垃圾資產不需要互動。是否支援查看和安全花費取決於復原工具與網路相容性。
推薦閱讀
看更多
API Key 安全管理:權限最小化與 IP 白名單
加密安全與風險
2FA 雙重認證完全指南:Google Authenticator 綁定
加密安全與風險
假客服/假技術支援:騙子如何偽裝成官方
加密安全與風險