SIM 卡劫持與驗證碼轟炸:你的手機被盯上了
SIM 卡劫持會把手機號碼轉移到攻擊者控制的 SIM 卡或電信商帳戶,驗證碼轟炸則用大量簡訊或推播通知製造混亂。兩者都可能被用來接管帳戶。
SIM Swap 是如何發生的?
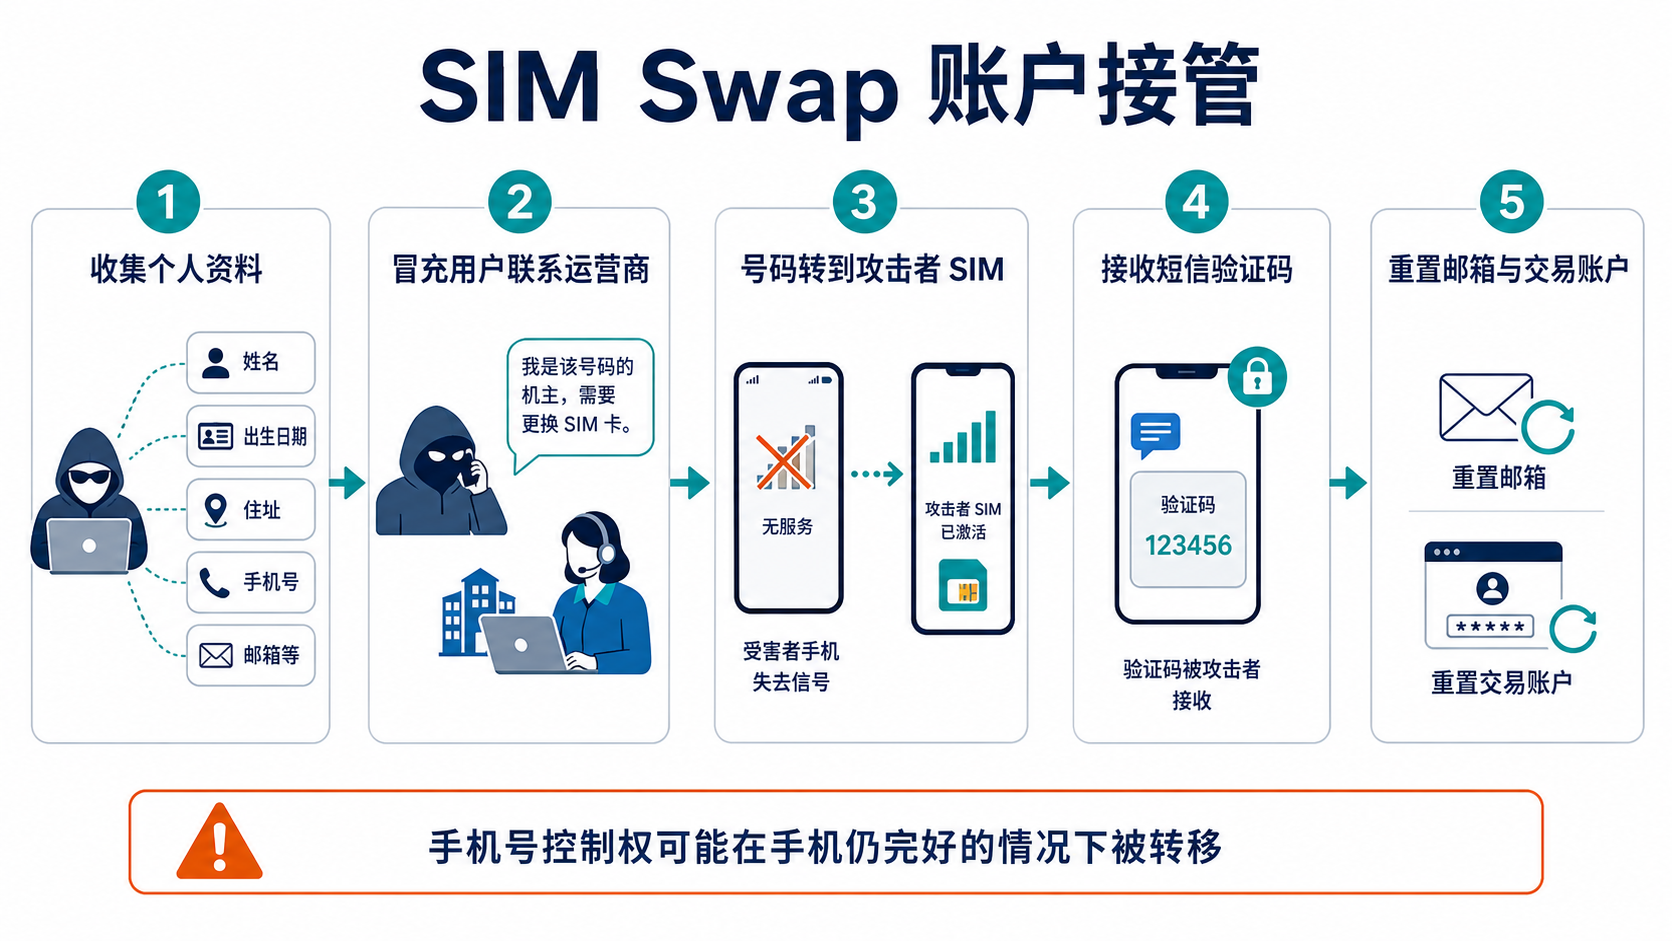
攻擊者會蒐集姓名、手機號碼、地址、證件片段或電信商帳戶資訊,再冒充使用者聯絡電信商,把號碼轉移到新的 SIM 卡或另一家電信商。受害者的手機會突然失去通話和簡訊服務。
控制號碼後,攻擊者可能接收簡訊驗證碼、重設電子郵件和交易帳戶,或接管社群帳號繼續行騙。因此,簡訊 2FA 比驗證器、Passkey 和硬體安全金鑰更依賴電信商的作業流程。
驗證碼轟炸在掩護什麼?
大量驗證碼可能來自攻擊者反覆嘗試登入,也可能用來淹沒一則真正的提領、密碼重設或新裝置通知。推播轟炸還會利用通知疲勞,誘導使用者誤按「允許」。
不要因為通知太多就關閉所有提醒或隨意批准一次請求。請截圖記錄時間和來源,找出對應帳戶,並透過官方入口檢查工作階段和安全設定。
如何預防手機號碼被轉移?
向電信商設定獨立的帳戶 PIN、轉號鎖或 SIM 卡變更保護,並詢問帳戶變更時的通知方式。不要在社群媒體公開手機號碼、資產持有情況,或可用於身分問答的個人資料。
電子郵件、交易平台和密碼管理器應優先使用 Passkey、硬體安全金鑰或驗證器。保留不依賴同一手機號碼的復原方式,並保護電信商帳戶本身。
失去訊號後應先做什麼?
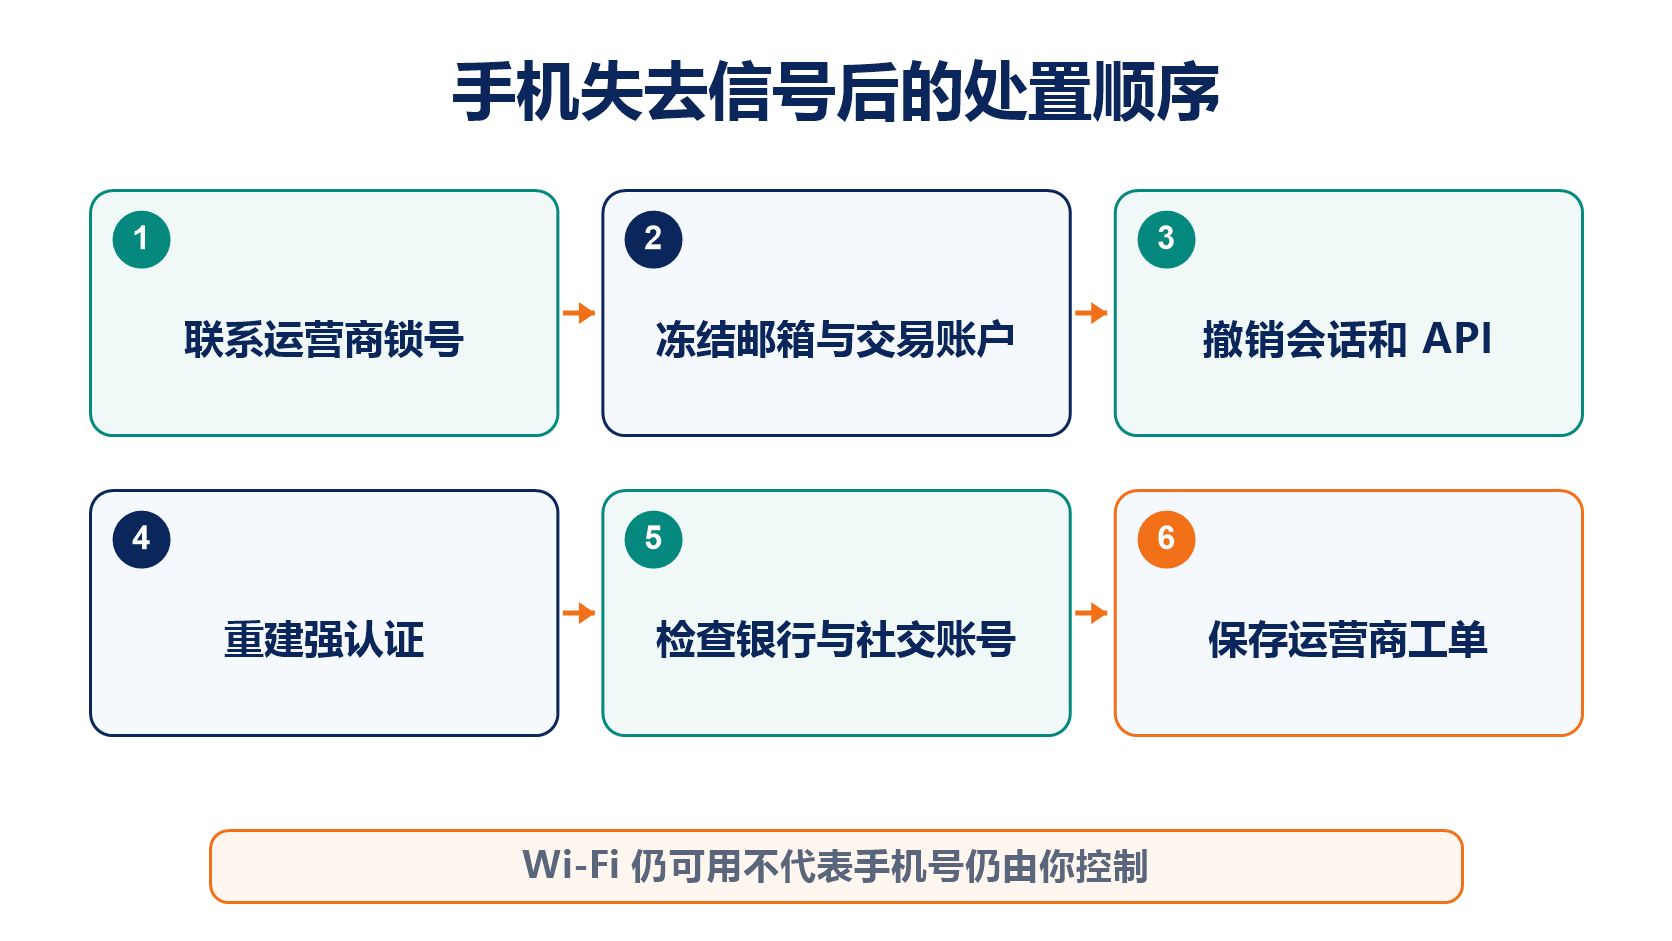
使用另一支電話聯絡電信商,確認是否發生 SIM 卡變更或轉號,並要求鎖定號碼。使用可信任裝置凍結交易帳戶,修改電子郵件和平台密碼,撤銷工作階段、API 金鑰和陌生裝置。
檢查銀行、社群媒體和雲端帳戶,因為同一個手機號碼經常被多項服務共用。保存電信商工單、簡訊、電子郵件、IP、交易記錄和事件時間軸,並向相關平台及當地執法機關報案。
如需完整的詐騙分類,可回到加密貨幣騙局大全。
常見問題
手機仍有 Wi-Fi 網路,為什麼收不到簡訊?
Wi-Fi 與電信商的號碼服務不同。SIM 卡被停用或轉移時,手機仍可能上網,卻無法正常收發簡訊和電話。
更換手機會觸發 SIM Swap 警報嗎?
正常換機和惡意轉移在電信商端可能產生相似事件,應在變更前確認保護與通知規則。
簡訊驗證碼是不是完全不能用?
它通常仍比只使用密碼更安全,但應視為較弱或備用的方式,並為高價值帳戶改用更強的驗證機制。
驗證碼轟炸停止後就安全了嗎?
不一定。攻擊者可能已經完成某個步驟,應繼續檢查工作階段、重設記錄和資金操作。
推薦閱讀
看更多