密碼管理器推薦:告別弱密碼
密碼管理器能為每個帳戶產生並儲存不同的隨機密碼,減少重複使用和撞庫風險。選擇時應比較加密、同步、復原、稽核與備份,而不是只看功能數量。
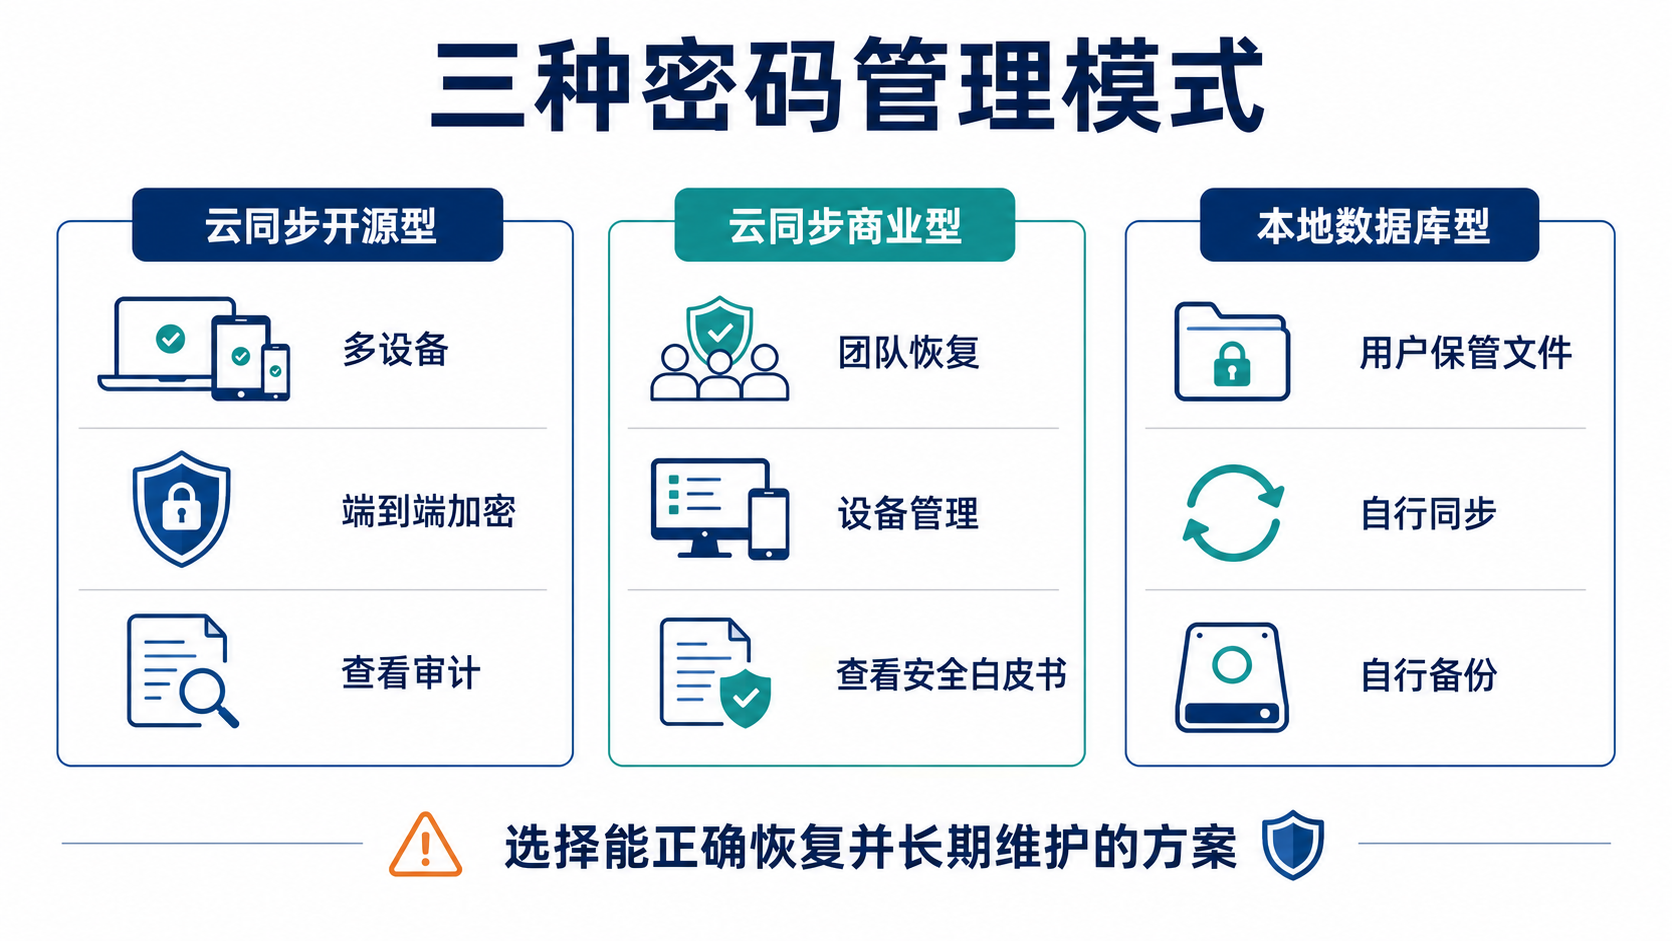
三類常見選擇有何區別?
Bitwarden 提供端對端加密的多裝置同步,並公開較多用戶端與安全設計資料;1Password 使用帳戶密碼和額外 Secret Key 保護同步帳戶;KeePassXC 把加密資料庫檔案交給使用者自行儲存和備份。
| 工具 | 主要模式 | 適合的使用者 | 需要自行承擔的重點 |
|---|---|---|---|
| Bitwarden | 託管同步或自行託管,用戶端加密 | 需要跨裝置與開源可稽核方案 | 主密碼、2FA、復原和同步帳戶 |
| 1Password | 託管同步,帳戶密碼加 Secret Key | 重視家庭或團隊使用與裝置管理 | Emergency Kit、帳戶復原和成員權限 |
| KeePassXC | 本機 KDBX 加密資料庫 | 願意自行管理檔案、同步與版本備份 | 資料庫遺失、衝突、主密碼和備份可用性 |
這不是固定排名。產品功能、價格和稽核狀態會變化,安裝前應查看目前的官方說明。最適合的工具,是你能正確備份、及時更新並長期使用的工具。
初次設定的安全順序
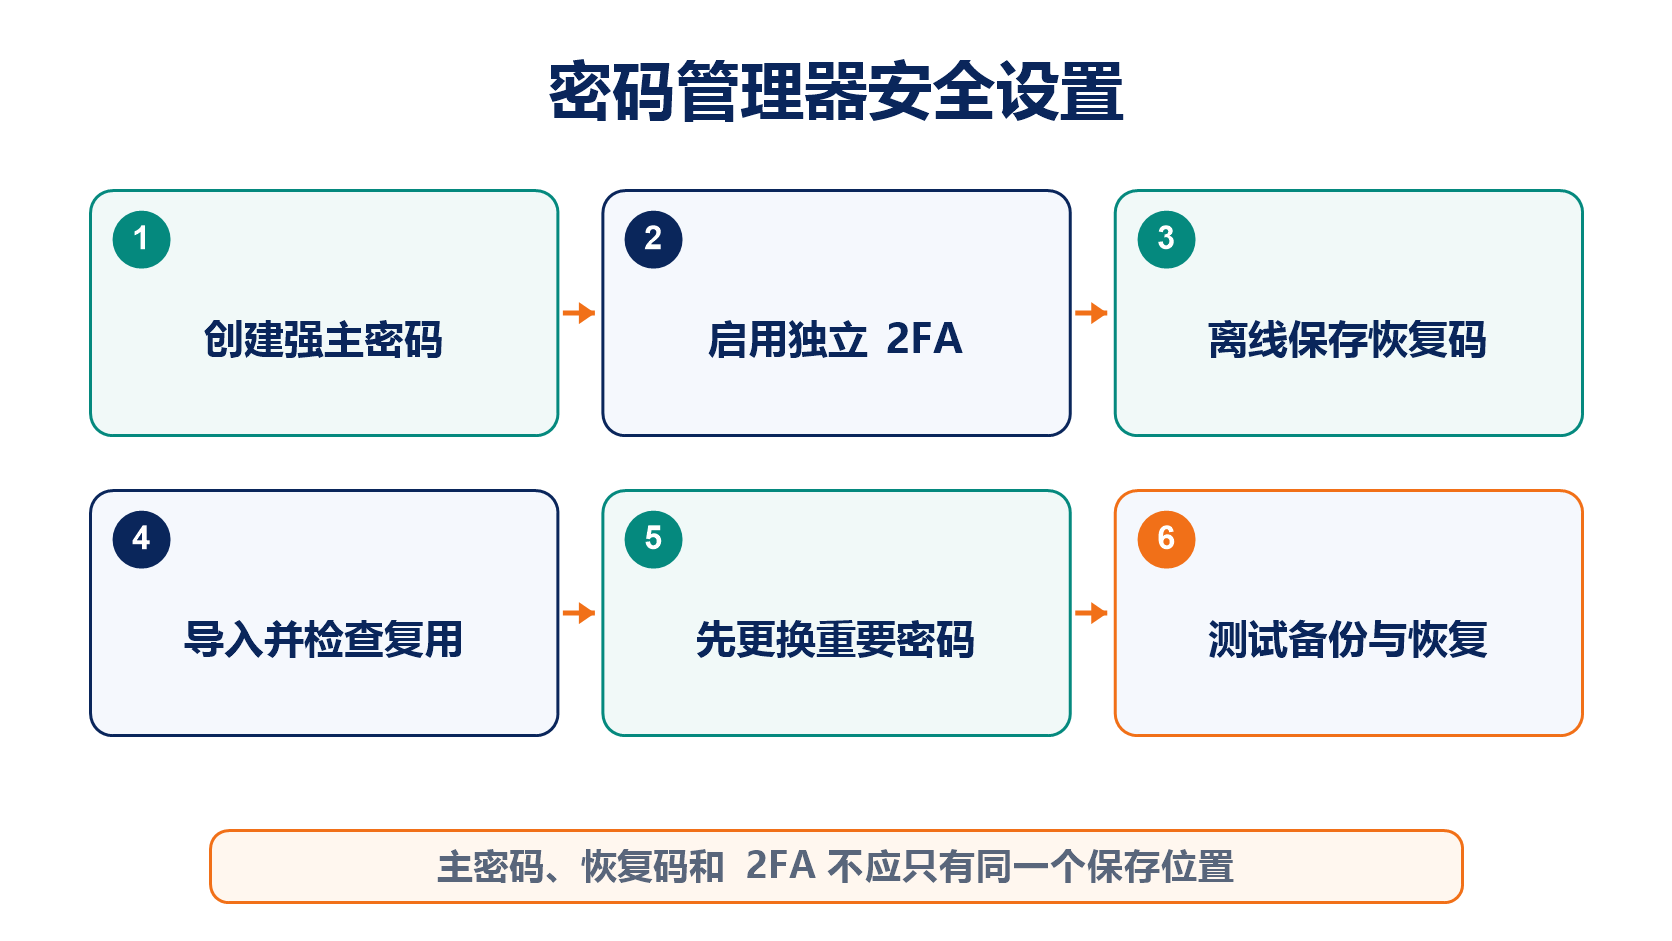
先建立一組夠長且從未使用過的主密碼,不要把它儲存在同一個密碼庫中。接著啟用 Passkey、硬體安全金鑰或驗證器 2FA,並把復原碼離線儲存。
匯入舊密碼後,優先更換電子郵件、交易平台、雲端帳戶和行動電信商密碼。使用內建報告尋找重複、薄弱或已外洩的憑證,但不要在不受信任的網頁大量上傳密碼庫。
自動填入為什麼也能協助識別網路釣魚?
密碼管理器通常會依照儲存的網域比對憑證。仿冒網站的網域不同,工具不會正常填入,這能提供額外警告。使用者不應在自動填入失效時立即手動複製密碼,而應先核對網域。
瀏覽器擴充功能本身也有權限和更新風險,只能從官方商店或專案官網下載。鎖定密碼庫後,已複製到剪貼簿的內容、瀏覽器工作階段和裝置惡意軟體仍可能洩露資訊。
是否要把 TOTP 和密碼放在同一個密碼庫?
放在一起更方便,也能降低不使用 2FA 的機率,但密碼庫失守時兩個因素可能同時暴露。高價值電子郵件和交易帳戶可以把 TOTP 或硬體金鑰分開儲存,以獲得更強的隔離效果。
無論採用哪種方式,都要準備復原方案。雲端同步服務需要驗證帳戶復原路徑,本機資料庫需要至少兩份受保護的備份,並定期測試能否開啟。
完整帳戶規則可回到加密貨幣安全入門。
常見問題
把所有密碼放進一個管理器會形成單點故障嗎?
會集中風險,但也能大幅減少密碼重複使用。強主密碼、獨立 2FA、受信任的裝置、及時更新和可復原的備份能用來控制這項集中風險。
瀏覽器內建的密碼管理器夠用嗎?
取決於同步帳戶、裝置保護、匯出復原和跨平台需求。應按照同一套標準評估,而不是因為預先安裝就預設安全或不安全。
忘記主密碼後,客服能找回嗎?
取決於產品和帳戶類型。採用零知識設計的個人密碼庫可能無法由服務商重設解密祕密,因此必須事先了解復原方式。
密碼管理器可以儲存助記詞嗎?
不建議把原本離線的助記詞放入連網密碼庫。助記詞一旦數位化,就會失去一部分離線隔離的價值,應使用專門的離線備份方案。
推薦閱讀
看更多