假冒代幣與貔貅盤:買完就賣不出去的陷阱
假冒代幣複製名稱和 Logo,貔貅盤則讓用戶能買卻無法正常賣出。決定資產身分的是網路與合約地址,決定能否退出的是合約權限和真實流動性。
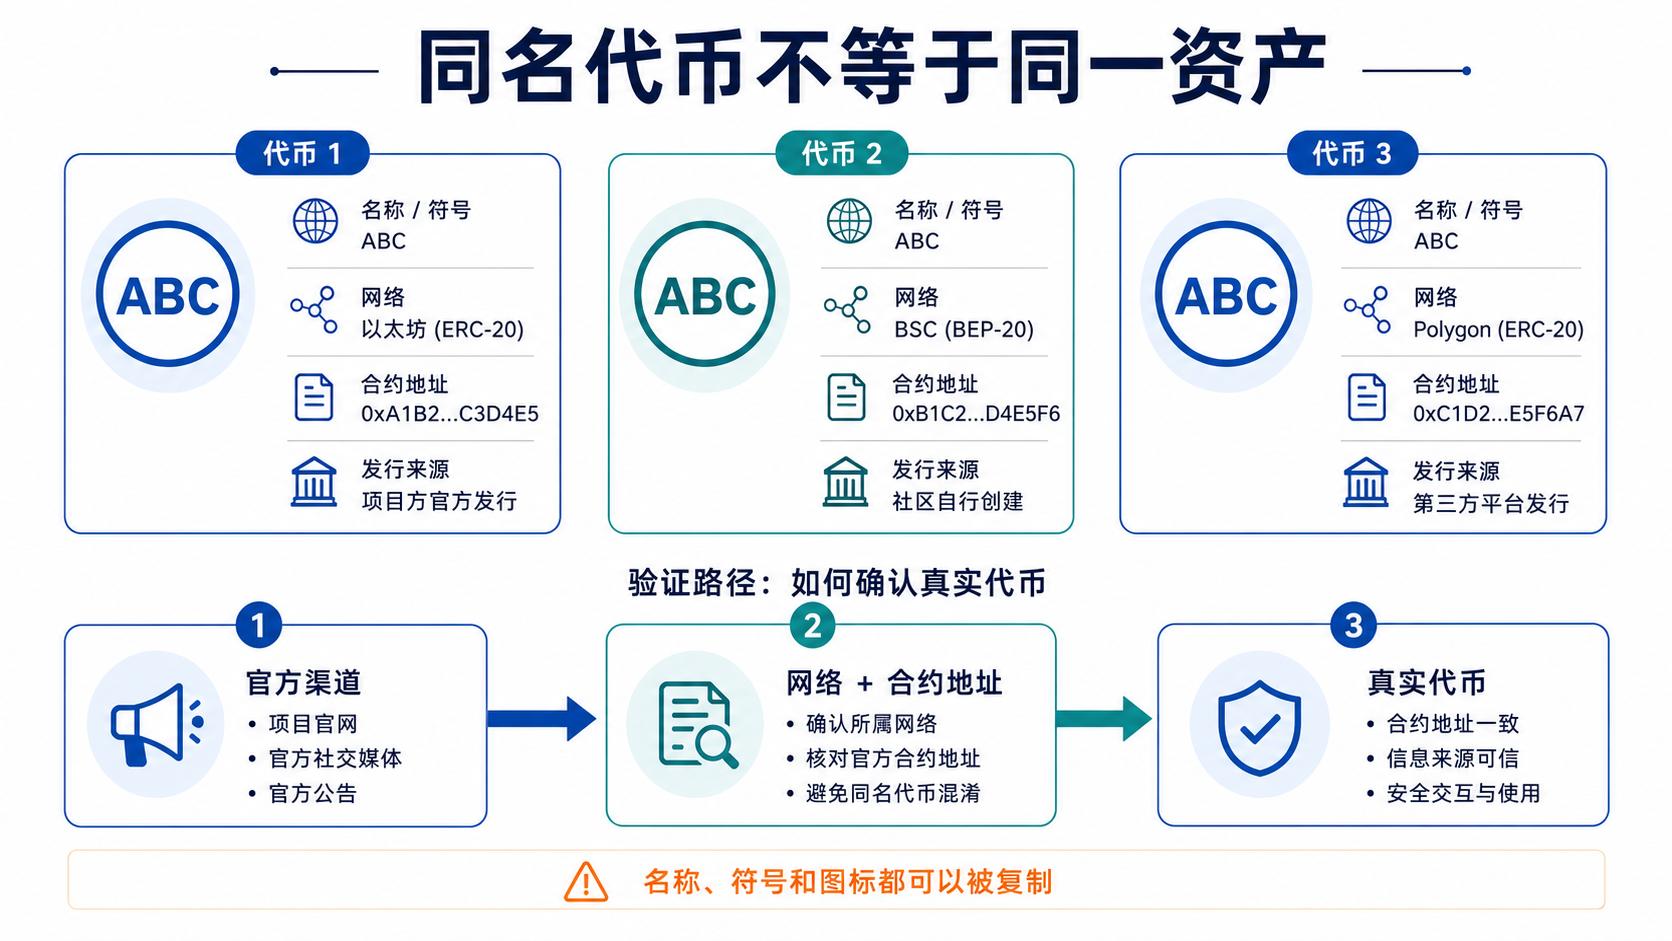
為什麼錢包裡會出現同名代幣?
多數公鏈允許任何人部署代幣並選擇名稱、符號和圖示。錢包自動識別或區塊瀏覽器標籤只能提供線索,不能取代發行方公布的網路和合約地址。
攻擊者還會向大量地址空投假代幣,引導用戶造訪描述中的網站。不要透過陌生代幣的連結領取、兌換或「啟用」。
貔貅盤怎樣阻止賣出?
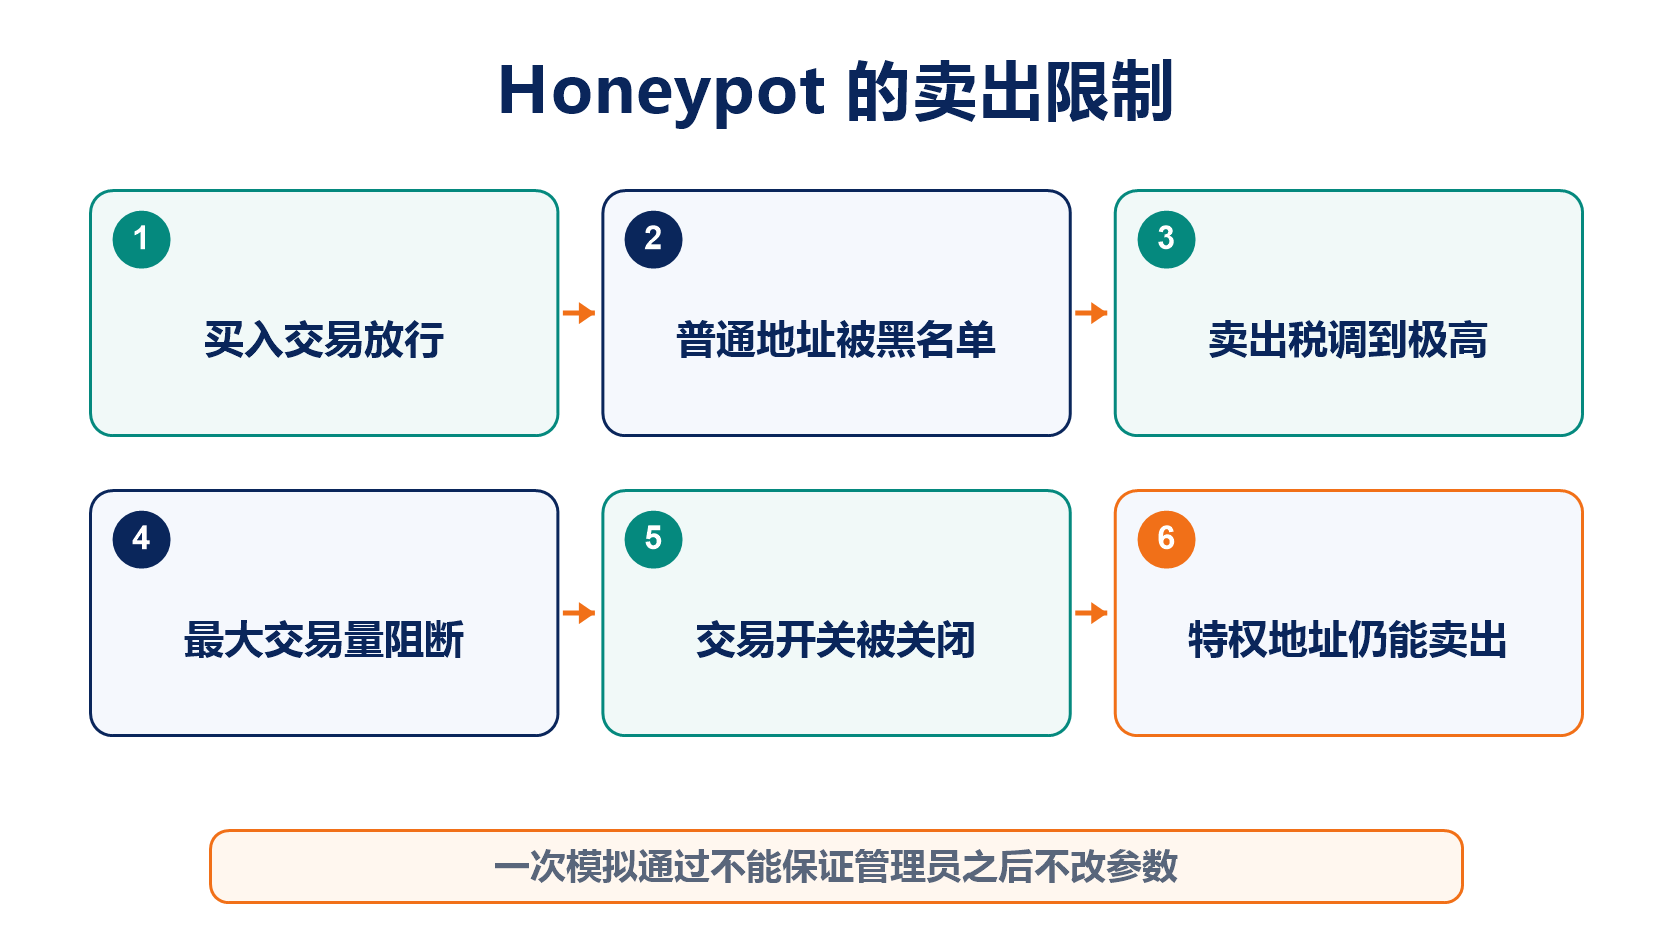
合約可以對賣出地址設定黑名單、超高稅費、最大交易量、交易開關或僅允許特定地址轉出。部分限制藏在代理合約、外部名單或所有者可修改參數中。
騙子控制的地址可能被放行,以製造正常賣出紀錄。模擬工具也只能根據當前狀態測試,管理員可以在用戶買入後改變參數,因此一次模擬通過不是永久保證。
買入前怎樣核驗?
從專案官方多個管道取得合約地址,再與交易介面逐字元比對。檢查合約是否驗證原始碼、是否為代理、所有者和角色能修改哪些參數,以及流動性與持倉是否過度集中。
查看真實獨立地址的買賣交易,區分失敗原因、稅費和路由。小額試買試賣可以發現部分問題,但仍會承擔 Gas、滑價和之後規則變化。
已經賣不出去怎麼辦?
不要連接陌生「解鎖工具」或繼續加碼攤低成本。保存合約、交易雜湊、失敗資訊、路由和宣傳頁面,檢查是否誤用了錯誤網路、池或代幣版本。
若合約本身限制賣出,一般用戶通常無法繞過鏈上規則。聲稱收取費用就能解除黑名單的人很可能進行二次詐騙。
專案方撤走流動性的風險可閱讀 Rug Pull,完整詐騙分類可回到加密貨幣詐騙大全。
常見問題
代幣通過合約安全掃描就一定能賣出嗎?
不能。掃描可能遺漏代理、外部依賴和之後的參數變化,也不能保證流動性持續存在。
有很多持幣地址能證明不是假幣嗎?
不能。攻擊者可以批量分發極小餘額或控制大量地址,地址數不等於獨立持有人。
在知名 DEX 上有交易對就是真的嗎?
不一定。任何人都可能建立同名代幣和流動性池,仍要核對官方合約地址。
賣出失敗是否一定是 Honeypot?
不一定。Gas、滑價、路由、暫停和網路壅塞也會失敗,應先閱讀鏈上回執和合約狀態。
推薦閱讀
看更多