多簽錢包(Gnosis Safe):團隊資產管理
多簽錢包的核心價值,是把“一個人掌握全部資產”的單點控制,改造成“達到約定人數後才能執行”的共同授權。
Safe 是常見的 EVM 智慧帳戶基礎設施,前身名為 Gnosis Safe。它允許團隊設定多個 Owner 和確認門檻值,例如 3 名 Owner 中至少 2 名確認後,交易才具備執行條件。資產由 Safe 合約地址持有,不是平均分散在成員錢包中。
多簽能夠降低單個私鑰洩露、員工誤操作和個人失聯帶來的風險,卻不能自動解決盲簽、內部串通、模組權限過大、前端劫持和流程失控。真正安全的團隊金庫,需要把合約門檻值、人員職責、獨立裝置、地址驗證、額度審批、日常監控與緊急恢復組合起來。
如果還不熟悉錢包連線、區塊瀏覽器、Gas、授權管理與交易驗證,可先閱讀Web3 鏈上實操必備工具與技能。
Gnosis Safe 與 Safe 是什麼關係?
Gnosis Safe 是 Safe 在 2022 年品牌獨立前使用的名稱。現在官方產品通常稱為 Safe、Safe Smart Account 或 Safe Wallet。使用者在舊教學、協議治理和鏈上標籤中仍會看到 Gnosis Safe,但不應因此訪問帶有舊品牌的陌生域名。
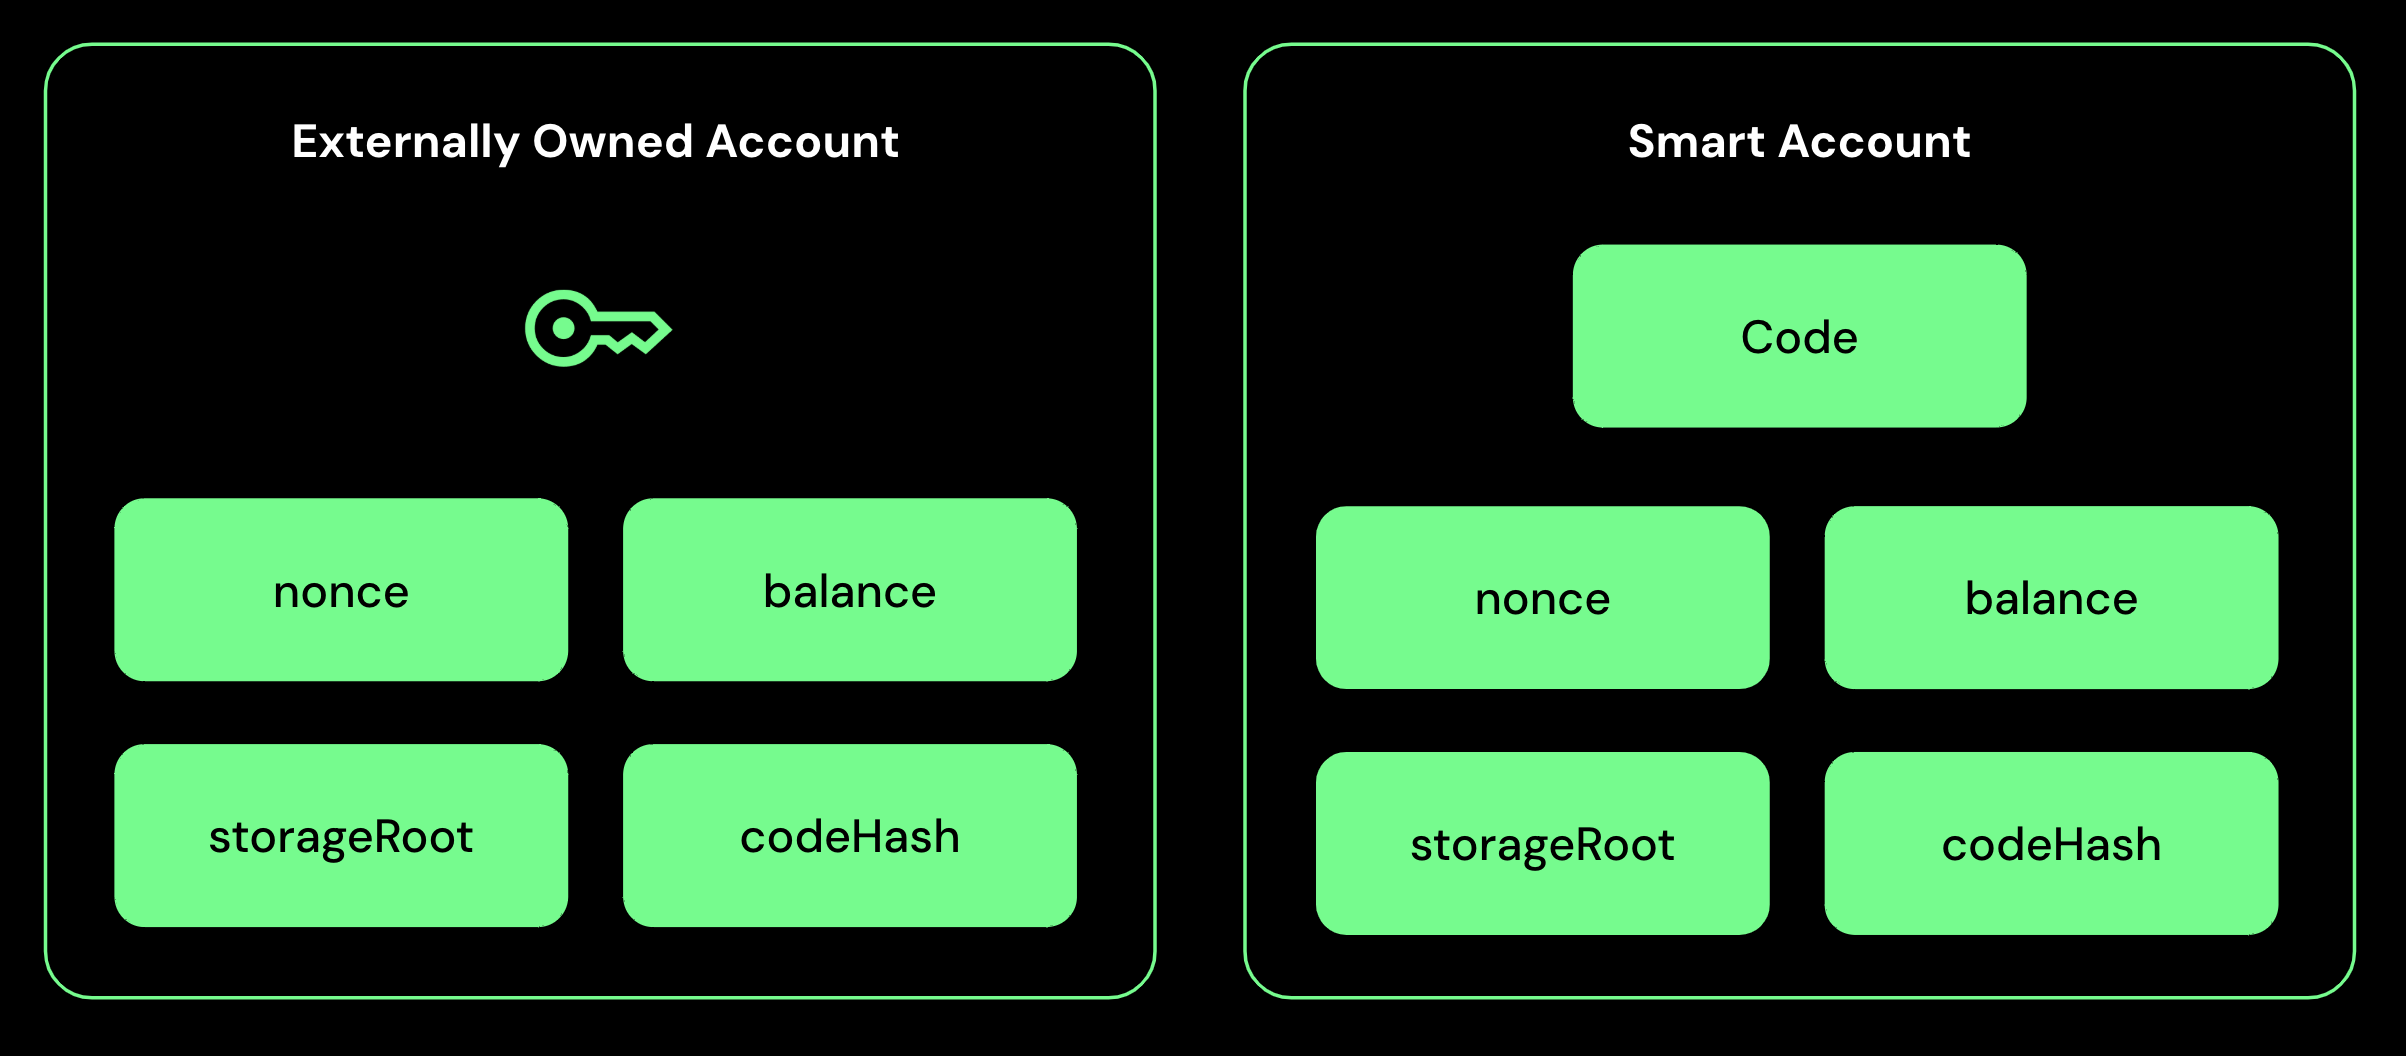
Safe 不是普通瀏覽器外掛錢包,而是部署在區塊鏈上的智慧帳戶。它透過合約邏輯儲存 Owner 列表、確認門檻值、Nonce、模組和其他設定,再根據簽名結果決定能否執行轉帳或合約呼叫。
網頁介面只是讀取帳戶狀態、組織交易和收集確認的工具。Safe 合約地址及資產仍在鏈上,即使某個前端或交易服務暫時不可用,帳戶並不會因此消失;不過直接與合約互動需要更強的技術能力,團隊仍應準備替代訪問方案。
多簽錢包與普通單簽錢包有什麼區別?
普通外部帳戶通常由一把私鑰控制。只要獲得私鑰,攻擊者就能獨立簽署有效交易;如果唯一持有人永久丟失私鑰,其他人也無法恢復控制權。
Safe 本身沒有像普通帳戶那樣的一把私鑰。它把多個外部帳戶、硬體錢包、其他智慧帳戶或受支援的簽名方式登記為 Owner,並在合約中驗證是否達到門檻值。
例如 2/3 Safe 表示共有 3 個 Owner,至少需要其中 2 個確認。控制一個 Owner 的攻擊者通常無法單獨轉走資金;丟失一個 Owner 時,其餘兩人仍可透過 Safe 交易替換該 Owner。
多簽增加了容錯與複核,卻也增加協調成本。成員越多、門檻值越高,審批越慢;門檻值等於 Owner 總數時,任何一人失聯都可能凍結操作。安全目標不是追求籤名人數最多,而是在抗攻擊和可用性之間取得可解釋的平衡。
Safe 的 Owner、Signer 與 Proposer 分別是什麼?
Owner 是記錄在 Safe 合約中的控制帳戶。它可以參與確認交易,也能共同批准新增或刪除 Owner、調整門檻值、啟用模組等設定變更。
Signer 通常指實際控制某個 Owner 地址並完成簽名的錢包或人員。團隊文件應同時記錄鏈上 Owner 地址與現實責任人,避免只寫“財務錢包”“老闆錢包”而無人能確認歸屬。
Proposer 可以準備並提交待審批交易,但不一定是 Owner,也不能僅憑提案權限形成有效 Owner 確認。把制單和簽名分開,適合財務人員錄入付款、負責人複核並由授權人簽署的流程。
“能建立提案”不等於“能動用資金”,“能確認”也不一定代表“已鏈上執行”。團隊必須在制度中分別定義制單、複核、簽名、執行和對賬責任。
確認門檻值應該怎樣設定?
門檻值決定一筆 Safe 交易最少需要多少個 Owner 確認。1/3 雖然有三個 Owner,卻仍允許任何一人單獨執行,主要解決備用訪問問題,不能提供真正的共同審批。
2/3 是小型團隊常見的起點:一把金鑰洩露不足以執行,一名成員失聯時仍可繼續操作。4 人團隊可能選擇 3/4,較大組織則可使用多層 Safe、角色模組或更細的支出限制。
不存在適用於所有團隊的數字。應根據資產規模、付款頻率、人員穩定性、時區、緊急速度和內部信任關係確定。高頻運營金庫與長期儲備金庫可以使用不同 Owner 和門檻值,而不是用一個帳戶承擔所有任務。
門檻值最好高於 1,同時在多數常規場景下低於 Owner 總數,以避免一個人失聯就永久鎖定。若監管、基金章程或託管政策要求全員簽署,則需要配套恢復、輪換和業務連續性方案。
Owner 應該如何分散?
多簽安全依賴控制權真正獨立。如果三個 Owner 都來自同一助記詞派生帳戶、儲存在同一臺電腦或由同一人掌握,鏈上看似 2/3,實際仍接近單點控制。
Owner 應儘量分散到不同人員、裝置、地點和備份體系。重要金庫可組合不同品牌硬體錢包、專用簽名裝置與受控智慧帳戶,降低同一軟體漏洞或供應鏈問題同時影響多數簽名者的機率。
不要把多把助記詞放在同一個雲盤、密碼庫頁面或辦公室抽屜。每位 Owner 應獨立完成備份和恢復演練,團隊只記錄地址、負責人、裝置型別、備份狀態和輪換日期,不集中收集私鑰。
同時要防止“名義分散、實際代簽”。成員不能把錢包臨時交給主管,也不應透過螢幕共享讓他人操作。每個簽名者都應獨立理解交易並承擔確認責任。
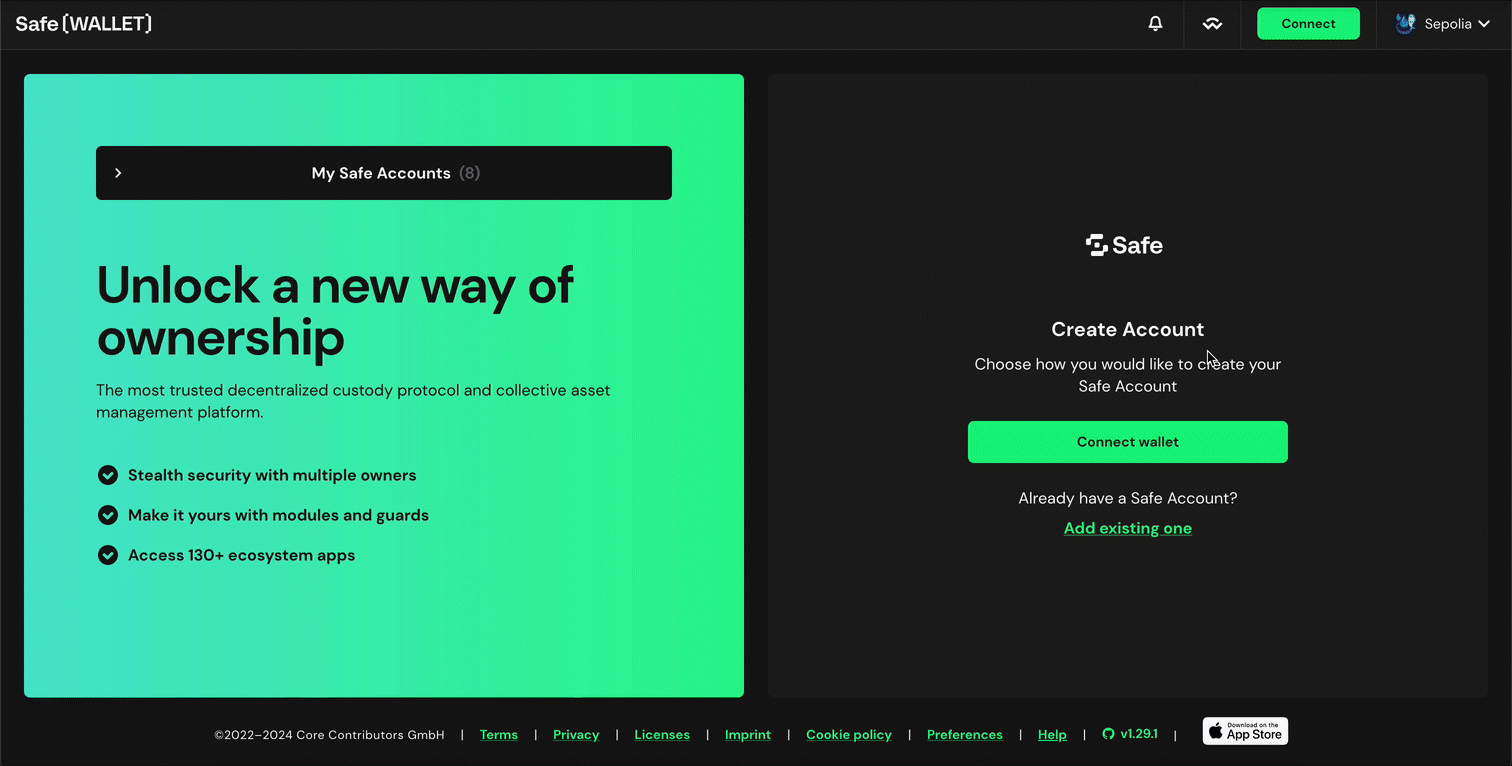
Safe 帳戶是如何建立的?
第一步,從 Safe 官方域名進入網頁端,並連線用於建立和簽名的外部錢包。不要透過搜尋廣告、群聊連結或仿冒客服進入。
第二步,選擇正確網路並設定帳戶名稱。名稱主要幫助本地識別,鏈上真正的身份是 Safe 合約地址。不同網路上的同地址並不共享餘額和交易狀態。
第三步,新增 Owner 地址並逐個核對。建議透過線下或已驗證渠道確認完整地址,不能只比對前後幾位,也不能直接從歷史轉帳記錄複製。
第四步,設定確認門檻值。建立者應向所有成員展示 Owner 列表、門檻值與網路,讓每名成員在獨立裝置上覆核。
第五步,部署或啟用帳戶並儲存交易雜湊。部署可能需要網路原生資產支付 Gas。帳戶建立後,先進行小額收款、提案、確認和轉出測試,再轉入團隊主要資產。
為什麼要先做完整的小額演練?
向新 Safe 直接轉入大額資產,可能在首次提款時才發現 Owner 地址寫錯、某個硬體錢包無法連線、門檻值不可達或成員不理解執行流程。
演練至少應包括:向 Safe 轉入少量原生資產、建立普通轉帳、由不同 Owner 確認、執行交易、檢查餘額和事件、替換一筆測試中的錯誤提案,以及驗證所有成員能獨立訪問同一 Safe。
還要測試非代幣操作,例如更改地址簿、連線常用 DApp、撤銷授權和檢視模組。若未來需要緊急暫停協議倉位,應提前演練退出路徑,而不是在市場劇烈波動時第一次操作。
演練完成後,把實際步驟寫成內部手冊並記錄介面版本和官方入口。流程應由未參與編寫的人照著執行一次,以發現隱含假設。
一筆 Safe 交易經歷哪些階段?
第一階段是建立交易。Proposer 或 Owner 輸入接收地址、金額、Token 或合約呼叫資料,形成一筆帶有 Safe Nonce 的交易提案。
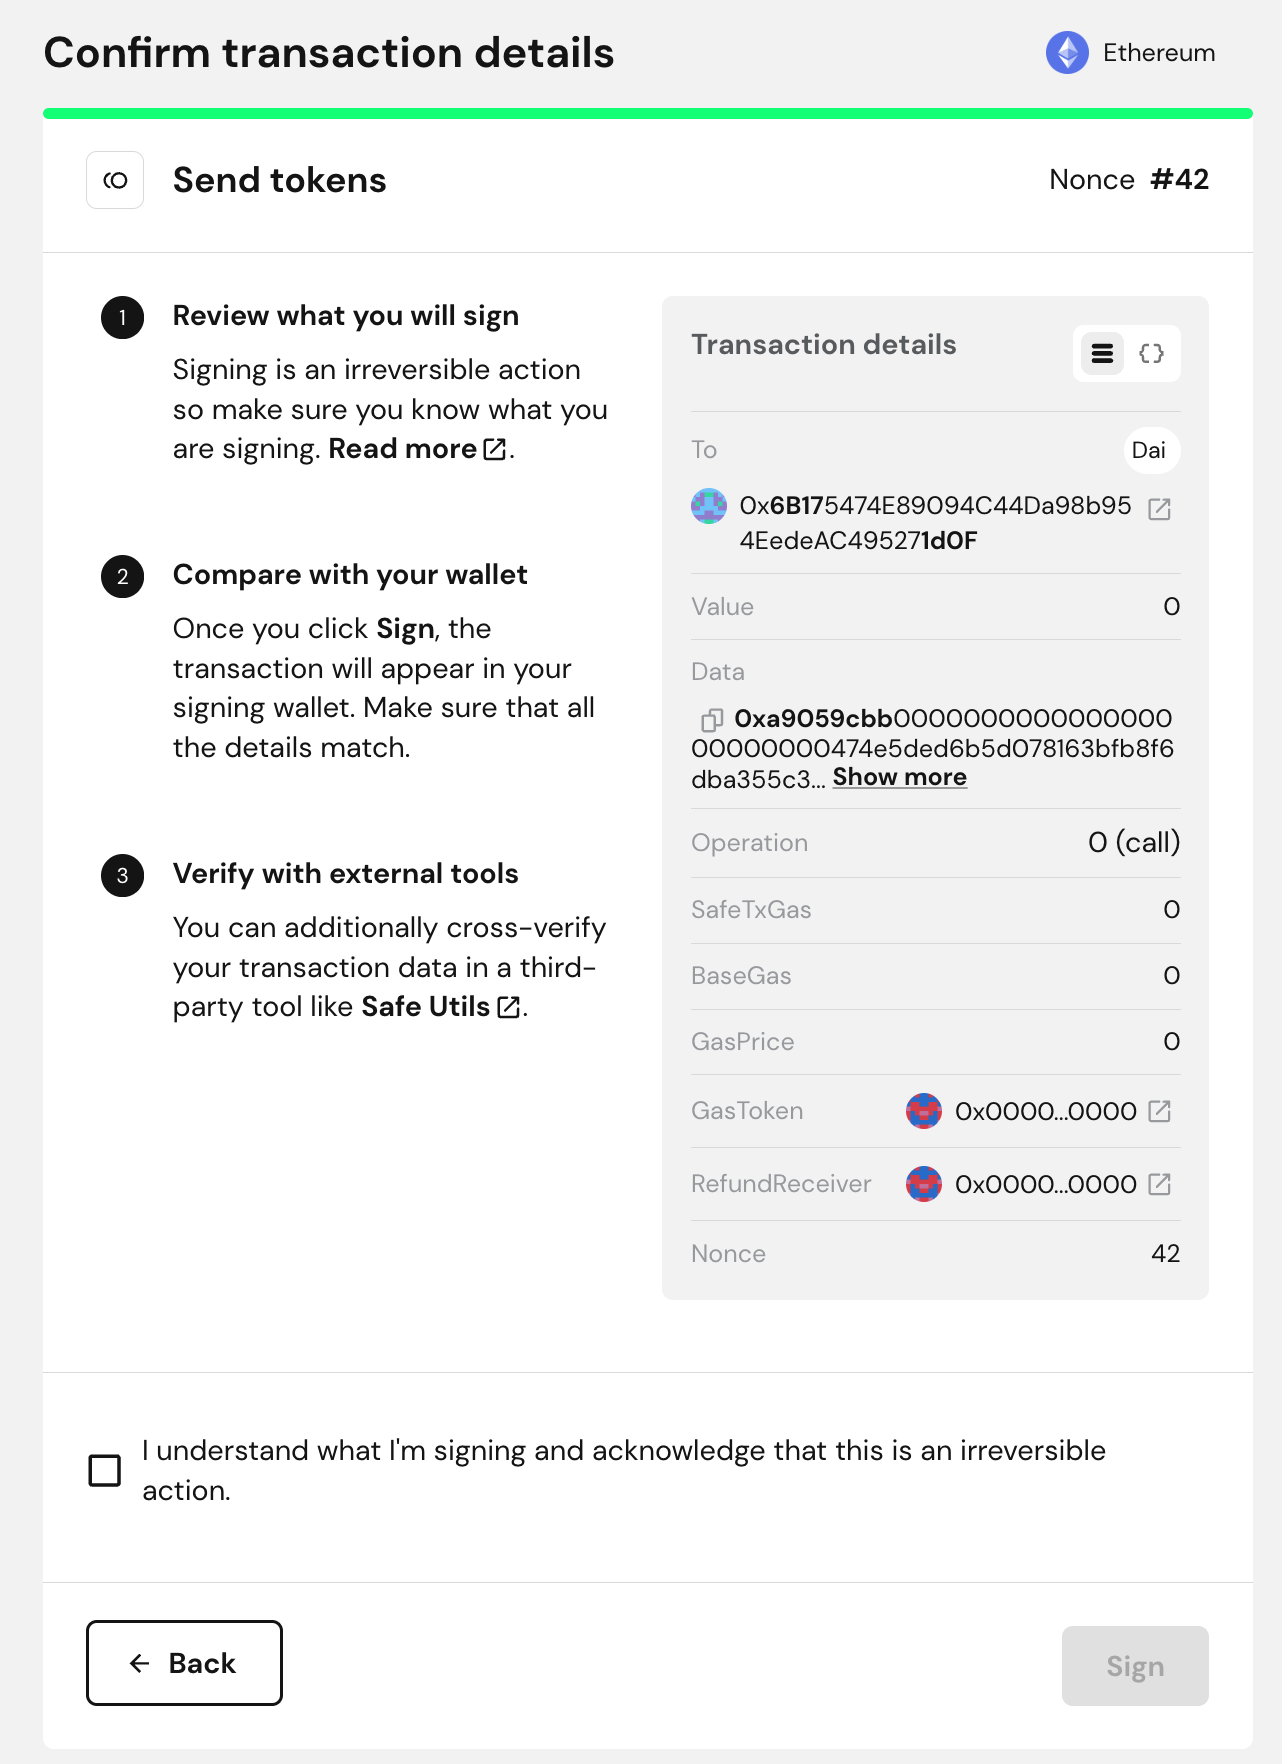
第二階段是收集確認。各 Owner 獨立核對 To、Value、Data、Operation、Nonce 和預期資產變化,再用自己的錢包簽名。許多確認可以在鏈下收集,因此簽名時不一定支付 Gas。
第三階段是執行。達到門檻值只是說明交易已經獲得足夠授權,仍需要把簽名和交易資料提交到鏈上執行。執行者通常需要支付網路費用,或者使用團隊配置的中繼與費用機制。
第四階段是鏈上覆核。確認交易狀態、事件、實際資產變化、Gas 與新 Nonce。網頁顯示“已簽名”或“可執行”都不是到賬憑證。
提案、訊息簽名、Owner 確認與鏈上交易之間的安全差異,可閱讀如何安全地在鏈上互動?簽名與交易的區別。
簽名前必須核對哪些欄位?
To 是資產接收地址或被呼叫的合約。對於 ERC-20 轉帳,To 往往是代幣合約,而真正接收者會編碼在 Data 中,因此不能只看頂層地址。
Value 是隨呼叫傳送的原生資產數量。合約互動時 Value 經常為零,但並不代表沒有資產風險,Data 仍可能授權代幣或呼叫協議。
Data 決定呼叫哪個函式、傳入哪些引數。高價值操作應解碼方法、接收者、金額、Spender、Token、滑點和截止時間。無法解釋的十六進位制資料不應憑同事一句“沒問題”就簽署。
Operation 通常應為普通 Call。Delegatecall 會在 Safe 的上下文中執行外部邏輯,風險顯著更高,只有在確認用途、程式碼與官方部署後才應批准。
Nonce 決定 Safe 交易順序。重複、跳號或衝突提案可能影響佇列,簽名者要確認它是當前計劃執行的版本。
為什麼每個 Owner 都必須獨立驗證?
多簽不是把同一錯誤重複確認多次。如果發起人貼錯地址,其他人只看金額便點選 Confirm,2/3 仍會把錯誤交易合法執行。
每個 Owner 應從原始業務單據重新核對收款人、網路、資產、金額和用途。大額或新地址可透過影片、電話、企業目錄或線下方式二次確認,但不要使用發起交易的同一聊天訊息作為唯一證據。
硬體錢包螢幕能夠減少電腦前端篡改風險,但如果裝置只顯示雜湊或不完整資料,Signer 仍可能盲簽。必要時使用獨立交易解碼器、模擬工具和區塊鏈瀏覽器交叉檢查。
審批記錄應說明“核對了什麼”,而不是隻留一個表情或“OK”。若任何成員無法理解 Data、Delegatecall、模組變更或代理升級,交易應暫停並由技術人員解釋。
Safe 的 Nonce 與交易佇列有什麼作用?
Safe Nonce 是合約帳戶自己的交易序號,與某個 Owner 外部錢包的 Nonce 不同。成功執行一筆 Safe 交易後,Safe Nonce 會遞增。
團隊可以同時準備多筆交易,但順序與衝突必須清楚。兩筆使用相同 Safe Nonce 的交易通常只能有一筆按計劃執行;前一筆未處理時,後續交易也可能受佇列影響。
在網頁端刪除一個提案,可能只是從交易服務的佇列中移除,並不必然讓已經收集的有效簽名失效。若完整交易與足夠簽名已被複制,仍可能被提交執行。
需要鏈上拒絕時,應按官方流程建立衝突或取消交易,並讓足夠 Owner 確認和執行。不能把“刪除介面記錄”當成撤銷授權。
批次交易能提高效率嗎?
Safe 可把多項操作組合成一筆批次交易,例如向多個供應商付款、同時調整多個協議倉位,或在一次治理操作中完成一組設定。
批次處理減少重複審批與鏈上交易次數,但也讓 Data 更復雜。一筆提案中可能包含多個接收者、Token、授權和合約呼叫,Signer 必須逐項核對,不能只看總金額。
批次失敗與回滾行為取決於構造方式和呼叫邏輯。團隊應先模擬完整結果,確認每個子呼叫的失敗條件、資產變化和授權,不要預設所有批次都能部分成功。
高風險設定變更不宜與日常付款混在一個批次中。新增 Owner、降低門檻值、啟用模組和轉移資產應分別審批,以便成員看清控制權變化。
如何管理團隊日常付款?
為收款地址建立經過驗證的地址簿,記錄名稱、完整地址、網路、資產型別、驗證人和生效日期。新增或修改地址要雙人複核,不能從歷史交易列表複製近似地址。
建立按金額分級的審批制度。小額運營支出可以使用限額模組或獨立運營 Safe,大額付款仍走高門檻值主金庫;長期儲備不應頻繁連線 DApp。
每筆提案應附發票、合同、預算編號和法幣參考價值。區塊鏈只能證明某地址收到了資產,不能證明付款符合公司授權或現實合同。
執行後由非發起人對賬,核對交易雜湊、實際到賬、手續費與會計記錄。定期掃描未知 Token、NFT、授權和模組變更,防止介面資產總額掩蓋長期風險。
如何安全連線 DeFi 與其他 DApp?
Safe 可以透過應用介面或 WalletConnect 等方式連線 DApp,但連線本身不代表協議可信。團隊仍需核對域名、網路、合約地址、代理、管理員、審計和退出路徑。
首次互動先用測試 Safe 或小額運營 Safe,完成授權、存入、領取、贖回和撤銷的完整流程。不要讓長期儲備 Safe 為未知協議授予無限額度。
ERC-20 Approve、NFT Operator、Permit 與 Permit2 權限屬於 Safe 地址,而不是某個 Signer。更換 Owner 或讓員工離職,並不會自動撤銷 Safe 已經授予的權限。
團隊應定期檢視所有網路上的授權,並按業務需要縮小或撤銷。具體操作可閱讀代幣授權管理:revoke.cash 保護錢包安全。
Safe Modules 是什麼?
Module 是獲准代表 Safe 執行特定邏輯的智慧合約,可用於自動付款、限額支出、帳戶抽象、治理或其他定製流程。
模組的關鍵風險是,它可能在設計範圍內繞過普通 n-out-of-m Owner 確認。一個 3/5 Safe 若啟用了可被單個地址呼叫的高權限模組,實際安全邊界可能不再是 3/5。
啟用模組本身需要達到當前門檻值,但這不代表模組以後每次動作都要重新獲得相同確認。Signer 在啟用時必須理解呼叫者、可操作資產、額度、目標地址、升級權限、暫停方式和移除流程。
只安裝來源明確、程式碼可驗證、經過充分審計且確有業務需要的模組。定期查詢鏈上啟用列表,不能只依賴 Safe 應用首頁顯示。
Guard 與 Fallback Handler 有什麼風險?
Guard 可在 Safe 交易執行前後進行額外檢查,例如阻止某類呼叫、限制地址或執行策略。它屬於門檻值之上的安全約束,不等同於普通 Owner。
錯誤或惡意 Guard 可能阻止交易並形成拒絕服務,導致團隊無法正常轉出資產或修改設定。因此啟用前要審查程式碼、相容版本和移除方案。
Fallback Handler 用於擴充套件 Safe 核心合約未直接處理的功能,也可能影響簽名驗證或外部函式呼叫。它不應被當成無害外掛,必須核驗完整地址和實現邏輯。
模組、Guard 與 Handler 都改變基礎 Safe 的攻擊面。最安全的預設配置通常是隻保留確實需要且能持續維護的擴充套件。
Spending Limit 應該怎樣使用?
Spending Limit 可讓指定地址在限定 Token、金額和週期內支出,無需每次收集全部 Owner 確認,適合工資、報銷和小額運營。
它提升效率,也意味著 Beneficiary 在額度範圍內擁有獨立支出能力。額度應按最小需要設定,避免給高波動資產或長期儲備設定過大的週期上限。
團隊要記錄 Beneficiary、Token 合約、額度、重置週期、用途和到期複核時間。員工離職、崗位變化或裝置洩露時,應立即刪除限額並檢查歷史支出。
不要把 Spending Limit 當成普通地址簿。它屬於可以移動 Safe 資產的權限,應和模組一樣納入定期審計。
多鏈 Safe 應該怎樣管理?
同一個 Safe 地址可能被部署到多個 EVM 網路,但每條鏈的資產、Nonce、Owner、門檻值、模組和授權狀態都由該鏈分別記錄。
建立時複製相同配置,不代表後續設定會自動同步。團隊在一條鏈替換離職 Owner 後,還要逐鏈檢查其他 Safe;否則舊 Owner 可能繼續控制其他網路上的資產。
相同地址在尚未部署的鏈上也可能收到資產。轉帳前應確認目標鏈是否已正確部署、團隊是否仍控制初始 Owner,以及該網路上的 Safe 合約版本和官方支援情況。
建立多鏈資產清單,至少記錄網路、Safe 地址、部署狀態、Owner、門檻值、模組、原生 Gas、授權和最近複核日期。
怎樣透過區塊鏈瀏覽器核驗 Safe?
先確認網路與完整 Safe 地址,檢視它是否為合約、建立交易、實現或 Singleton 關聯、Token 持倉與歷史呼叫。
再讀取 Owner 列表、門檻值、Safe Nonce、啟用模組、Guard 與 Handler。網頁端標籤只能輔助識別,鏈上狀態才是控制權的最終依據。
對付款交易,應檢查 execTransaction 的目標、Value、Data、Operation、事件和 Token Transfers。頂層呼叫顯示 Safe 合約,不代表最終資產接收者就是 Safe 本身。
設定變更要重點檢查 AddedOwner、RemovedOwner、ChangedThreshold、EnabledModule 等事件。詳細查詢方法可閱讀區塊鏈瀏覽器完全指南:Etherscan、Solscan 等。
成員離職或職責變化時怎麼辦?
人員變動應觸發鏈上 Owner 輪換,而不是隻刪除公司聊天賬號或收回電腦。只要舊地址仍是 Owner,它在鏈上仍保留確認權。
先核驗新 Owner 地址與備份,再建立替換或刪除舊 Owner 的 Safe 交易,並在同一計劃中評估門檻值是否需要調整。執行後透過鏈上事件確認結果。
同時撤銷舊成員的 Proposer、通知、地址簿、密碼庫、裝置和內部系統權限,檢查其是否還是 Spending Limit Beneficiary、Recoverer、模組管理員或其他 Safe 的 Owner。
輪換期間避免同時移除多個關鍵 Owner。若門檻值配置不當,可能在過渡步驟中失去足夠簽名或意外降低安全性。
丟失一個 Owner 私鑰後怎麼辦?
若其餘可用 Owner 數量仍達到門檻值,應儘快建立交易替換失效地址,並在執行前確認新地址已完成獨立備份。
若剩餘 Owner 不足門檻值,基礎多簽無法憑客服、身份證明或公司檔案繞過合約規則。區塊鏈不會因為現實身份得到驗證而恢復簽名能力。
團隊應在事故前設計恢復方案,例如預留冗餘 Owner、使用經過審查的延遲恢復模組,或建立巢狀 Safe。恢復權限本身很強,必須與日常 Owner 同等甚至更高標準保護。
任何聲稱能透過輸入助記詞、遠端控制或傳送“驗證費”恢復 Safe 的客服都應視為高風險詐騙。
Safe Recovery 有哪些邊界?
恢復機制可以預先指定 Recoverer,並在滿足規則和延遲後替換 Owner 或調整門檻值。它用於處理簽名者不可用,不是發生事故後臨時出現的後門。
Recoverer 可能擁有繞過原門檻值發起所有權變更的能力,因此其金鑰洩露會帶來接管風險。延遲視窗讓現有 Owner 有機會拒絕惡意恢復,但前提是團隊持續監控。
恢復模組、延遲和到期條件都要在鏈上核驗。團隊應定期演練如何發現恢復請求、如何拒絕、由誰響應,以及監控服務失效時如何人工檢查。
不要把恢復與備份混為一談。每個 Signer 仍需安全保管自己的金鑰,恢復只是業務連續性的一層控制。
懷疑 Signer 被盜時如何緊急?
第一,立即通知所有 Owner 停止處理未知提案,並透過獨立渠道確認事故範圍。不要在可能被控制的群聊中公開完整緊急計劃。
第二,核對當前 Owner、門檻值、待執行交易、模組、Guard、Handler、Spending Limit 與恢復請求,重點尋找新增 Owner、降低門檻值和資產轉移。
第三,若安全 Owner 仍能達到門檻值,優先替換受損 Owner、移除異常權限並撤銷高風險交易。操作順序要經過模擬,避免攻擊者利用同一 Nonce 或搶先執行。
第四,撤銷 Safe 對外部協議的危險授權,退出可疑倉位,並視情況把資產遷移到新 Safe。僅替換 Signer 不能修復已被入侵的模組或 DApp 權限。
第五,儲存交易雜湊、日誌、裝置和溝通記錄,聯絡相關協議和合格安全團隊。不要相信私信中的資產追回服務。
多簽錢包不能解決哪些問題?
它不能阻止多數 Owner 串通,也不能阻止多數成員同時被同一釣魚頁面欺騙。門檻值只驗證簽名數量,不判斷業務是否合法。
它不能消除智慧合約風險。Safe 所連線的借貸、橋、DEX、質押協議和代幣仍可能存在漏洞、管理員風險、預言機問題和價格波動。
它不能自動保護隱私。Owner、交易、資產和審批結果大多可公開分析,地址之間還可能因資金和時間模式被關聯。
它不能替代財務治理、會計、稅務與法律審查。鏈上成功只是技術執行成功,不代表付款符合公司制度或所在地區要求。
它也不能保證恢復。門檻值不可達、Guard 阻斷、模組異常或所有備份同時丟失,都可能導致資產無法使用。
哪些團隊適合使用 Safe?
DAO 金庫、基金會、專案方儲備、公司 Web3 運營、共同投資帳戶、協議管理員和需要多人審批的 NFT 或 DeFi 資產,通常都比單人熱錢包更適合多簽。
個人高價值資產也可使用多裝置多簽,但需要承擔部署、Gas、備份與恢復複雜度。資產規模很小且使用者無法維護多個獨立金鑰時,複雜配置可能反而增加鎖定風險。
團隊應先確認成員是否能獨立驗證交易、是否有穩定的審批渠道、是否願意定期演練。如果所有人都依賴一個技術成員解釋每次簽名,多簽的實際獨立性仍然不足。
Hotcoin QUORUM 六維多簽檢查法
這套方法用於團隊建立 Safe、執行高價值交易和定期審計,不代表對 Safe、模組、DApp 或資產進行安全背書。
26.1 Q:Quorum,門檻值是否兼顧安全與可用性
確認門檻值高於單人控制,同時在合理成員失聯時仍可達;不同用途和資產等級使用不同金庫。
26.2 U:Unique Control,控制權是否真正獨立
Owner 不共用助記詞、裝置、雲備份或實際控制人;每位 Signer 獨立核對並保管金鑰。
26.3 O:Operation,交易意圖是否完整驗證
逐項檢查 To、Value、Data、Operation、Nonce、Token、Spender 和模擬結果,不簽署無法解釋的資料。
26.4 R:Roles,人員與權限是否清晰
區分 Proposer、Reviewer、Owner、Executor、Beneficiary 與 Recoverer,離職和職責變化立即進行鏈上輪換。
26.5 U:Upgrades,擴充套件與外部權限是否最小
審查 Module、Guard、Fallback Handler、Spending Limit、代理升級和 DApp 授權,刪除不再需要的能力。
26.6 M:Monitoring,緊急與監控是否持續有效
監控待執行交易、Owner 與模組變化、恢復請求和異常資產流;定期演練失聯、洩露、前端不可用與遷移流程。
團隊 Safe 上線檢查清單
確認所有成員透過獨立渠道核驗官方入口、網路、Safe 地址、Owner 和門檻值。
確認 Owner 使用獨立金鑰、不同裝置與可靠備份,沒有從同一助記詞批次派生。
確認至少完成一次小額收款、提案、確認、執行、取消、Owner 輪換和 DApp 退出演練。
確認日常運營金庫、長期儲備和高風險 DeFi 互動已經分離,並設定可承受的單筆與週期額度。
確認地址簿、發票、業務審批、交易雜湊與對賬記錄能夠對應,Signer 不依賴發起人的截圖判斷。
確認所有 Module、Guard、Handler、Spending Limit、Recoverer 與代幣授權都有負責人、用途、審計來源和移除方案。
確認有備用前端或直接合約操作預案,並定期測試每位 Owner 的裝置、備份和可用性。
常見問題
28.1 Safe 與 Gnosis Safe 是兩個不同錢包嗎?
不是。Gnosis Safe 是舊品牌名稱,現在官方通常稱為 Safe。應以當前 Safe 官方域名、文件和合約部署為準。
28.2 2/3 Safe 丟失一個 Owner 後還能使用嗎?
通常可以。剩餘兩個 Owner 仍達到門檻值,可共同執行交易並替換失效 Owner;但要先確認沒有額外 Guard 或模組限制。
28.3 達到簽名門檻值後,交易是否已經完成?
不一定。達到門檻值表示交易可執行,仍需把交易提交到鏈上併成功確認,最後用交易雜湊複核實際資產變化。
28.4 更換 Owner 會撤銷以前的代幣授權嗎?
不會。授權屬於 Safe 合約地址,更換 Signer 不會清除 ERC-20、NFT、Permit 或模組權限,需要單獨檢查和撤銷。
28.5 多個 Owner 使用同一助記詞是否安全?
不安全。攻擊者獲得一份助記詞後可能同時控制多個 Owner,使表面上的多簽退化為單點控制。
28.6 Safe 的交易提案刪除後還能執行嗎?
僅從介面或服務中刪除不一定使已收集的有效簽名失效。若要鏈上拒絕,應按官方流程處理衝突 Nonce 並完成取消交易。
28.7 Safe 多簽是否絕對安全?
不是。多數 Signer 串通或盲簽、模組權限過大、Guard 錯誤、DApp 漏洞、授權殘留與恢復機制失控都可能造成損失。
結論:多簽的價值在獨立複核,而不只是簽名數量
Safe 把團隊資產從單一私鑰控制,升級為可在鏈上驗證的共同授權。Owner、門檻值和 Nonce 提供基礎控制,Proposer、批次交易、Module、Guard、Spending Limit 與 Recovery 則擴充套件了業務能力。
擴充套件越多,權限圖就越複雜。一個寫著 3/5 的 Safe,實際安全性取決於 Owner 是否獨立、成員是否讀懂 Data、模組能否繞過門檻值、授權是否長期有效,以及團隊能否在事故發生時快速達到安全共識。
可靠的團隊金庫應做到:人員與金鑰分散,交易由不同成員獨立驗證,長期儲備與日常運營隔離,所有擴充套件遵循最小權限,鏈上設定和資產流持續監控,恢復流程定期演練。
多簽不是把責任交給合約,而是讓責任分配、審批過程和執行結果都更清晰。先建立流程,再轉入資產;先完成小額演練,再處理高價值交易。
如需繼續學習鏈上錢包、瀏覽器、Gas、授權與團隊金庫的完整操作體系,可返回Web3 鏈上實操必備工具與技能;需要使用獨立錢包連線 Web3 應用,可選擇 Hotcoin Web3 Wallet;需要移動端行情與交易工具,可前往 Hotcoin App;瀏覽更多教育內容,請訪問 Hotcoin。
風險提示: 本文僅用於教育與資訊分享,不構成投資、交易、網路安全、法律、會計或稅務建議。多簽錢包與智慧帳戶仍可能面臨私鑰洩露、成員串通、盲簽、前端與供應鏈攻擊、惡意或錯誤 Module、Guard、Fallback Handler、恢復權限、代幣授權、智慧合約漏洞、跨鏈、Gas、資產價格及監管風險;建立帳戶或轉入資產前,請核驗最新官方文件、網路、合約地址、Owner、門檻值、擴充套件權限與恢復方案,並只使用可承受損失的資產。
推薦閱讀
看更多