DeFi 有哪些風險?智能合約、預言機與系統性風險
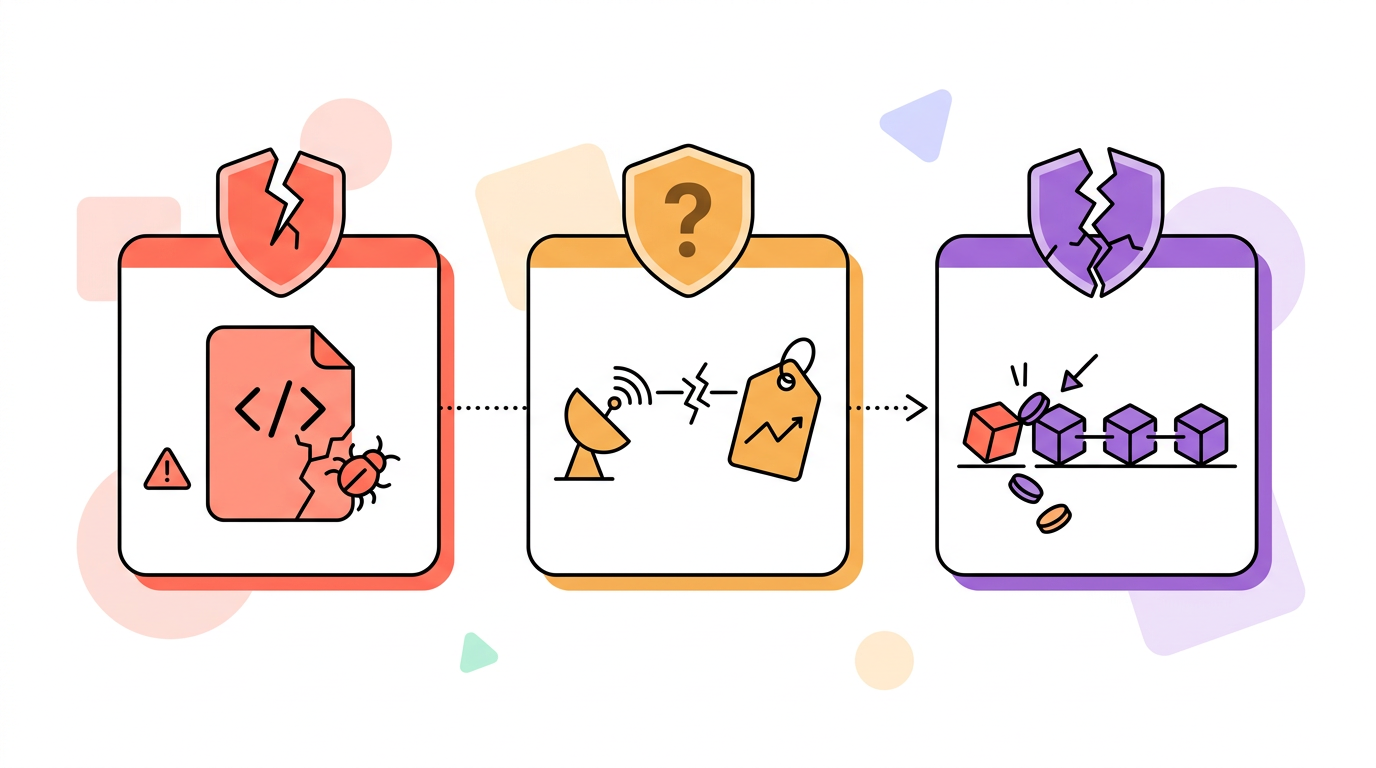
DeFi 的主要風險包括智能合約漏洞、預言機操縱、流動性風險、經濟機制風險、治理風險以及跨協議產生的系統性風險。這些風險並不是彼此獨立的,一個協議可能同時暴露在多個風險之下,因此判斷 DeFi 安全性不能只看有沒有審計,也不能只看 TVL 或歷史運行時間。
DeFi 為什麼存在這麼多風險?
DeFi 的核心運行方式,是把傳統金融中的部分規則交給區塊鏈上的智能合約執行。用戶的資產、抵押品、借貸、交易和清算等行為,都可能直接由代碼和協議規則處理。
這種機制減少了傳統中介參與,但同時也意味著:如果代碼、數據、激勵機制或協議之間的依賴關係出現問題,風險可能直接傳導到用戶資產。
更重要的是,DeFi 具有高度的可組合性。
一個協議可能調用另一個協議的代幣、價格數據、流動性或借貸市場。單個組件出現問題時,影響可能不限於自身,而是沿著協議之間的依賴關係進一步擴散。
因此,理解 DeFi 風險,不能只問:
「這個協議有沒有漏洞?」
還應該問:
「它依賴哪些外部組件?」「這些組件出問題後,會不會影響我的資產?」
智能合約風險:代碼出錯,資產可能直接受到影響
智能合約風險是 DeFi 最基礎的一類風險。
智能合約本質上是部署在區塊鏈上的程序。當用戶把資產交給協議管理時,實際上是在與這些代碼交互。
如果合約存在邏輯漏洞,攻擊者可能利用異常條件繞過正常規則,從而造成資產損失。
常見問題包括:
權限控制錯誤;
重入漏洞;
整數計算問題;
驗證邏輯缺陷;
價格或餘額計算錯誤;
不安全的外部調用;
升級機制或管理員權限風險。
例如,一個借貸協議需要正確判斷用戶的抵押品價值和可借額度。如果計算邏輯存在漏洞,攻擊者可能通過異常操作借出超過正常額度的資產。
因此,「智能合約已經部署」不等於「智能合約絕對安全」。
即使一個協議經過審計,也只能說明安全團隊在特定時間、特定範圍內進行了檢查,並不能保證未來不會出現新的漏洞。
有審計就安全嗎?
不能。
審計是判斷協議安全狀況的重要參考,但不能作為絕對安全的證明。
原因很簡單:智能合約系統通常比較複雜,而且協議可能由多個合約組成。審計覆蓋的是特定代碼版本和特定範圍,部署之後如果發生升級、增加新模組或接入新的外部協議,風險結構也可能發生變化。
因此,與其簡單地看「有沒有審計」,不如進一步看:
審計了什麼?
誰審計的?
什麼時候審計的?
當前部署的代碼是否與審計版本一致?
協議有沒有管理員權限或升級權限?
這些問題比單純看到一個「已審計」標識更有參考價值。
預言機風險:智能合約也可能「相信錯誤的數據」
很多 DeFi 協議不能只依賴鏈上自身的數據。
例如,借貸協議需要知道 ETH 當前值多少錢,才能判斷用戶抵押品價值和清算條件。這時候就需要使用預言機,把鏈下或其他數據源的資訊提供給智能合約。
預言機本身並不是風險,而是 DeFi 正常運行的重要基礎設施。
真正的問題在於:
如果預言機提供的數據錯誤、延遲或者遭到操縱,智能合約可能會基於錯誤資訊執行正確的代碼。
這意味著即使智能合約本身沒有漏洞,錯誤的數據也可能造成嚴重後果。
預言機風險主要來自什麼?
可以簡單分為三個方面:
數據準確性。
預言機提供的價格是否真實、可靠?
數據可用性。
市場劇烈波動或網絡異常時,預言機是否還能及時更新?
數據抗操縱能力。
攻擊者是否可以通過操縱某個市場或數據源,讓預言機得到異常價格?
例如,如果協議直接依賴一個流動性較低的鏈上市場作為價格來源,大額交易可能在短時間內改變市場價格。如果協議隨後使用這個異常價格進行抵押品估值或清算,就可能形成攻擊機會。
因此,預言機的核心問題不是簡單的「有沒有價格數據」,而是數據是否準確、及時並且足夠難以操縱。
流動性風險:賬面上有資產,不代表隨時都能按預期退出
流動性風險經常被忽視。
假設某個 DeFi 池子顯示擁有大量資產,但其中一部分資產的實際市場深度很低。當大量用戶同時退出時,可能沒有足夠的對手方承接交易。
結果可能出現:
價格快速滑落;
大額交易產生嚴重滑點;
用戶無法按照預期價格退出;
清算過程中出現更大的損失。
因此,判斷一個協議不能只看「鎖了多少錢」,還需要考慮這些資產的實際流動性。
這也是為什麼 TVL 高不等於一定安全。
如果 TVL 主要由低流動性資產構成,或者大量資金集中在少數資產和少數池子中,表面上的規模並不能完全代表協議的抗風險能力。
經濟機制風險:規則沒有漏洞,也可能設計得不合理
並不是所有 DeFi 損失都來自黑客攻擊。
有些風險來自協議本身的經濟模型。
例如,一個協議通過大量代幣獎勵吸引流動性。如果獎勵持續下降,而新的資金仍然不斷進入,代幣價格和流動性可能受到影響。
又或者,一個借貸協議的抵押率、清算閾值或利率機制設計不合理,在極端行情下可能出現大量清算,進一步推動市場價格變化。
這類風險可以理解為:
代碼按照設計運行,但設計本身在極端條件下可能產生問題。
因此,研究 DeFi 時不僅要看「代碼有沒有漏洞」,還要理解:
收益從哪裡產生;
誰為收益買單;
代幣獎勵從哪裡來;
清算機制如何運行;
極端行情下協議會發生什麼。
無常損失也是 DeFi 風險的一部分
如果用戶向某些流動性池提供資產,資產價格發生較大變化時,可能面臨無常損失。
例如,用戶向某個交易池提供兩種資產,而其中一種資產價格快速上漲,自動做市機制會不斷調整池中兩種資產的比例。
當用戶最終退出流動性池時,獲得的資產組合可能與單純持有這兩種資產不同。
因此,流動性挖礦中看到的手續費收益或代幣獎勵,並不能直接等同於最終淨收益。
如果你參與的是 LP、Farming 等策略,應該把收益、資產價格變化和無常損失放在一起計算,而不是只看頁面上的 APR 或 APY。
治理風險:協議真的「去中心化」嗎?
DeFi 經常強調去中心化,但具體到一個協議,實際治理結構可能差異很大。
有些協議存在管理員權限,可以升級合約、修改參數或執行特定操作;有些協議通過 DAO 治理;還有些協議可能由少數地址持有大量治理權。
這就產生了治理風險。
需要重點關注:
誰可以修改協議?
誰可以暫停功能?
誰可以升級合約?
治理權是否高度集中?
緊急權限是否存在?
如果某個地址擁有過大的權限,即使協議本身沒有技術漏洞,權限密鑰被盜或被惡意使用,也可能造成資產風險。
所以,「去中心化」不應該只看項目宣傳,而應該具體看協議的權限結構。
跨協議依賴會產生系統性風險
這是理解 DeFi 風險最重要的一層。
現代 DeFi 並不是一個個完全獨立的項目,而是相互連接的金融組件。
例如:
用戶資產 → 借貸協議 → 抵押品 → 價格預言機 → DEX → 穩定幣 → 其他協議
其中任何一個關鍵環節出現問題,都可能影響其他協議。
假設某種資產被大量用於多個借貸協議作為抵押品。如果該資產價格突然異常,可能觸發清算;大量清算又可能進一步增加市場賣壓;市場價格繼續下降後,又可能觸發更多清算。
這就是一種典型的風險傳導。
跨鏈橋也是類似情況。橋接資產通常依賴智能合約、驗證者或其他信任機制,一旦關鍵環節遭到攻擊,風險可能進一步傳遞到依賴該資產的其他協議。
因此,DeFi 的系統性風險往往來自「相互依賴」,而不是某一個單獨的漏洞。
DeFi 風險可以分成哪幾個層級?
為了方便理解,可以把 DeFi 風險分成五層:
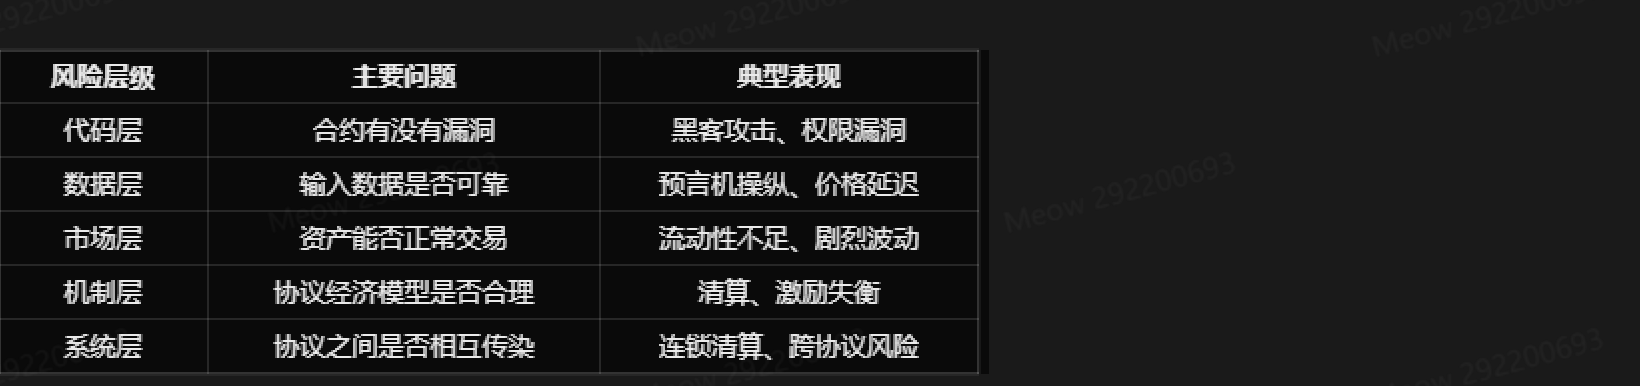
這個框架的價值在於:不要只檢查某一個風險。
一個協議可能智能合約經過審計,但預言機設計存在問題;也可能代碼本身沒有明顯漏洞,卻嚴重依賴另一個高風險協議。
所以真正的風險判斷應該從「單點安全」升級到「整個風險鏈條」。
新手如何快速判斷一個 DeFi 協議的風險?
如果沒有足夠技術能力閱讀全部智能合約代碼,可以先按照下面 6 個問題檢查。
1.協議的核心功能是什麼?
先搞清楚它究竟在做什麼。
借貸、DEX、質押、衍生品和收益聚合器的風險結構並不相同。
2.資產放在哪裡?
確認資產最終進入哪個智能合約,以及是否經過其他協議。
路徑越複雜,潛在依賴通常越多。
3.協議依賴哪些外部組件?
重點看:
價格預言機;
穩定幣;
跨鏈橋;
其他借貸協議;
DEX 流動性;
第三方收益策略。
4.誰擁有管理權限?
查看是否存在:
管理員權限;
合約升級權限;
暫停權限;
參數修改權限;
多簽控制。
5.極端行情會發生什麼?
這是很多普通用戶最容易忽略的問題。
不要只看「正常情況下怎麼運行」,還要問:
如果資產價格突然下跌 30% 或 50%,協議還能正常清算嗎?
如果大量用戶同時退出,流動性夠不夠?
如果預言機暫時異常,協議會怎麼處理?
6.是否存在單點依賴?
如果一個協議高度依賴某一個價格源、某一個穩定幣、某一條跨鏈橋或者某一個外部協議,就需要額外關注對應風險。
如何降低參與 DeFi 的風險?
DeFi 風險無法通過某一個設置完全消除,但可以通過降低暴露程度來控制潛在損失。
比較實用的方法包括:
不要把全部資產放進單一協議。
即使一個協議歷史運行時間較長,也不意味著未來絕對不會出現問題。
不要只因為 APY 高就選擇產品。
高收益往往意味著需要承擔更多風險或面對更複雜的收益來源。
確認合約和交互對象。
使用 DeFi 產品前,確認官方網站、合約地址和實際交互對象,避免進入仿冒頁面。
控制授權範圍。
對於需要代幣授權的操作,盡量理解授權對象和授權額度,避免不必要的長期授權暴露。
從小額測試開始。
第一次使用陌生協議時,可以先用較小金額完成存入、交易和提取等完整流程,確認操作鏈路正常後再考慮增加資金。
如果希望進一步了解黑客攻擊、閃電貸、重入攻擊、預言機操縱等具體攻擊方式,可以繼續閱讀**DeFi 安全:常見攻擊手法與防範指南**,重點了解攻擊者通常是如何利用協議漏洞或機制缺陷獲利的。
DeFi 最危險的不是某一個風險,而是風險疊加
理解 DeFi 風險時,可以把它想象成一條鏈:
智能合約 → 預言機 → 流動性 → 經濟機制 → 外部協議 → 系統性風險
其中任何一個環節出現問題,都可能進一步影響其他環節。
例如:
預言機價格異常 → 抵押品估值錯誤 → 借款額度異常 → 清算機制被觸發 → 市場賣壓增加 → 其他協議抵押品價值下降 → 風險繼續擴散
這也是為什麼不能簡單用「有沒有被黑過」「有沒有審計」「TVL 有多高」來判斷一個 DeFi 協議是否安全。
真正值得關注的是:
它控制了什麼資產、依賴什麼組件、誰擁有權限、極端情況下會發生什麼,以及風險能不能向其他協議傳導。
FAQ
DeFi 最大的風險是什麼?
沒有唯一的「最大風險」。不同協議面臨的主要風險不同,常見包括智能合約漏洞、預言機操縱、流動性風險、經濟機制風險、治理風險以及跨協議產生的系統性風險。
DeFi 有審計就安全嗎?
不是。審計可以幫助發現部分代碼和設計問題,但不能保證協議未來絕對安全。還需要關注審計範圍、代碼版本、升級機制和新增外部依賴等因素。
什麼是 DeFi 預言機風險?
預言機負責向智能合約提供鏈下或外部數據。如果價格數據出現錯誤、延遲或被操縱,依賴這些數據的借貸、清算等機制可能按照錯誤的資訊執行。
TVL 高的 DeFi 協議風險更低嗎?
不一定。TVL 主要反映協議中的資產規模,不能直接代表智能合約安全、流動性質素、治理結構或系統性風險。
DeFi 為什麼會出現系統性風險?
因為不同協議之間存在大量依賴。例如借貸協議可能依賴穩定幣、預言機和 DEX 價格;一個關鍵組件發生問題後,可能通過抵押品、清算和流動性等渠道向其他協議傳導。
新手怎麼判斷 DeFi 協議是否安全?
可以從六個方面快速檢查:協議功能、資產存放位置、外部依賴、管理權限、極端行情表現以及是否存在單點依賴。不要只看 APY、TVL 或「已審計」標籤。
風險提示
DeFi 屬於高風險的數字資產應用領域,協議運行涉及智能合約、預言機、市場流動性、治理、跨協議依賴以及數字資產價格波動等多重風險。即使協議經過審計、運行時間較長或擁有較高 TVL,也不能據此保證資產安全。參與 DeFi 產品前,應充分了解協議機制、資金路徑及潛在風險,並根據自身風險承受能力審慎決策。
推薦閱讀
看更多