再質押(Restaking):EigenLayer 與共享安全
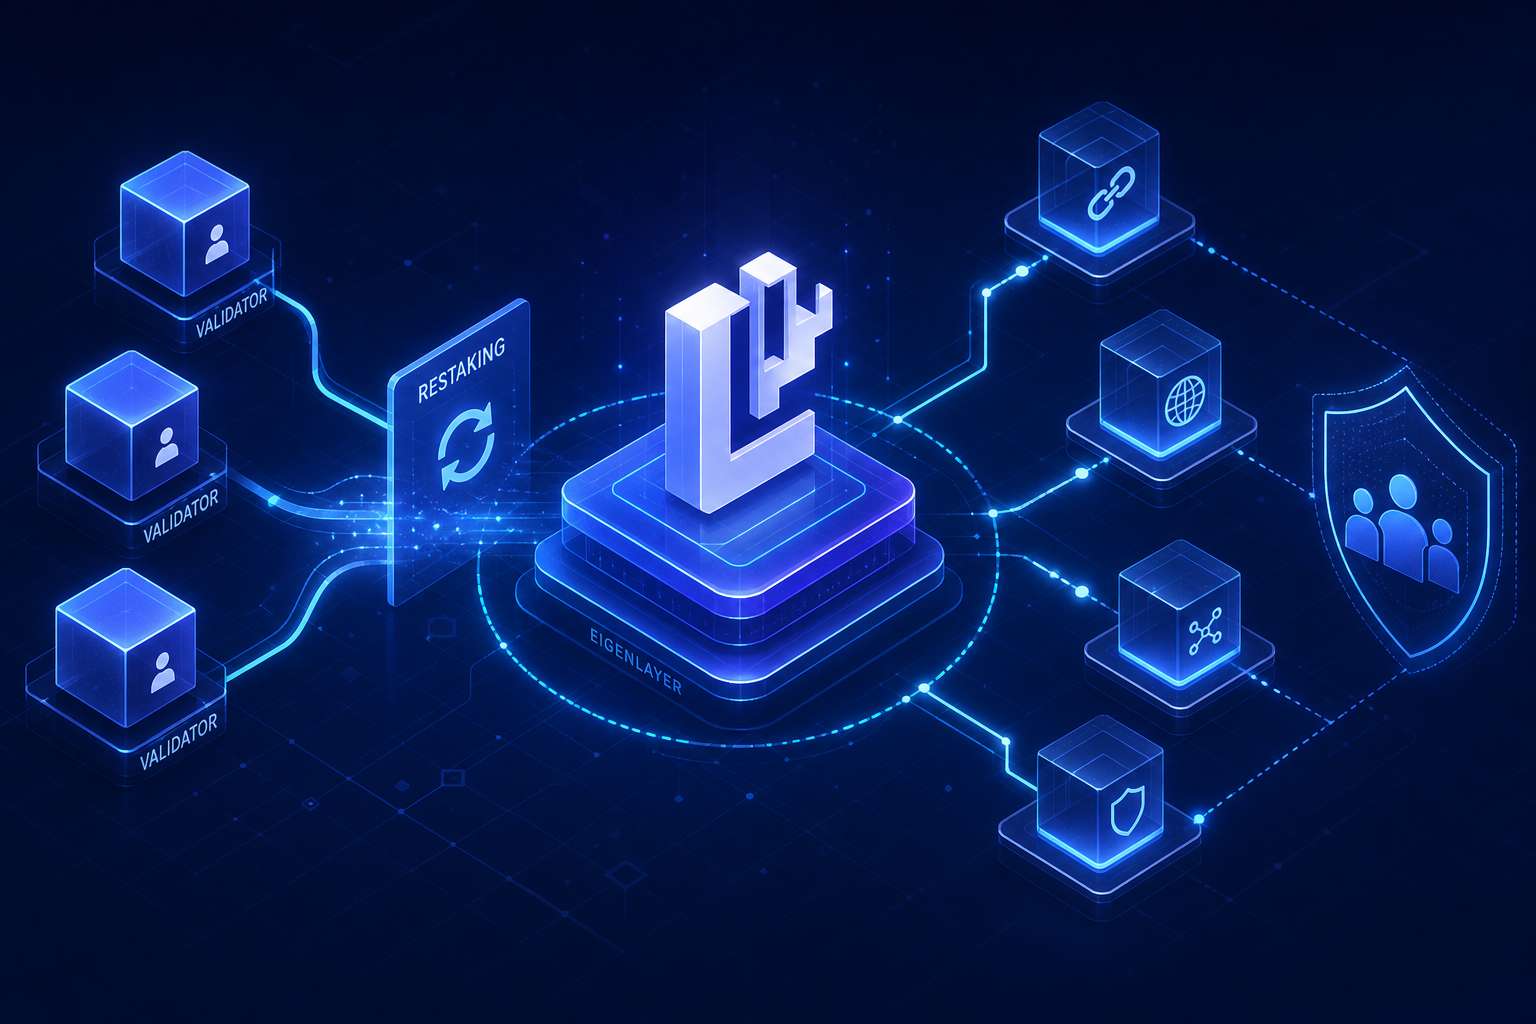
再質押(Restaking)是指利用已經質押的 ETH 或流動性質押資產,為其他去中心化服務提供額外的經濟安全,並因此獲得額外獎勵。EigenLayer 是這一機制的代表性協議之一,其核心思想是讓以太坊已有的質押資本,在承擔額外風險的前提下,為其他服務提供“共享安全”。
簡單理解:
普通 Staking:ETH → 保護 Ethereum → 獲得質押獎勵
Restaking:ETH/LST → 保護 Ethereum + 其他服務 → 獲得基礎質押獎勵 + 額外獎勵
但這並不意味著“同一筆 ETH 可以無風險賺兩份收益”。資產承擔的安全責任越多,潛在懲罰和協議風險也越多。
什麼是 Restaking?
Restaking 可以理解為對已經質押資產的“再次利用”。
在 PoS 網路中,質押 ETH 的主要作用是參與共識並維護網路安全。Restaking 則進一步允許這些已經承擔經濟安全責任的資產,為其他協議、應用或基礎設施提供安全保障。
以太坊官方目前將 Restaking 定義為:使用已經質押的 ETH 來保護其他去中心化服務,並獲得額外獎勵。這些被保護的服務通常稱為 AVS(Actively Validated Services,主動驗證服務)。
因此,Restaking 的核心並不是簡單地“把 Token 再存一次”,而是:
把已經存在的經濟安全能力,擴充套件給更多服務使用。
為什麼需要共享安全?
一個新專案如果想建立去中心化服務,通常需要解決一個很現實的問題:
誰來保護這個系統?
傳統方式是專案自己發行 Token,再讓使用者質押這種 Token,為自己的網路或服務建立經濟安全。
但對於一個剛啟動的協議來說,這會產生冷啟動問題:
需要先有大量資本;
需要吸引驗證者;
需要建立足夠的經濟安全;
需要讓攻擊者認為攻擊成本高於潛在收益。
如果安全資本不足,一個價值很高的服務就可能成為攻擊目標。
Restaking 提供了另一種思路:
不讓每個新服務都從零開始建立安全預算,而是讓它們使用已經存在的 ETH 質押資本。
EigenLayer 的設計理念正是建立一個共享安全市場:驗證者可以選擇為哪些模組或服務提供額外安全,而這些服務則可以利用已經存在的質押資本。
EigenLayer 是什麼?
EigenLayer 是以太坊生態中最具代表性的 Restaking 協議之一。
它的核心並不是建立另一條獨立區塊鏈,而是在以太坊之上建立一套機制,讓 ETH 質押者能夠選擇將自己的質押資本用於保護其他服務。
這些服務在 EigenLayer 體系中被稱為 AVS。
可以把 EigenLayer 理解成一個連線三方的市場:
Stakers(質押者) ↔ Operators(運營商) ↔ AVSs(主動驗證服務)
質押者提供經濟安全,Operator 負責執行相關軟體和執行驗證任務,AVS 則獲得來自這些質押資產的安全保障。作為交換,相關參與者可以獲得協議或服務提供的獎勵。
這也是“共享安全”概念的核心。
AVS 是什麼?
AVS 是 Actively Validated Services 的縮寫,可以理解為需要一套額外驗證和經濟安全機制的去中心化服務。
這類服務並不一定是傳統意義上的 Layer 1 區塊鏈,也可以是其他基礎設施。
以太坊官方目前列出的例子包括:
預言機;
跨鏈橋;
資料系統;
其他需要去中心化驗證的服務。
為什麼這些服務需要安全?
因為如果預言機提供錯誤資料、橋接系統被攻擊或者資料服務遭到惡意操縱,最終可能影響建立在其上的應用和資產。
Restaking 的目標,就是讓這些服務能夠藉助已有的質押資本獲得一層額外的經濟安全。
EigenLayer 的基本執行流程是什麼?
可以把一次典型的 Restaking 過程拆成幾個步驟。
第一步:使用者擁有已經質押的 ETH
使用者可以直接執行 Ethereum Validator,也可以透過流動性質押獲得 LST。
如果你還不熟悉 LST,可以先了解流動性質押(LSD/LRT):讓你的質押資產流動起來。
第二步:使用者選擇參與 Restaking
使用者將符合條件的質押資產連線到 Restaking 系統,並根據規則選擇希望支援的服務。
這裡的關鍵不是“自動保護所有 AVS”,而是使用者或其委託的運營商需要根據具體機制選擇參與哪些服務。
第三步:Operator 執行驗證任務
Operator 可以理解成負責執行相關軟體和基礎設施的專業參與者。
以太坊官方資料顯示,Operator 會執行 AVS 所需要的軟體,並執行對應的驗證任務。質押者可以將相關資產委託給 Operator,從而不必自己維護每一種 AVS 所需要的額外軟體。
第四步:AVS 獲得共享安全
AVS 利用這些參與者提供的經濟安全來執行自己的服務。
相比從零建立一個完整的安全體系,它可以利用已經存在的 ETH 質押資本。
第五步:參與者獲得額外獎勵
如果 AVS 或相關協議提供獎勵,參與者可以在原有 ETH Staking 收益之外獲得額外收益。
但這裡必須強調:
額外收益對應的是額外承擔的安全責任。
如果參與的 AVS 存在額外的懲罰條件,相關質押資產也可能面臨額外風險。
Native Restaking 和 LST Restaking 有什麼區別?
Restaking 並不是只有一種參與方式。
Native Restaking
Native Restaking 通常適合自己執行 Ethereum Validator 的使用者。
使用者直接利用已經質押的 ETH 參與 Restaking,並根據相關機制選擇支援的 AVS。
這種方式對技術能力和基礎設施要求更高。
LST Restaking
如果使用者沒有自己執行 Validator,也可以透過流動性質押獲得 LST,再利用符合條件的 LST 參與 Restaking。
例如:
ETH → Liquid Staking → LST → Restaking
這種方式降低了參與門檻,但使用者同時需要承擔 LST 本身的協議、流動性和脫錨風險。
因此,LST Restaking 並不是簡單地“多點一下按鈕就多賺一層收益”,而是在原有資產結構上增加了一層協議關係。
Restaking 和普通 Staking 有什麼區別?
最核心的區別是安全服務物件不同。
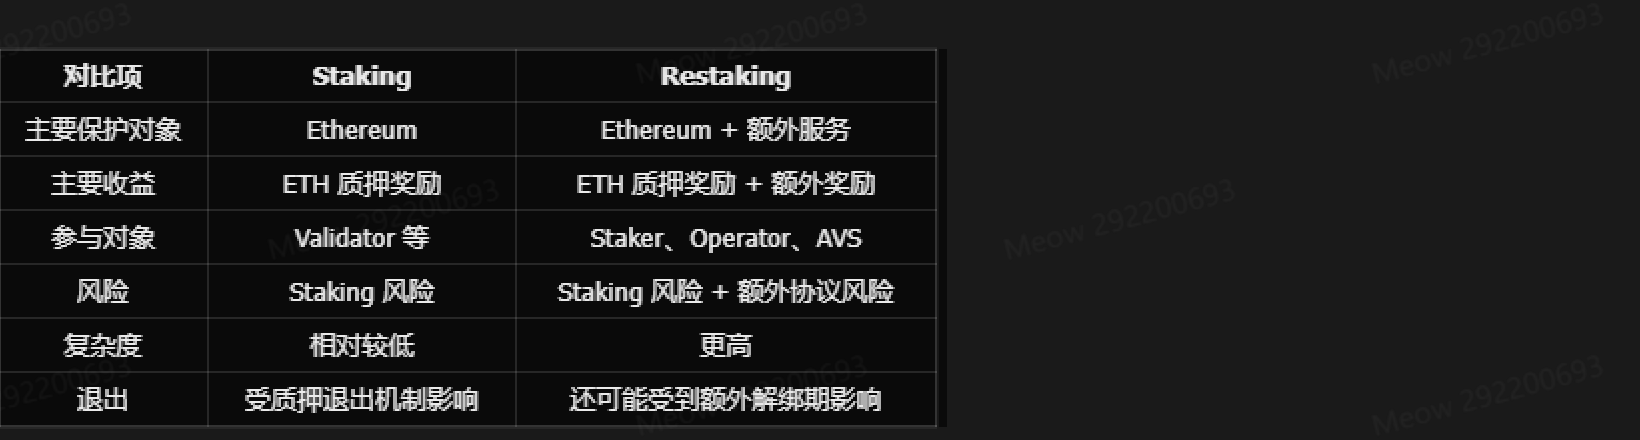
以太坊官方目前也明確指出,Restaking 相比普通 Staking 的風險範圍更廣,提款除了基礎退出佇列外,還可能涉及額外的解綁時間。
所以,如果有人告訴你:
“Restaking 就是把 Staking 收益提高一倍。”
這種說法是不準確的。
更準確的理解應該是:
Restaking 是把質押資本承擔的安全責任擴充套件到更多服務,因此可能獲得額外獎勵,也同時承擔額外風險。
Restaking 的收益從哪裡來?
Restaking 收益通常不是憑空產生的。
最基本的一層仍然是:
Ethereum Staking Rewards
在此基礎上,參與額外服務後可能獲得:
AVS / 服務獎勵
因此可以把理論收益來源理解為:
基礎質押收益 + Restaking 獎勵 − 費用 − 潛在損失
但不同協議和服務的具體獎勵機制可能完全不同。
因此,看到一個 LRT 或 Restaking 產品顯示較高 APY 時,第一件事不應該是比較數字,而應該問:
額外收益到底是誰支付的?
如果收益來自某種 Token 激勵,還需要進一步判斷 Token 本身的流動性、價格波動和激勵持續時間。
為什麼 Restaking 的收益不能簡單疊加?
假設某個 ETH Staking 策略提供基礎收益,Restaking 又顯示額外收益。
表面看起來:
基礎收益 + Restaking 收益 = 更高 APY
但風險也可能同時增加。
假設同一筆資產同時參與多個服務,那麼這筆資產實際上需要遵守多個系統的規則。
如果某個參與者發生違規行為,可能觸發相應的懲罰機制;如果多個服務共享相同的質押資本,極端情況下,一個參與者的風險事件還可能影響多個依賴這些資本的服務。
以太坊官方特別指出,Restaking 存在 Chain Reactions(連鎖反應) 風險:如果一個再質押者在保護多個 AVS 時遭到懲罰,可能進一步降低其他 AVS 所依賴的安全水平。
這也是理解 Restaking 時最重要的一個風險概念。
Restaking 最大的風險是什麼?
1.額外 Slashing 風險
這是 Restaking 與普通 Staking 最重要的區別之一。
普通 Staking 已經存在協議懲罰機制,而 Restaking 可能進一步增加新的懲罰條件。
EigenLayer 的設計檔案明確說明,參與者選擇加入不同模組時,需要接受相應的額外 Slashing 條件。
所以:
參與的服務越多,不代表一定越賺錢,也意味著需要理解更多懲罰規則。
2.智慧合約風險
Restaking 通常需要透過智慧合約管理資產、委託關係和服務參與。
如果相關合約存在漏洞、許可權設計問題或其他安全缺陷,就可能產生資金損失。
而且 Restaking 往往涉及多個協議,因此風險面可能比單純 Staking 更復雜。
3.Operator 風險
如果使用者把相關職責委託給 Operator,就需要考慮 Operator 的執行質量。
例如:
是否長期穩定執行;
是否具備足夠的基礎設施;
是否存在集中化問題;
是否可能出現違規行為。
Operator 並不是一個完全沒有風險的中間層。
4.AVS 風險
Restaking 的安全性最終還與被保護的 AVS 有關。
如果 AVS 本身存在設計缺陷、經濟模型問題或者驗證機制漏洞,那麼質押者可能在承擔額外風險的情況下獲得有限收益。
因此,不應該只研究“Restaking 平臺”,還要研究自己到底在為哪些 AVS 提供安全。
5.退出和流動性風險
Restaking 資產不一定可以立即取回。
以太坊官方目前明確指出,再質押資產的退出可能同時受到基礎質押退出佇列和額外解綁機制影響。
因此,如果使用者需要隨時呼叫資金,就必須提前檢查具體產品的退出規則。
6.共享安全的“過度複用”風險
這是 Restaking 最值得理解的系統性風險之一。
假設同一批質押資本同時保護多個 AVS:
AVS A ← 相同質押資本 → AVS B ← 相同質押資本 → AVS C
如果這批資本出現嚴重問題,影響可能同時傳導到多個服務。
以太坊官方也將這種潛在的“Chain Reactions”列為 Restaking 風險之一。
因此,共享安全的優勢是提高資本利用率,而它的挑戰則是:
同一份安全資本不能被無限次複用。
Restaking 和 LRT 是什麼關係?
LRT,即 Liquid Restaking Token,可以理解為讓再質押資產繼續保持一定流動性的 Token 化形式。
一個簡化流程是:
ETH → Staking → LST → Restaking → LRT
使用者獲得 LRT 後,可以在具體支援的 DeFi 環境中繼續使用這類資產。
但 LRT 並不會消除 Restaking 風險。
相反,它可能進一步增加:
底層 ETH 風險 + LST 風險 + Restaking 風險 + LRT 協議風險
因此,LRT 的核心價值是提高資金的可組合性,而不是讓風險消失。
如何判斷一個 Restaking 專案是否值得參與?
可以用下面這套框架進行判斷。
第一步:確認底層資產
先搞清楚自己質押的到底是什麼。
是原生 ETH?
還是 stETH、rETH 等 LST?
不同底層資產意味著不同風險。
第二步:確認保護物件
不要只知道“參與 Restaking”,而要知道:
我的資產到底在保護誰?
具體是哪一個 AVS?
這個 AVS 做什麼?
它為什麼需要經濟安全?
第三步:確認額外獎勵來源
重點問:
誰在支付額外收益?
是 AVS 服務費?
是協議 Token?
還是階段性激勵?
如果獎勵主要來自 Token 激勵,就需要考慮獎勵 Token 的價格和激勵持續性。
第四步:確認懲罰機制
這是 Restaking 特別需要關注的一步。
需要確認:
什麼行為會觸發懲罰;
誰負責判斷違規;
懲罰由誰執行;
質押者是否承擔;
不同 AVS 的懲罰是否相互獨立。
第五步:確認退出規則
檢查:
是否有 Unbonding Period;
是否存在退出佇列;
LRT 是否可以直接兌換;
二級市場流動性怎麼樣;
極端行情下能否正常退出。
第六步:不要只看 APY
最終應該比較的是:
預期收益 − 費用 − 潛在風險成本
而不是單純比較:
哪個產品 APY 更高。
Restaking 適合什麼樣的使用者?
Restaking 更適合已經理解 PoS Staking、LST 和 DeFi 基礎機制的使用者。
如果使用者還不瞭解 Validator、質押獎勵、Slashing 和 LST,就直接進入複雜的 Restaking 策略,往往很難判斷自己到底承擔了什麼風險。
可以按照以下順序理解:
第一層:Staking
先理解 PoS 和質押收益。
第二層:LST
理解為什麼質押資產可以被 Token 化並重新獲得流動性。
第三層:Restaking
理解已經質押的資產如何為其他服務提供安全。
第四層:LRT
理解再質押資產如何繼續進入 DeFi。
這條學習路徑比直接追逐某個高 APY 的 Restaking 產品更容易建立完整認知。
常見問題 FAQ
Restaking 是不是把同一筆 ETH 質押兩次?
從經濟安全的角度看,可以理解為讓已經質押的資本承擔額外的安全責任,但並不是簡單地把同一枚 ETH 在兩個普通 Staking 池裡重複存款。Restaking 的關鍵是利用已經質押的資本保護額外的 AVS。
EigenLayer 是不是一條新的區塊鏈?
不是。EigenLayer 是建立在以太坊上的 Restaking 協議,其核心作用是連線質押者、Operator 和 AVS,讓已經質押的 ETH 能夠為其他服務提供共享安全。
Restaking 收益是不是一定比 Staking 高?
不一定。Restaking 可能提供額外獎勵,但收益會受到具體 AVS、激勵機制、Token 價格、費用以及市場環境影響,而且額外收益伴隨著額外風險。
LRT 和 LST 有什麼區別?
LST 通常代表流動性質押資產,主要對應基礎 Staking;LRT 則通常代表經過 Restaking 後的資產。LRT 的潛在收益來源更多,但風險鏈條也更加複雜。
Restaking 最大的風險是什麼?
最需要關注的是額外懲罰和風險疊加,包括 Slashing、智慧合約、Operator、AVS、流動性以及共享安全可能產生的連鎖風險。
Restaking 適合新手嗎?
如果還不瞭解 Staking、LST、Validator 和 Slashing,不建議一開始就參與複雜的 Restaking 策略。先理解基礎質押機制,再研究 Restaking 會更容易判斷風險。
總結
Restaking 的核心並不是“讓一枚 ETH 獲得兩份無風險收益”,而是:
讓已經用於 Ethereum Staking 的經濟安全,再被其他去中心化服務使用。
EigenLayer 所代表的共享安全模式,讓 AVS 可以利用已有的 ETH 質押資本建立經濟安全,而質押者和 Operator 則可以透過提供額外安全服務獲得相應獎勵。
這種模式提高了質押資本的利用效率,也解決了新服務建立安全體系時的部分冷啟動問題。
但與此同時,資產承擔的安全責任越多,風險也越複雜。
因此,判斷 Restaking 專案時,不能只看 APY,而應該依次檢查:
底層資產 → AVS → Operator → 收益來源 → Slashing 條件 → 退出機制 → 組合風險。
真正理解這條鏈路之後,才能判斷 Restaking 到底是在提高資本效率,還是在用更復雜的風險換取更高的潛在收益。
加密貨幣、Staking 和 Restaking 均具有較高風險。再質押可能涉及智慧合約、Slashing、Operator、AVS、流動性及系統性風險,實際收益可能發生較大變化,極端情況下可能造成資產損失。本文僅用於資訊和教育目的,不構成投資建議。
推薦閱讀
看更多
 hotcoin.com