再质押(Restaking):EigenLayer 与共享安全
再质押(Restaking)是指利用已经质押的 ETH 或流动性质押资产,为其他去中心化服务提供额外的经济安全,并因此获得额外奖励。EigenLayer 是这一机制的代表性协议之一,其核心思想是让以太坊已有的质押资本,在承担额外风险的前提下,为其他服务提供“共享安全”。
简单理解:
普通 Staking:ETH → 保护 Ethereum → 获得质押奖励
Restaking:ETH/LST → 保护 Ethereum + 其他服务 → 获得基础质押奖励 + 额外奖励
但这并不意味着“同一笔 ETH 可以无风险赚两份收益”。资产承担的安全责任越多,潜在惩罚和协议风险也越多。
什么是 Restaking?
Restaking 可以理解为对已经质押资产的“再次利用”。
在 PoS 网络中,质押 ETH 的主要作用是参与共识并维护网络安全。Restaking 则进一步允许这些已经承担经济安全责任的资产,为其他协议、应用或基础设施提供安全保障。
以太坊官方目前将 Restaking 定义为:使用已经质押的 ETH 来保护其他去中心化服务,并获得额外奖励。这些被保护的服务通常称为 AVS(Actively Validated Services,主动验证服务)。
因此,Restaking 的核心并不是简单地“把 Token 再存一次”,而是:
把已经存在的经济安全能力,扩展给更多服务使用。
为什么需要共享安全?
一个新项目如果想建立去中心化服务,通常需要解决一个很现实的问题:
谁来保护这个系统?
传统方式是项目自己发行 Token,再让用户质押这种 Token,为自己的网络或服务建立经济安全。
但对于一个刚启动的协议来说,这会产生冷启动问题:
需要先有大量资本;
需要吸引验证者;
需要建立足够的经济安全;
需要让攻击者认为攻击成本高于潜在收益。
如果安全资本不足,一个价值很高的服务就可能成为攻击目标。
Restaking 提供了另一种思路:
不让每个新服务都从零开始建立安全预算,而是让它们使用已经存在的 ETH 质押资本。
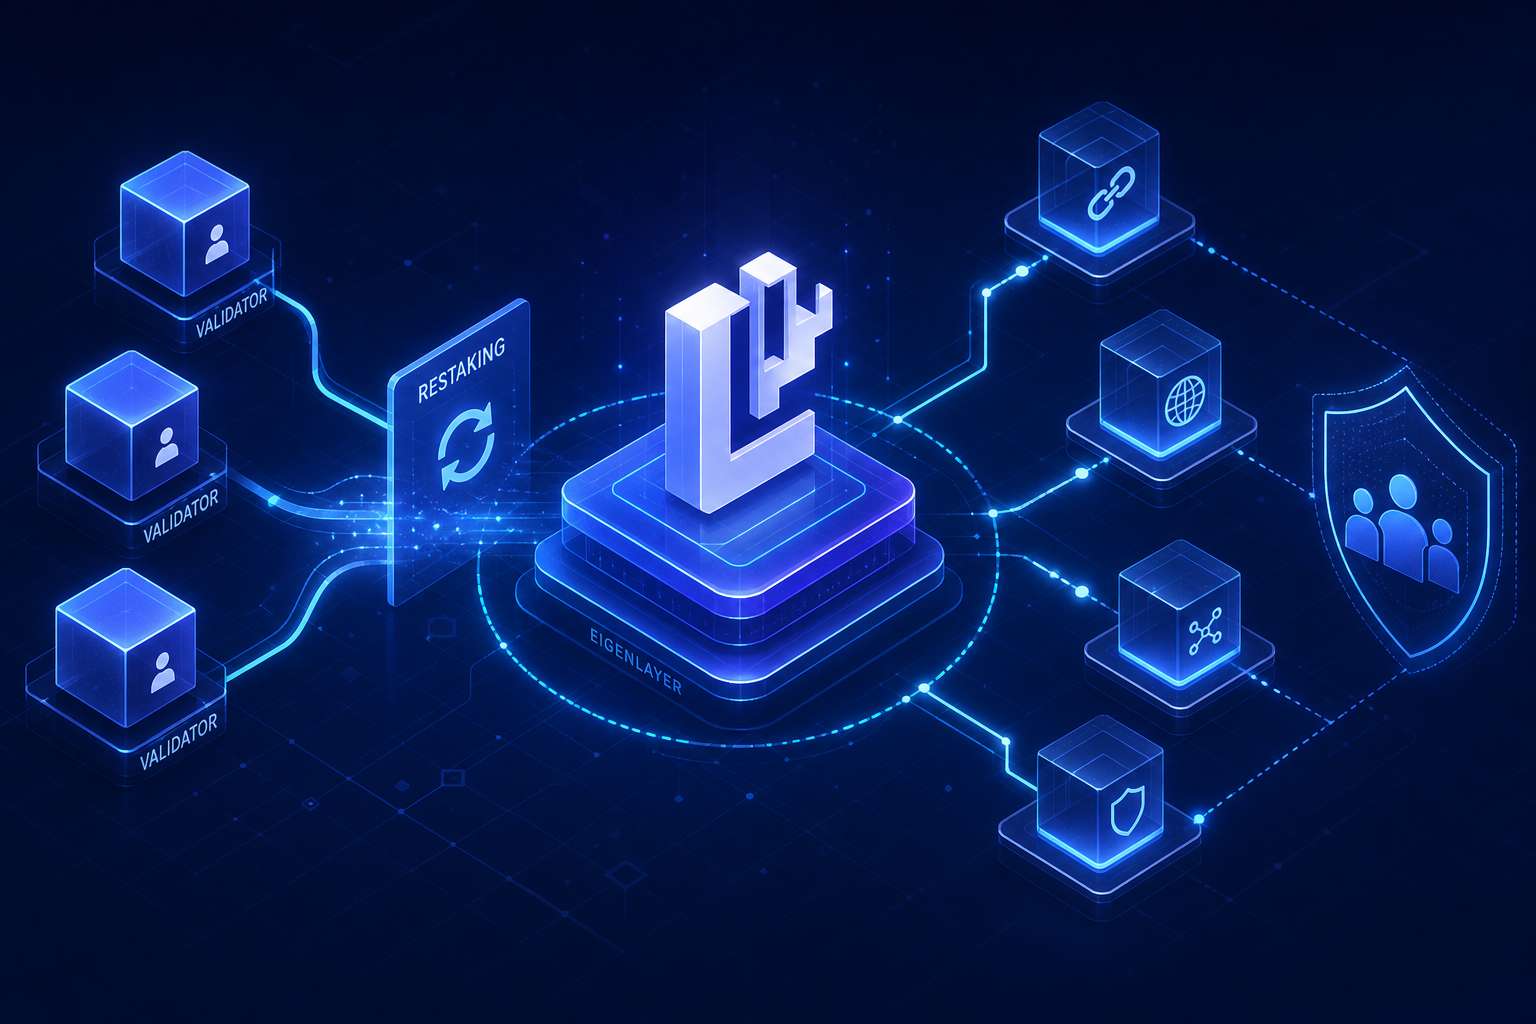
EigenLayer 的设计理念正是建立一个共享安全市场:验证者可以选择为哪些模块或服务提供额外安全,而这些服务则可以利用已经存在的质押资本。
EigenLayer 是什么?
EigenLayer 是以太坊生态中最具代表性的 Restaking 协议之一。
它的核心并不是创建另一条独立区块链,而是在以太坊之上建立一套机制,让 ETH 质押者能够选择将自己的质押资本用于保护其他服务。
这些服务在 EigenLayer 体系中被称为 AVS。
可以把 EigenLayer 理解成一个连接三方的市场:
Stakers(质押者) ↔ Operators(运营商) ↔ AVSs(主动验证服务)
质押者提供经济安全,Operator 负责运行相关软件和执行验证任务,AVS 则获得来自这些质押资产的安全保障。作为交换,相关参与者可以获得协议或服务提供的奖励。
这也是“共享安全”概念的核心。
AVS 是什么?
AVS 是 Actively Validated Services 的缩写,可以理解为需要一套额外验证和经济安全机制的去中心化服务。
这类服务并不一定是传统意义上的 Layer 1 区块链,也可以是其他基础设施。
以太坊官方目前列出的例子包括:
预言机;
跨链桥;
数据系统;
其他需要去中心化验证的服务。
为什么这些服务需要安全?
因为如果预言机提供错误数据、桥接系统被攻击或者数据服务遭到恶意操纵,最终可能影响建立在其上的应用和资产。
Restaking 的目标,就是让这些服务能够借助已有的质押资本获得一层额外的经济安全。
EigenLayer 的基本运行流程是什么?
可以把一次典型的 Restaking 过程拆成几个步骤。
第一步:用户拥有已经质押的 ETH
用户可以直接运行 Ethereum Validator,也可以通过流动性质押获得 LST。
如果你还不熟悉 LST,可以先了解流动性质押(LSD/LRT):让你的质押资产流动起来。
第二步:用户选择参与 Restaking
用户将符合条件的质押资产连接到 Restaking 系统,并根据规则选择希望支持的服务。
这里的关键不是“自动保护所有 AVS”,而是用户或其委托的运营商需要根据具体机制选择参与哪些服务。
第三步:Operator 执行验证任务
Operator 可以理解成负责运行相关软件和基础设施的专业参与者。
以太坊官方资料显示,Operator 会运行 AVS 所需要的软件,并执行对应的验证任务。质押者可以将相关资产委托给 Operator,从而不必自己维护每一种 AVS 所需要的额外软件。
第四步:AVS 获得共享安全
AVS 利用这些参与者提供的经济安全来运行自己的服务。
相比从零建立一个完整的安全体系,它可以利用已经存在的 ETH 质押资本。
第五步:参与者获得额外奖励
如果 AVS 或相关协议提供奖励,参与者可以在原有 ETH Staking 收益之外获得额外收益。
但这里必须强调:
额外收益对应的是额外承担的安全责任。
如果参与的 AVS 存在额外的惩罚条件,相关质押资产也可能面临额外风险。
Native Restaking 和 LST Restaking 有什么区别?
Restaking 并不是只有一种参与方式。
Native Restaking
Native Restaking 通常适合自己运行 Ethereum Validator 的用户。
用户直接利用已经质押的 ETH 参与 Restaking,并根据相关机制选择支持的 AVS。
这种方式对技术能力和基础设施要求更高。
LST Restaking
如果用户没有自己运行 Validator,也可以通过流动性质押获得 LST,再利用符合条件的 LST 参与 Restaking。
例如:
ETH → Liquid Staking → LST → Restaking
这种方式降低了参与门槛,但用户同时需要承担 LST 本身的协议、流动性和脱锚风险。
因此,LST Restaking 并不是简单地“多点一下按钮就多赚一层收益”,而是在原有资产结构上增加了一层协议关系。
Restaking 和普通 Staking 有什么区别?
最核心的区别是安全服务对象不同。
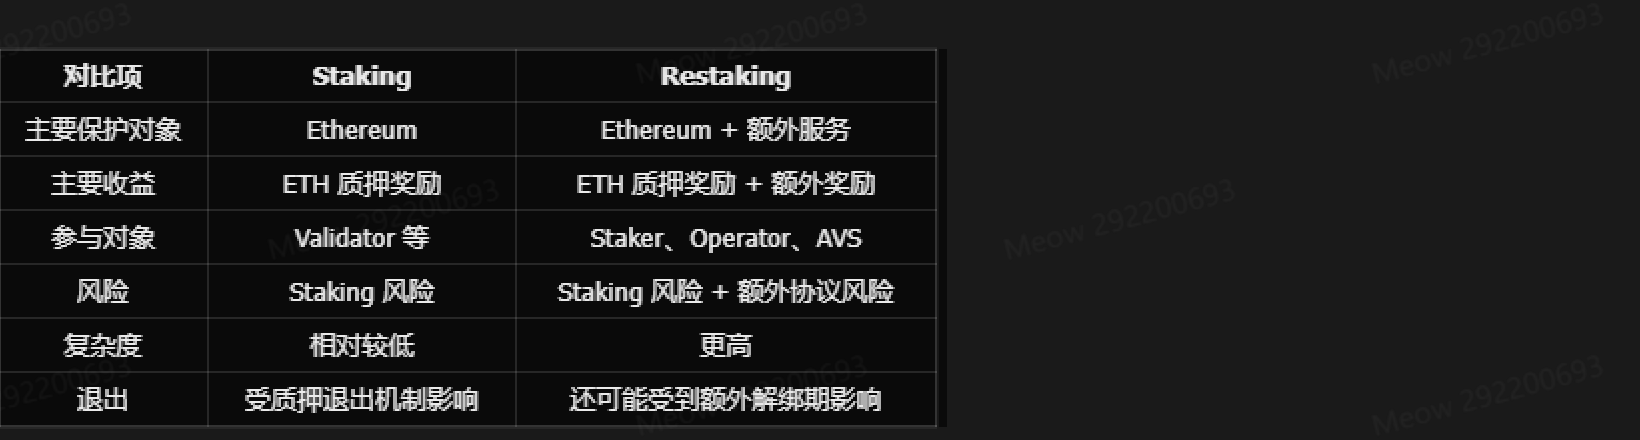
以太坊官方目前也明确指出,Restaking 相比普通 Staking 的风险范围更广,提款除了基础退出队列外,还可能涉及额外的解绑时间。
所以,如果有人告诉你:
“Restaking 就是把 Staking 收益提高一倍。”
这种说法是不准确的。
更准确的理解应该是:
Restaking 是把质押资本承担的安全责任扩展到更多服务,因此可能获得额外奖励,也同时承担额外风险。
Restaking 的收益从哪里来?
Restaking 收益通常不是凭空产生的。
最基本的一层仍然是:
Ethereum Staking Rewards
在此基础上,参与额外服务后可能获得:
AVS / 服务奖励
因此可以把理论收益来源理解为:
基础质押收益 + Restaking 奖励 − 费用 − 潜在损失
但不同协议和服务的具体奖励机制可能完全不同。
因此,看到一个 LRT 或 Restaking 产品显示较高 APY 时,第一件事不应该是比较数字,而应该问:
额外收益到底是谁支付的?
如果收益来自某种 Token 激励,还需要进一步判断 Token 本身的流动性、价格波动和激励持续时间。
为什么 Restaking 的收益不能简单叠加?
假设某个 ETH Staking 策略提供基础收益,Restaking 又显示额外收益。
表面看起来:
基础收益 + Restaking 收益 = 更高 APY
但风险也可能同时增加。
假设同一笔资产同时参与多个服务,那么这笔资产实际上需要遵守多个系统的规则。
如果某个参与者发生违规行为,可能触发相应的惩罚机制;如果多个服务共享相同的质押资本,极端情况下,一个参与者的风险事件还可能影响多个依赖这些资本的服务。
以太坊官方特别指出,Restaking 存在 Chain Reactions(连锁反应) 风险:如果一个再质押者在保护多个 AVS 时遭到惩罚,可能进一步降低其他 AVS 所依赖的安全水平。
这也是理解 Restaking 时最重要的一个风险概念。
Restaking 最大的风险是什么?
1.额外 Slashing 风险
这是 Restaking 与普通 Staking 最重要的区别之一。
普通 Staking 已经存在协议惩罚机制,而 Restaking 可能进一步增加新的惩罚条件。
EigenLayer 的设计文件明确说明,参与者选择加入不同模块时,需要接受相应的额外 Slashing 条件。
所以:
参与的服务越多,不代表一定越赚钱,也意味着需要理解更多惩罚规则。
2.智能合约风险
Restaking 通常需要通过智能合约管理资产、委托关系和服务参与。
如果相关合约存在漏洞、权限设计问题或其他安全缺陷,就可能产生资金损失。
而且 Restaking 往往涉及多个协议,因此风险面可能比单纯 Staking 更复杂。
3.Operator 风险
如果用户把相关职责委托给 Operator,就需要考虑 Operator 的运行质量。
例如:
是否长期稳定运行;
是否具备足够的基础设施;
是否存在集中化问题;
是否可能出现违规行为。
Operator 并不是一个完全没有风险的中间层。
4.AVS 风险
Restaking 的安全性最终还与被保护的 AVS 有关。
如果 AVS 本身存在设计缺陷、经济模型问题或者验证机制漏洞,那么质押者可能在承担额外风险的情况下获得有限收益。
因此,不应该只研究“Restaking 平台”,还要研究自己到底在为哪些 AVS 提供安全。
5.退出和流动性风险
Restaking 资产不一定可以立即取回。
以太坊官方目前明确指出,再质押资产的退出可能同时受到基础质押退出队列和额外解绑机制影响。
因此,如果用户需要随时调用资金,就必须提前检查具体产品的退出规则。
6.共享安全的“过度复用”风险
这是 Restaking 最值得理解的系统性风险之一。
假设同一批质押资本同时保护多个 AVS:
AVS A ← 相同质押资本 → AVS B ← 相同质押资本 → AVS C
如果这批资本出现严重问题,影响可能同时传导到多个服务。
以太坊官方也将这种潜在的“Chain Reactions”列为 Restaking 风险之一。
因此,共享安全的优势是提高资本利用率,而它的挑战则是:
同一份安全资本不能被无限次复用。
Restaking 和 LRT 是什么关系?
LRT,即 Liquid Restaking Token,可以理解为让再质押资产继续保持一定流动性的 Token 化形式。
一个简化流程是:
ETH → Staking → LST → Restaking → LRT
用户获得 LRT 后,可以在具体支持的 DeFi 环境中继续使用这类资产。
但 LRT 并不会消除 Restaking 风险。
相反,它可能进一步增加:
底层 ETH 风险 + LST 风险 + Restaking 风险 + LRT 协议风险
因此,LRT 的核心价值是提高资金的可组合性,而不是让风险消失。
如何判断一个 Restaking 项目是否值得参与?
可以用下面这套框架进行判断。
第一步:确认底层资产
先搞清楚自己质押的到底是什么。
是原生 ETH?
还是 stETH、rETH 等 LST?
不同底层资产意味着不同风险。
第二步:确认保护对象
不要只知道“参与 Restaking”,而要知道:
我的资产到底在保护谁?
具体是哪一个 AVS?
这个 AVS 做什么?
它为什么需要经济安全?
第三步:确认额外奖励来源
重点问:
谁在支付额外收益?
是 AVS 服务费?
是协议 Token?
还是阶段性激励?
如果奖励主要来自 Token 激励,就需要考虑奖励 Token 的价格和激励持续性。
第四步:确认惩罚机制
这是 Restaking 特别需要关注的一步。
需要确认:
什么行为会触发惩罚;
谁负责判断违规;
惩罚由谁执行;
质押者是否承担;
不同 AVS 的惩罚是否相互独立。
第五步:确认退出规则
检查:
是否有 Unbonding Period;
是否存在退出队列;
LRT 是否可以直接兑换;
二级市场流动性怎么样;
极端行情下能否正常退出。
第六步:不要只看 APY
最终应该比较的是:
预期收益 − 费用 − 潜在风险成本
而不是单纯比较:
哪个产品 APY 更高。
Restaking 适合什么样的用户?
Restaking 更适合已经理解 PoS Staking、LST 和 DeFi 基础机制的用户。
如果用户还不了解 Validator、质押奖励、Slashing 和 LST,就直接进入复杂的 Restaking 策略,往往很难判断自己到底承担了什么风险。
可以按照以下顺序理解:
第一层:Staking
先理解 PoS 和质押收益。
第二层:LST
理解为什么质押资产可以被 Token 化并重新获得流动性。
第三层:Restaking
理解已经质押的资产如何为其他服务提供安全。
第四层:LRT
理解再质押资产如何继续进入 DeFi。
这条学习路径比直接追逐某个高 APY 的 Restaking 产品更容易建立完整认知。
常见问题 FAQ
Restaking 是不是把同一笔 ETH 质押两次?
从经济安全的角度看,可以理解为让已经质押的资本承担额外的安全责任,但并不是简单地把同一枚 ETH 在两个普通 Staking 池里重复存款。Restaking 的关键是利用已经质押的资本保护额外的 AVS。
EigenLayer 是不是一条新的区块链?
不是。EigenLayer 是建立在以太坊上的 Restaking 协议,其核心作用是连接质押者、Operator 和 AVS,让已经质押的 ETH 能够为其他服务提供共享安全。
Restaking 收益是不是一定比 Staking 高?
不一定。Restaking 可能提供额外奖励,但收益会受到具体 AVS、激励机制、Token 价格、费用以及市场环境影响,而且额外收益伴随着额外风险。
LRT 和 LST 有什么区别?
LST 通常代表流动性质押资产,主要对应基础 Staking;LRT 则通常代表经过 Restaking 后的资产。LRT 的潜在收益来源更多,但风险链条也更加复杂。
Restaking 最大的风险是什么?
最需要关注的是额外惩罚和风险叠加,包括 Slashing、智能合约、Operator、AVS、流动性以及共享安全可能产生的连锁风险。
Restaking 适合新手吗?
如果还不了解 Staking、LST、Validator 和 Slashing,不建议一开始就参与复杂的 Restaking 策略。先理解基础质押机制,再研究 Restaking 会更容易判断风险。
总结
Restaking 的核心并不是“让一枚 ETH 获得两份无风险收益”,而是:
让已经用于 Ethereum Staking 的经济安全,再被其他去中心化服务使用。
EigenLayer 所代表的共享安全模式,让 AVS 可以利用已有的 ETH 质押资本建立经济安全,而质押者和 Operator 则可以通过提供额外安全服务获得相应奖励。
这种模式提高了质押资本的利用效率,也解决了新服务建立安全体系时的部分冷启动问题。
但与此同时,资产承担的安全责任越多,风险也越复杂。
因此,判断 Restaking 项目时,不能只看 APY,而应该依次检查:
底层资产 → AVS → Operator → 收益来源 → Slashing 条件 → 退出机制 → 组合风险。
真正理解这条链路之后,才能判断 Restaking 到底是在提高资本效率,还是在用更复杂的风险换取更高的潜在收益。
加密货币、Staking 和 Restaking 均具有较高风险。再质押可能涉及智能合约、Slashing、Operator、AVS、流动性及系统性风险,实际收益可能发生较大变化,极端情况下可能造成资产损失。本文仅用于信息和教育目的,不构成投资建议。
推荐阅读
查看更多
 hotcoin.com