釣魚網站如何識別?URL 仿冒、假 APP 與郵件釣魚
識別釣魚不能只看 Logo 和頁面排版。應檢查瀏覽器實際連線的完整網域、應用程式發布者、訊息來源和操作要求,並從獨立儲存的官方入口複核。
URL 仿冒常見在哪裡?
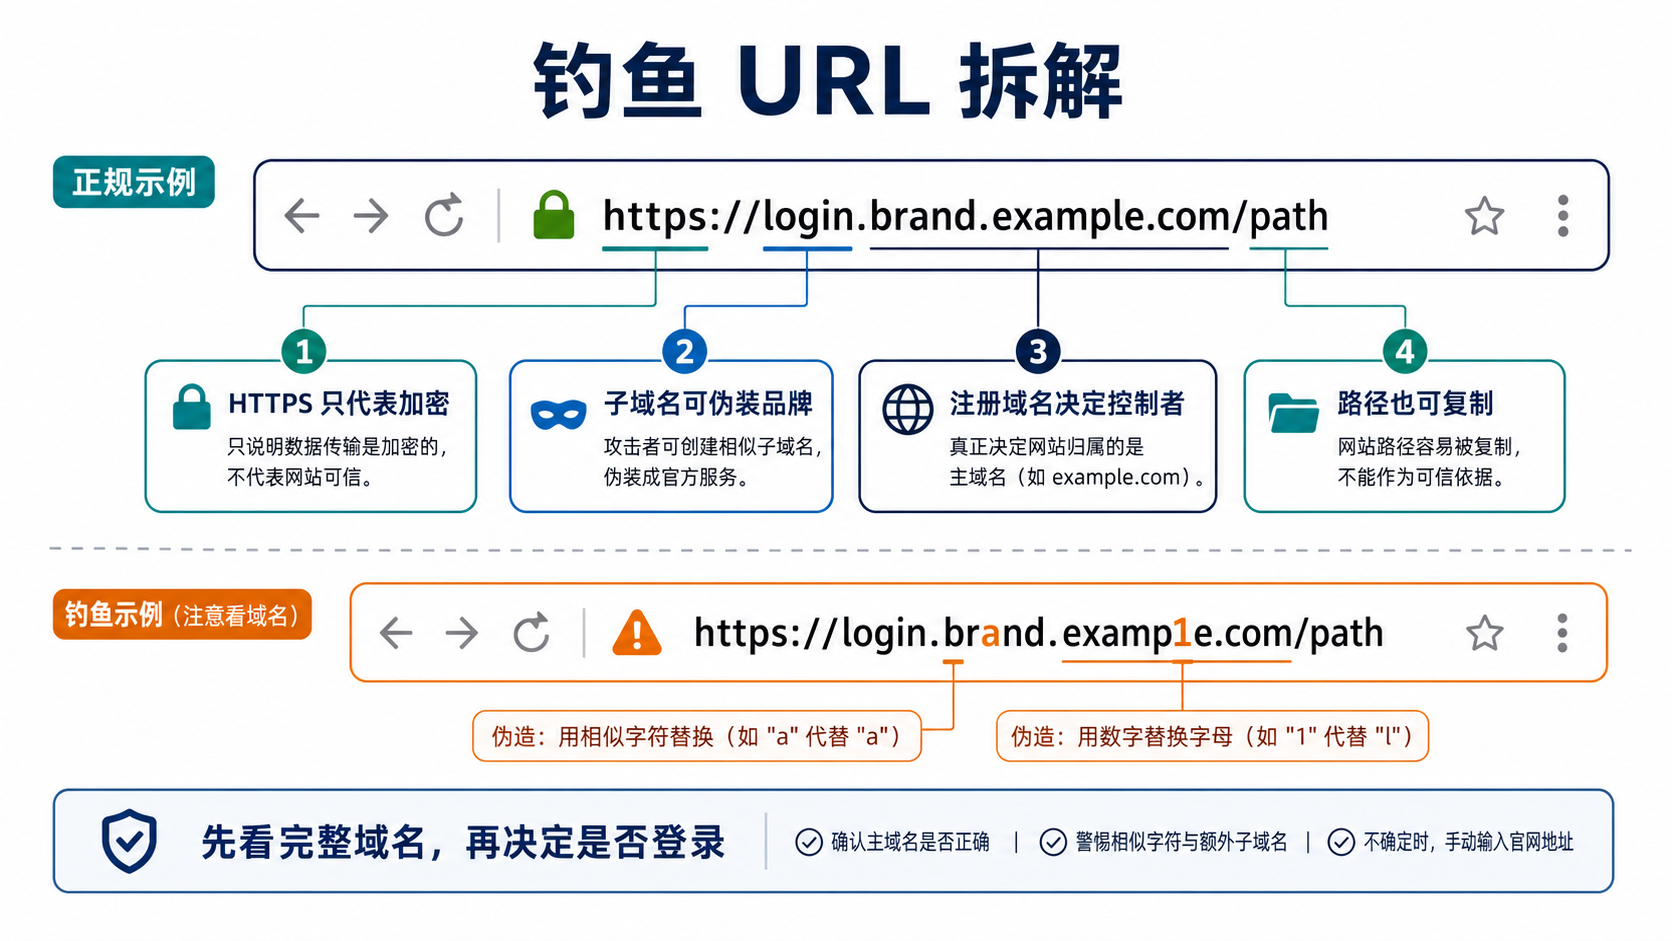
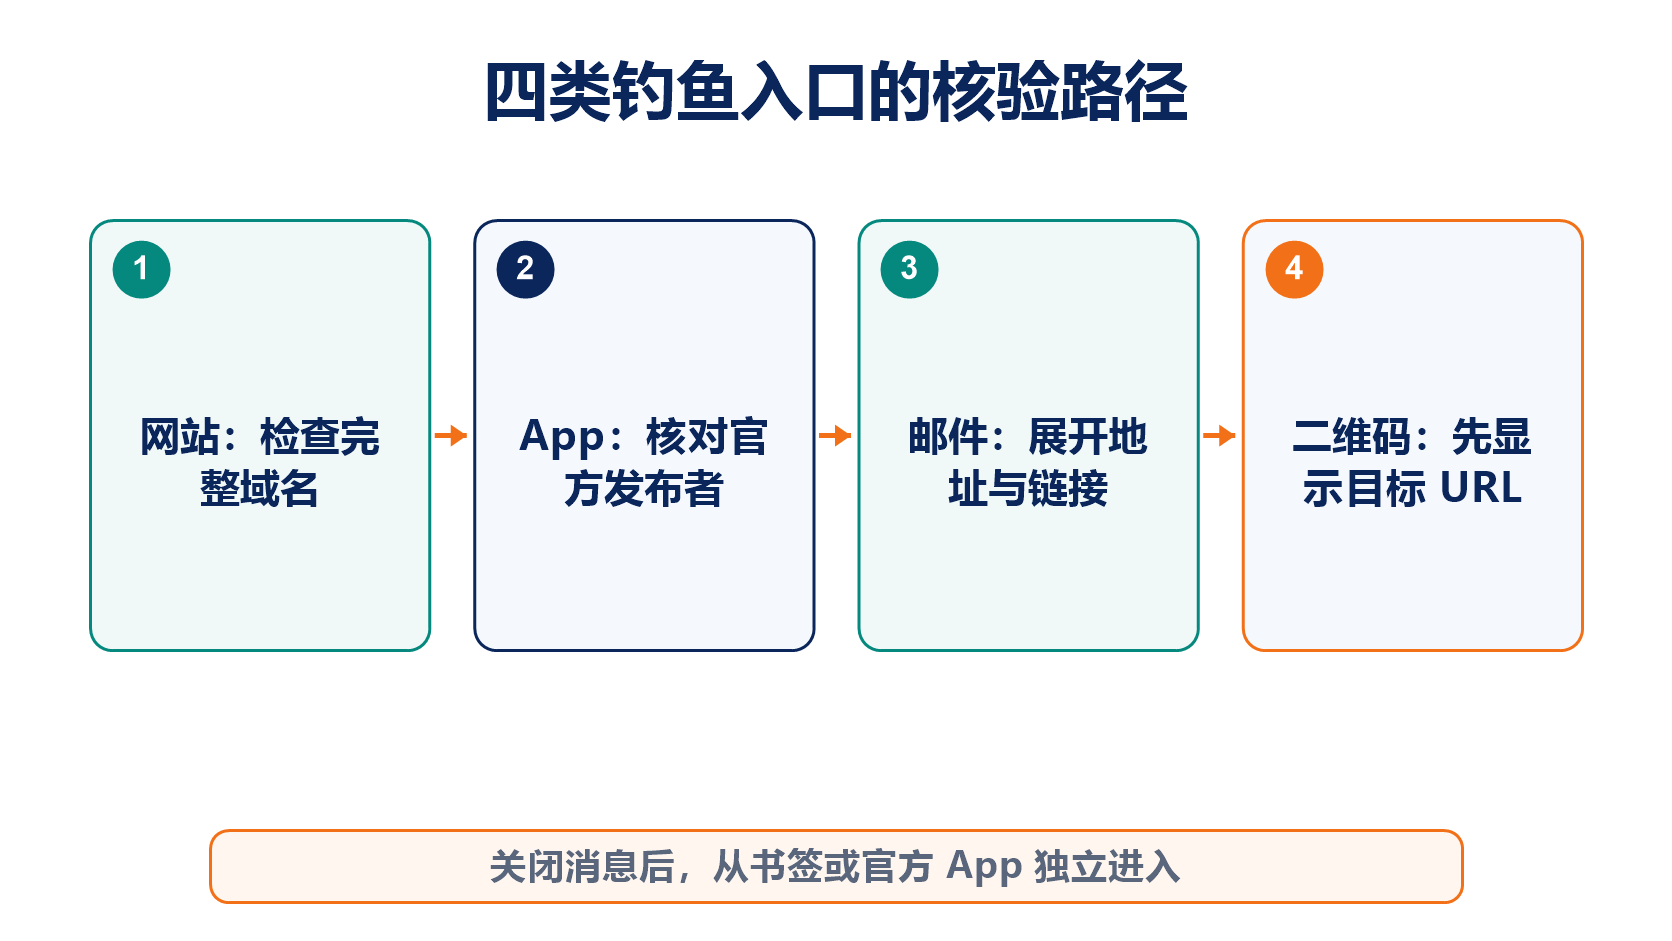
攻擊者會替換相似字母、增減連字號、使用無關子網域或國際化網域。hotcoin.example.com 的控制者是 example.com,前面的品牌詞不能證明歸屬。
短連結和 QR 碼會隱藏最終位址。掃碼後不要直接登入或連接錢包,先讓瀏覽器顯示目標網域。HTTPS 只代表連線已加密,不代表網站主體真實,釣魚網站同樣可以取得憑證。
搜尋結果為什麼也可能不安全?
搜尋廣告和搜尋最佳化可以把仿冒網站推到顯眼位置。常用交易平台、錢包和區塊鏈瀏覽器應從首次獨立核驗後儲存的書籤進入,不要每次重新搜尋。
如果頁面突然要求重新匯入助記詞、下載「安全外掛」或轉帳到安全位址,應立即關閉。正規網頁不會透過輸入助記詞來修復帳戶登入問題。
假 App 如何繞過肉眼檢查?
假 App 會複製名稱、圖示和截圖,甚至出現在第三方下載網站。安裝前應檢查官方網頁指向的商店連結、開發者名稱、簽章、版本歷史和要求的權限。
不要安裝客服透過聊天傳送的 APK、描述檔或遠端控制軟體。App 商店上架本身也不是永久的安全證明,首次使用時仍要核對官方公告和網站連結。
郵件和簡訊要檢查什麼?
展開完整寄件者位址,查看回覆位址是否不同,並將游標停留在連結上以檢查實際目標。緊急的「清退」「遷移」「風控」「退款」和「空投」都是常見誘餌。
防釣魚碼可以提供額外訊號,但代碼正確仍不應取代網域檢查和獨立入口。需要處理通知時,應關閉訊息,再從書籤開啟帳戶安全中心,查看是否存在同一事件。
已經輸入資訊該怎麼辦?
輸入平台密碼或驗證碼後,應從乾淨裝置凍結帳戶、修改電子郵件和平台密碼,並撤銷工作階段、裝置及 API 存取權。輸入助記詞或私鑰後,應建立全新錢包並轉移剩餘資產,舊錢包不能靠修改密碼恢復可信狀態。
完整詐騙架構可回到加密貨幣騙局大全。
常見問題
瀏覽器顯示小鎖就能證明是官方網站嗎?
不能。小鎖代表與目前網域的連線使用 HTTPS,釣魚網站也能部署 HTTPS。
從應用程式商店下載就一定不是假 App 嗎?
不能保證。應從專案官方網站進入商店頁面,並核對開發者、權限、版本與官方公告。
郵件寄件者位址看起來完全正確,仍可能是假的嗎?
可能。顯示名稱可以偽造,電子郵件帳戶也可能遭到接管。應查看完整標頭並透過獨立管道核驗操作。
點擊釣魚連結但沒有輸入資訊,會被盜嗎?
風險通常低於提交憑證或安裝檔案,但頁面可能利用瀏覽器漏洞或誘導下載。應關閉頁面、檢查下載內容和擴充功能,並更新裝置。
推薦閱讀
看更多