私鑰分片與社交恢復:新一代金鑰管理方案
私鑰分片把恢復祕密拆成達到門檻才能重建的份額,MPC 讓多方在不重建完整私鑰的情況下共同簽名,社交恢復則由守護者更新帳戶控制權。
Shamir 分片解決什麼問題?
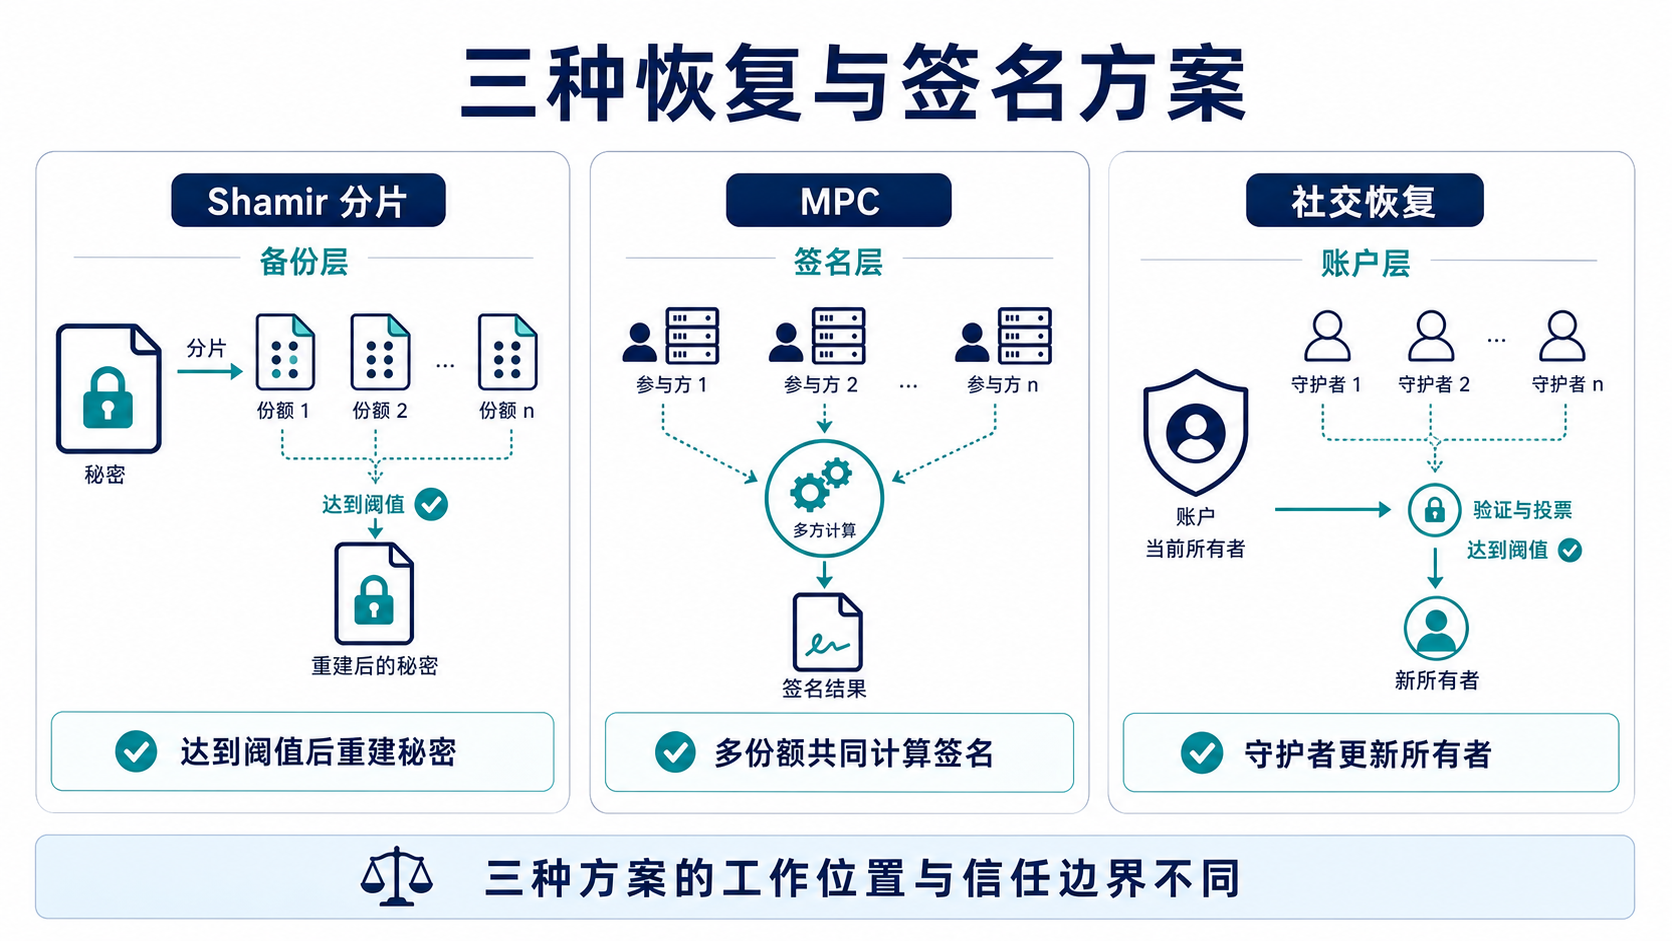
Shamir Secret Sharing 可把祕密拆成多份,並設定任意達到門檻的份額恢復。例如 2-of-3 允許遺失一份,也不會因單獨一份外洩而直接暴露完整祕密。
SLIP39 等錢包標準在此思路上定義可恢復份額。它與手動把助記詞剪成幾段不同,每份都是演算法生成的恢復材料,必須確認錢包相容性和門檻設定。
MPC 與備份分片有什麼不同?
多方計算錢包把簽名能力分布在多個裝置或服務之間,各方共同計算簽名而不在正常流程中組合完整私鑰。它可以支援裝置更換、策略審批和機構工作流程。
MPC 的安全仍取決於協議實作、份額更新、身分驗證、服務可用性和恢復流程。沒有單一明文私鑰,不等於沒有平台或協調層依賴。
社交恢復如何運作?
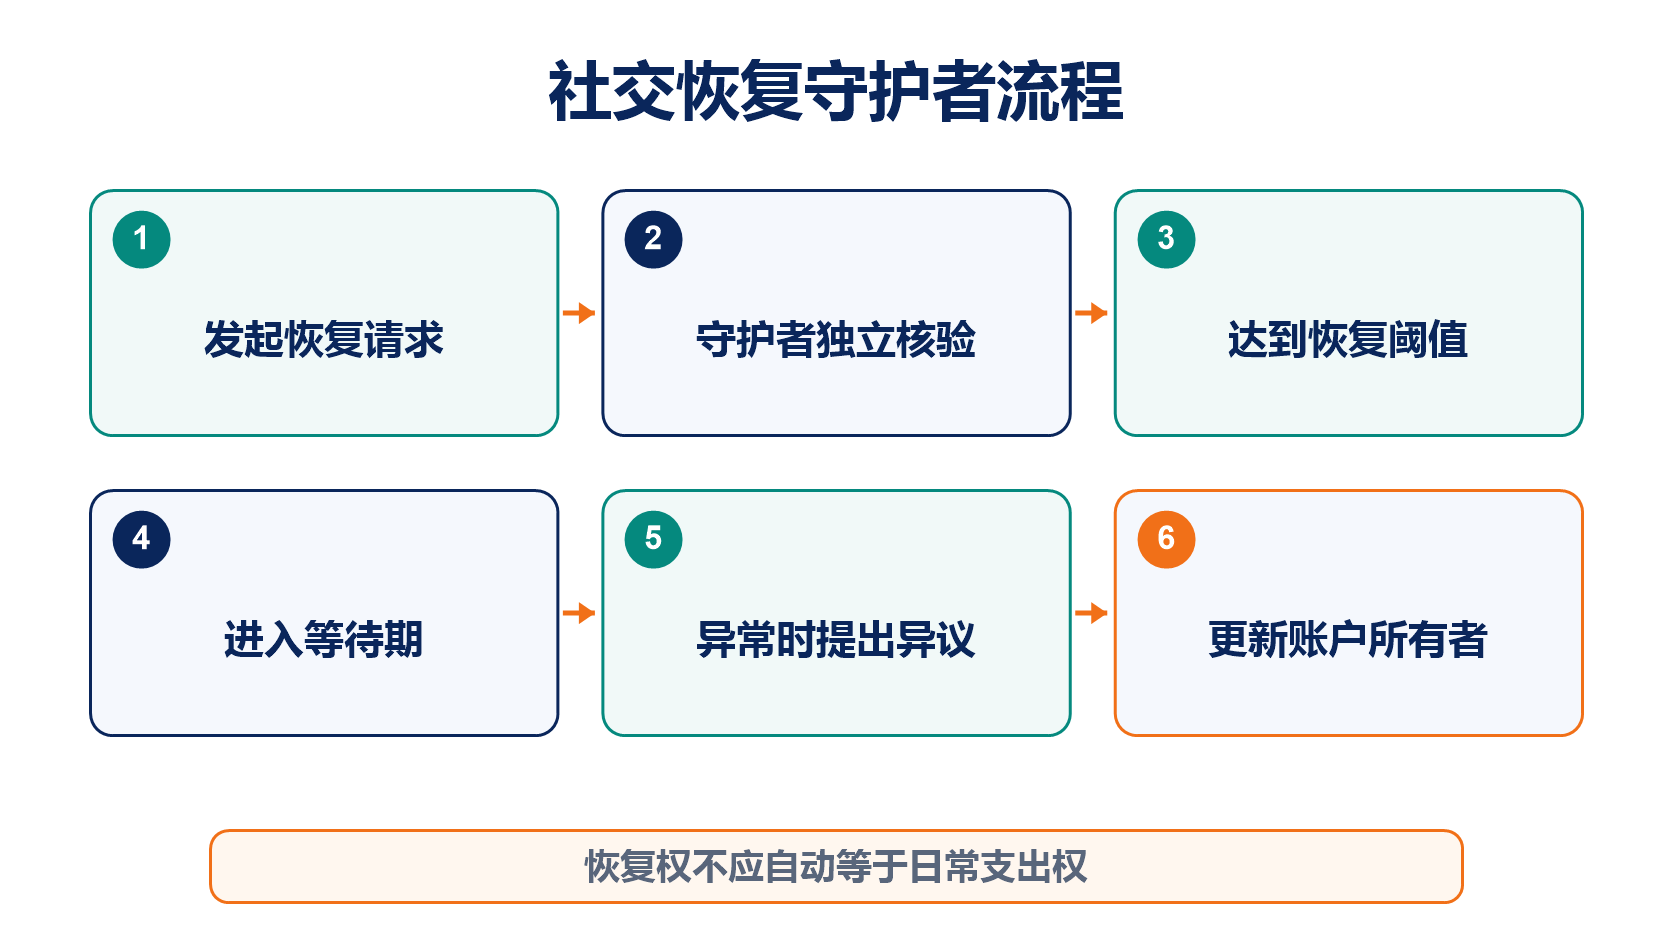
智慧帳戶可設定朋友、家人、硬體裝置或機構為守護者。達到指定規則後,守護者把帳戶所有者更新為新金鑰,資產無須遷移到新地址。
恢復規則應設定延遲、通知和取消窗口,避免守護者串通或同時遭到釣魚。守護者也需要更新和繼承計畫,不能設定後長期不檢查。
三種方案如何選擇?
| 方案 | 主要發生位置 | 適合解決 | 新增依賴 |
|---|---|---|---|
| Shamir 分片 | 備份與恢復 | 單份備份遺失或被盜 | 份額保管和相容實作 |
| MPC | 金鑰生成與簽名 | 多裝置、機構審批和無單點簽名 | 協調服務、協議與身分恢復 |
| 社交恢復 | 智慧帳戶控制層 | 使用者遺失目前簽名金鑰 | 守護者、合約、延遲與升級權限 |
複雜方案需要演練。無法在人員離職、裝置遺失和服務停運時恢復的門檻系統,只是把單點故障換成流程故障。
基礎多簽結構可閱讀多重簽名錢包,整體金鑰關係可回到私鑰與助記詞。
常見問題
單獨一份 Shamir 份額能恢復部分資產嗎?
不能。未達到門檻時應無法恢復原祕密,也不會對應「部分錢包」。
MPC 錢包完全沒有私鑰嗎?
不同實作的表述不同。核心是簽名權由多個份額共同產生,不能據此假設不存在任何金鑰材料或恢復依賴。
守護者能隨時花費帳戶資產嗎?
正常社交恢復只授予恢復權限,不等於日常支出權,但要檢查合約和模組的實際設定。
分片越多越安全嗎?
不一定。份額越多,保管、同步和遺失機會也越多,門檻應按真實人員和地點設計。
推薦閱讀
看更多
加密貨幣騙局大全:從殺豬盤到 Rug Pull
加密安全與風險
加密貨幣安全入門:保護數位資產的 15 條鐵律
加密安全與風險
私鑰與助記詞:數位資產安全的最後防線
加密安全與風險
©2017-2026