硬體錢包完全指南:Ledger、Trezor、OneKey
硬體錢包把私鑰生成和簽名放在專用裝置中,降低連網電腦直接竊取金鑰的風險。Ledger、Trezor 和 OneKey 的實作不同,但都不能替使用者判斷惡意交易。
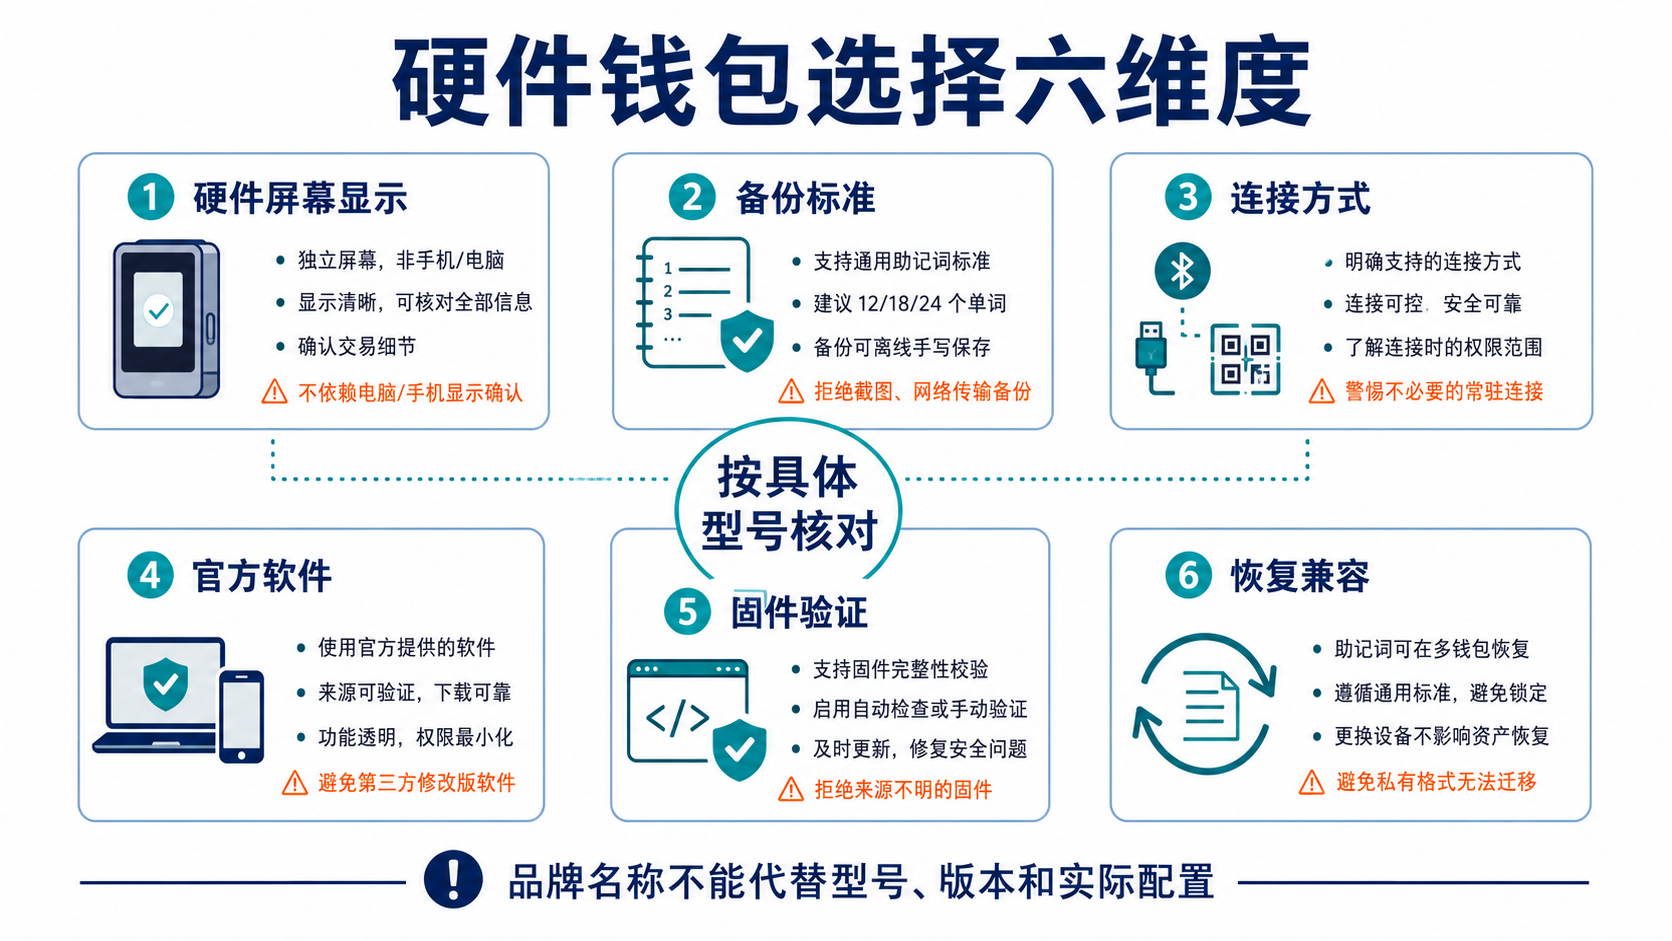
選擇時先比較哪些維度?
Ledger 使用專用安全晶片並搭配 Ledger Wallet;Trezor 強調可審查軟硬體,並在支援型號提供 Shamir 備份;OneKey 使用安全晶片,OneKey Pro 還支援透過 QR Code 進行 Air Gap 簽名。
具體型號的螢幕、晶片、連線、開源範圍、備份標準和支援網路會變化。應依照準備購買的確切型號查閱官方文件,不把品牌層級的宣傳套用到所有裝置。
| 維度 | 要回答的問題 |
|---|---|
| 交易顯示 | 裝置能否完整顯示地址、金額、網路和合約資訊 |
| 備份 | 使用 BIP39、Shamir 或其他方式,與哪些復原工具相容 |
| 連線 | USB、藍牙、NFC 或 QR Code 分別開放哪些功能 |
| 軟體 | 官方桌面、行動端和瀏覽器的支援範圍是什麼 |
| 韌體 | 如何驗證簽名、更新、回復與安全公告 |
| 復原 | 裝置遺失、廠商停止營運和繼承時如何復原 |
購買和初始化應該怎麼做?
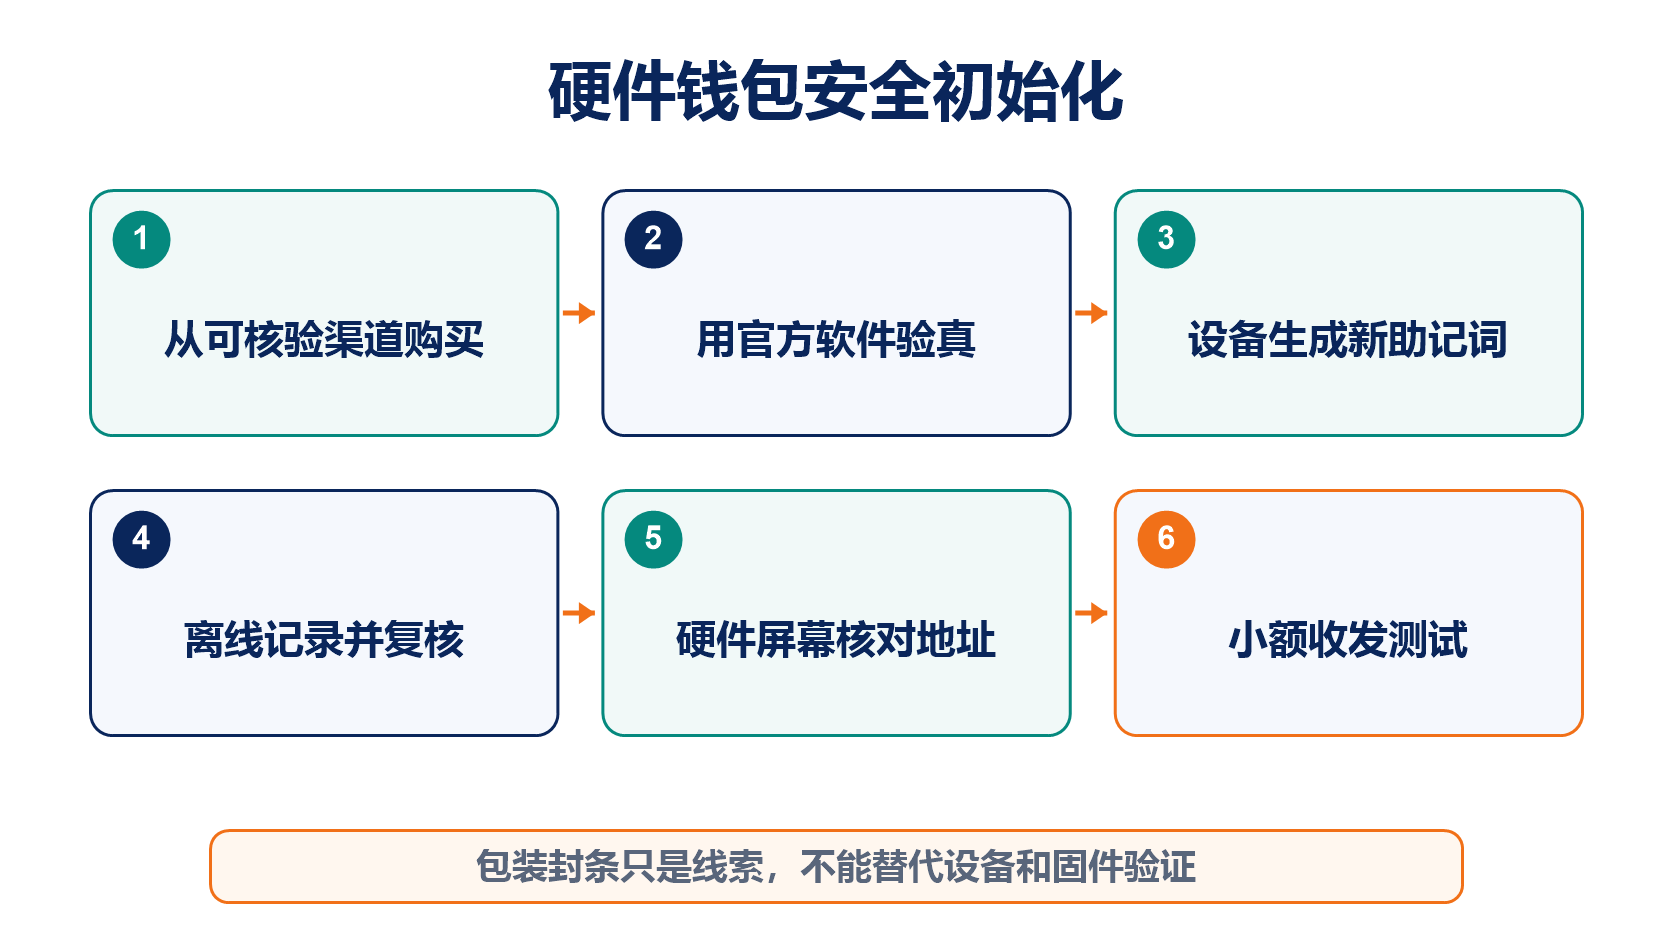
從廠商或可核驗的授權管道購買,檢查包裝只是輔助手段,真正要在裝置和官方軟體中完成真偽與韌體驗證。不要使用包裝內預先寫好的助記詞,也不要接受賣家遠端「代啟用」。
讓裝置自行生成全新助記詞,離線記錄並完成裝置校驗。設定獨立 PIN,確認第一次接收地址同時顯示在軟體和硬體螢幕上,再轉入小額資金測試。
硬體錢包為什麼仍會遭到網路釣魚?
惡意網頁不能輕易讀取裝置私鑰,卻能建構一筆使用者願意簽署的交易。盲簽、無限授權、假地址和遭竄改的前端,都可能讓硬體錢包合法簽出有害操作。
每次都以硬體螢幕為準進行核對,而不是只看電腦。螢幕無法清楚解釋的合約呼叫,不應因為「硬體錢包會保護我」而批准。
裝置損壞或廠商停止服務怎麼辦?
資產不在裝置內,裝置保存的是簽名能力。只要備份標準和必要參數仍然相容,就可以在新裝置或其他可信實作中復原。
復原前確認官方相容性,Passphrase 和衍生路徑不能遺漏。原助記詞曾輸入連網軟體時,就不再視為冷金鑰,應建立新種子並透過鏈上轉帳遷移資產。
與其他冷儲存方式的差異可閱讀硬體錢包、冷錢包與紙錢包比較,整體金鑰安全可回到私鑰與助記詞。
常見問題
藍牙硬體錢包一定比 USB 不安全嗎?
不能只依傳輸媒介判斷。關鍵在於協定、加密、裝置確認和實作品質,使用者仍要核對硬體螢幕上的交易內容。
可以把舊軟體錢包助記詞匯入新硬體錢包嗎?
可以復原,但無法消除它過去可能曾在線暴露的風險。更安全的遷移通常是讓硬體生成新種子,再透過鏈上轉帳。
韌體永遠不更新是否更安全?
不是。舊韌體可能包含已修復的漏洞,應透過官方管道瞭解更新內容並驗證裝置狀態。
同時買兩個品牌並共用一份助記詞好嗎?
能增加裝置可用性,卻也增加輸入和保管環節。是否共用要結合相容性和洩露面評估。
推薦閱讀
看更多