空投騙局與合約授權陷阱:別讓錢包被掏空
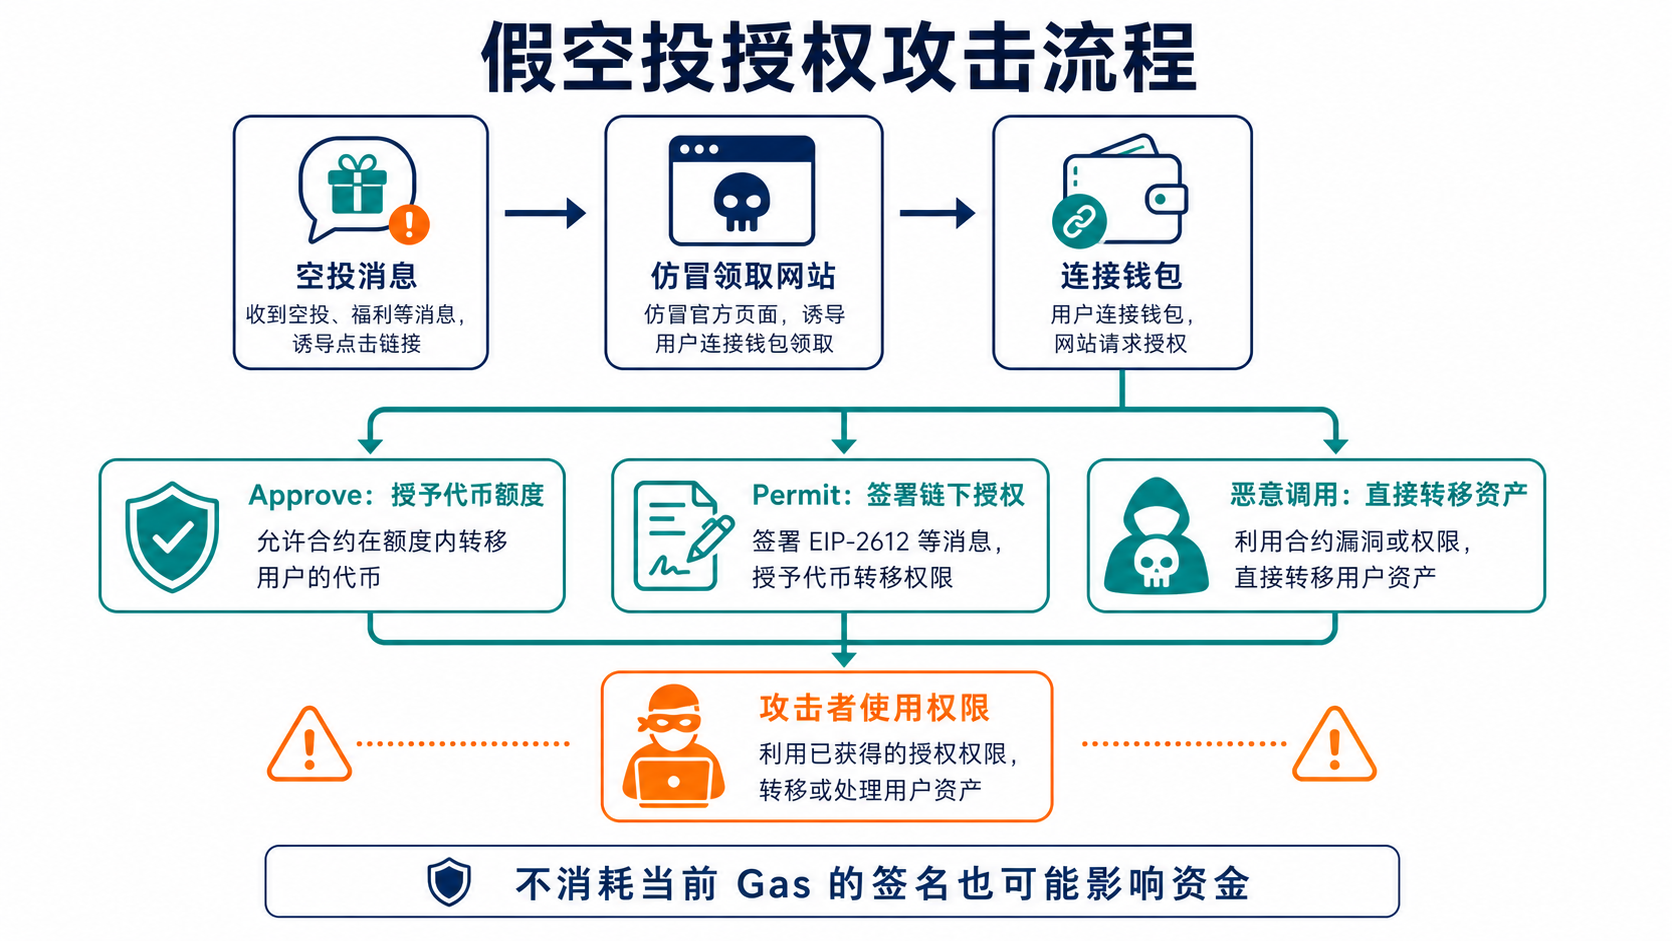
假空投會用「領取資格」誘導使用者連接錢包並授權代幣支出。連接通常只會公開地址,後續簽名授予的權限才決定資金影響。
連接錢包、簽名和授權有什麼差別?
連接錢包通常只向網站公開地址,不會自動轉走資產。一般登入簽名可以證明地址控制權,但若簽名內容、網域或用途不明,也可能被重放或用於授權流程。
Approve 會讓 Spender 在額度內呼叫代幣合約轉走資產。Permit 等簽名授權可以先在鏈下簽署,再由其他人提交上鏈。使用者未支付當前 Gas,不代表簽名沒有資金影響。
直接交易還可能呼叫批次轉移、設定操作員或升級代理等功能。錢包彈窗應明確顯示合約、方法、資產、額度和接收方;只有十六進位資料的盲簽風險更高。
假空投有哪些入口?
常見入口包括錢包裡突然出現的代幣或 NFT、社群媒體回覆、搜尋廣告、仿冒專案帳號、QR Code 和「資格查詢」網站。代幣名稱、Logo 與鏈上存在都能被任何人複製。
正確入口應從專案官方多個管道的公告交叉確認,再核對網域和合約。不要透過錢包中的垃圾代幣描述跳轉領取頁面,也不要為了清理垃圾資產與其合約互動。
已經簽名後怎樣止損?
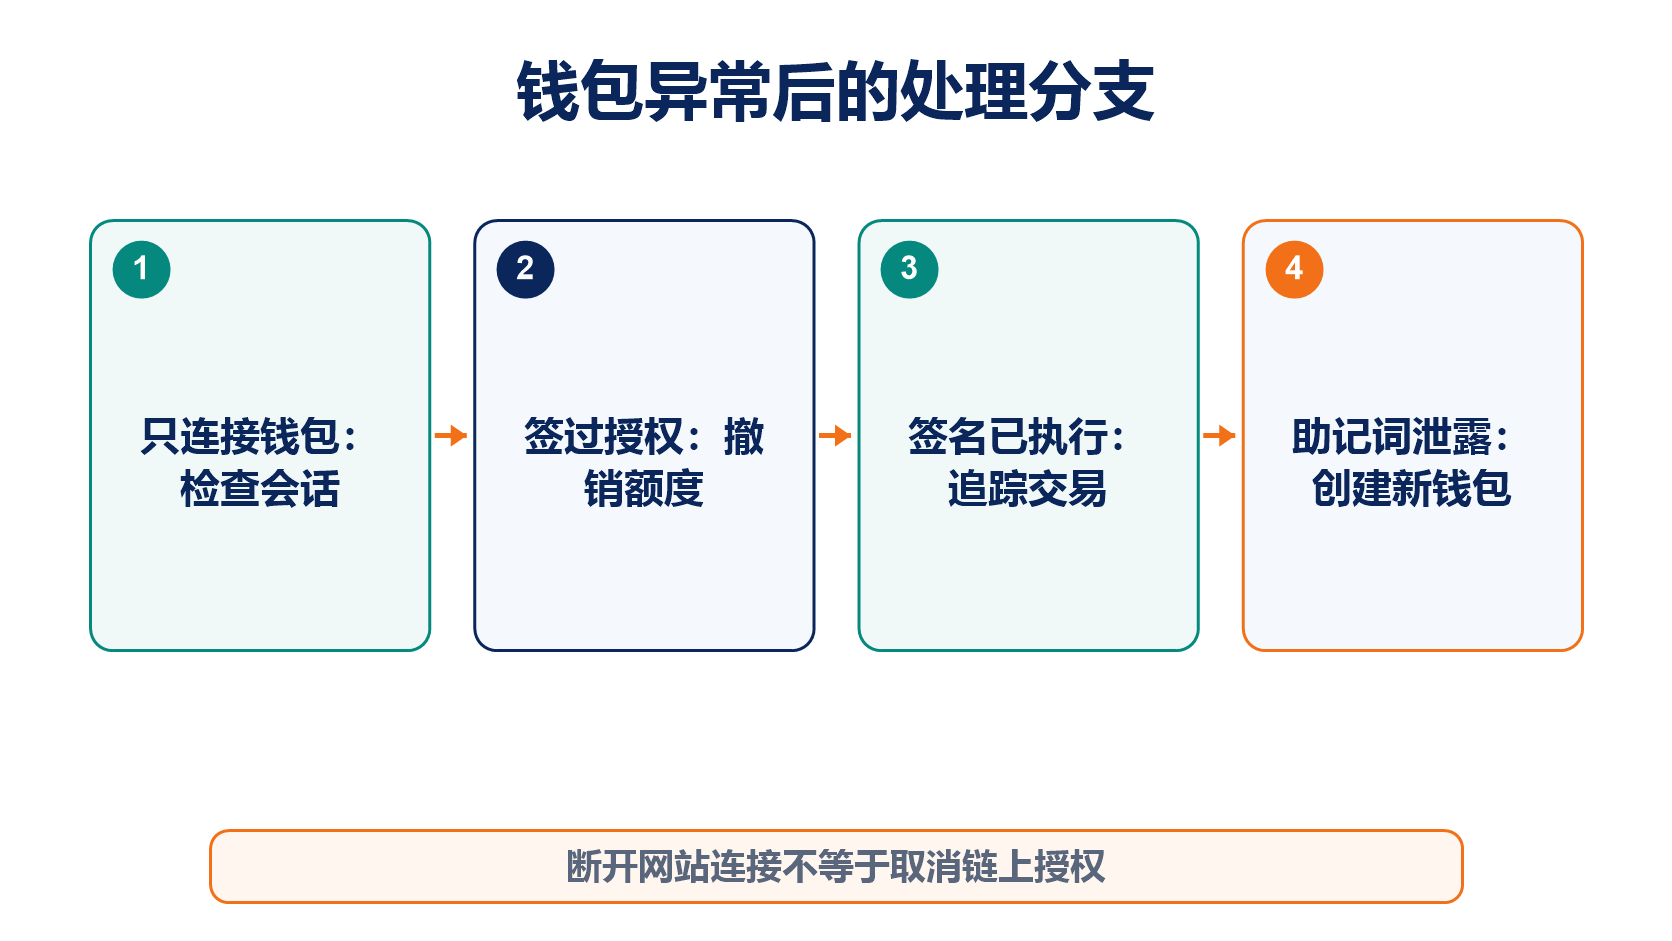
先在可信的區塊鏈瀏覽器或授權檢查工具中查看目前的授權對象、代幣和額度,撤銷不需要的權限。撤銷本身是一筆鏈上交易,需要在正確網路支付 Gas。
如果資產仍持續被轉走,要判斷助記詞、私鑰或裝置是否已經失守。金鑰外洩時,撤銷授權只能短暫改變合約權限,攻擊者仍可直接簽署交易,應遷移到全新錢包。
保存惡意網域、合約、Spender、簽名內容和交易雜湊。不要連接同一個可疑網站去「撤銷」,也不要向主動聯繫的假客服提供螢幕畫面或助記詞。
授權的長期管理可閱讀錢包授權管理,假客服手法可閱讀假客服與假技術支援,完整分類可回到加密貨幣騙局大全。
常見問題
錢包只顯示「簽名」,沒有「傳送」,就不會損失資產嗎?
不能這樣判斷。簽名可能授權第三方後續提交交易,應閱讀結構化內容和授權對象。
撤銷授權會把已經轉走的代幣拿回來嗎?
不會。撤銷只會阻止未來使用該授權,已經確認的轉帳不會因此回滾。
錢包裡收到陌生代幣需要立即刪除嗎?
通常不必互動。錢包介面可以隱藏垃圾資產,主動呼叫陌生合約反而可能增加風險。
設定有限額度就絕對安全嗎?
不是。有限額度能縮小單一授權的影響,但額度內的資產仍可能被轉走,惡意交易也可能要求其他權限。
推薦閱讀
看更多