SIM 卡劫持与验证码轰炸:你的手机被盯上了
SIM 卡劫持会把手机号转到攻击者控制的 SIM 或运营商账户,验证码轰炸则用大量短信或推送制造混乱。两者都可能服务于账户接管。
SIM Swap 是怎样发生的?
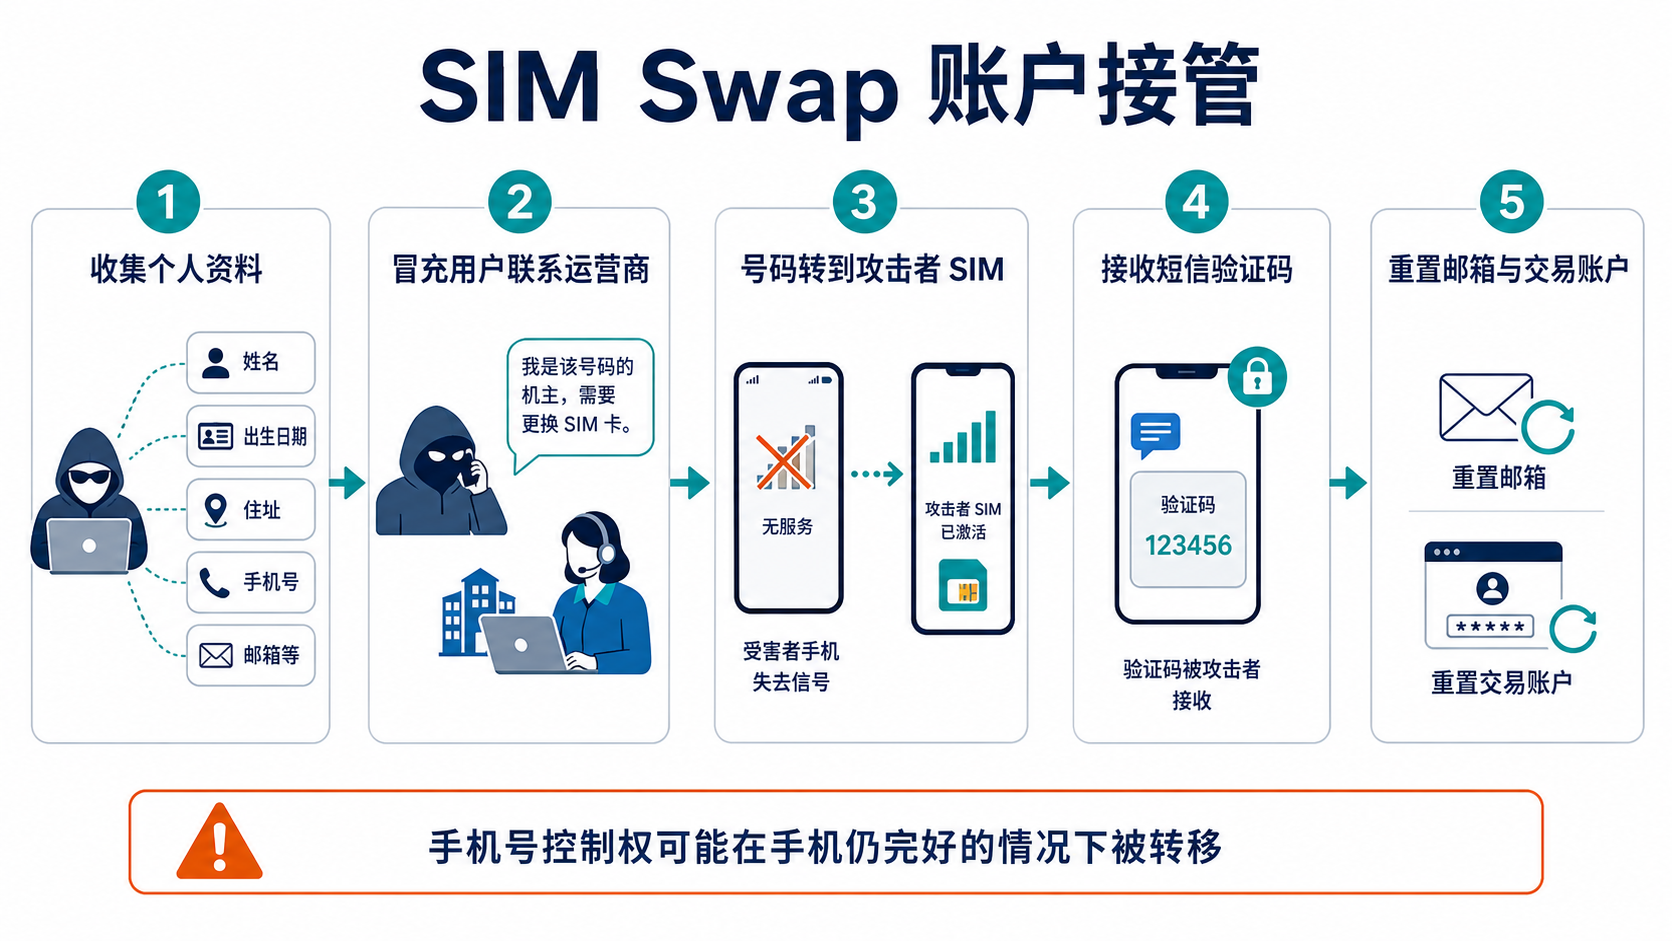
攻击者收集姓名、手机号、地址、证件片段或运营商账户信息,再冒充用户联系运营商,把号码转到新 SIM 或另一家运营商。受害者手机会突然失去通话和短信服务。
控制号码后,攻击者可能接收短信验证码、重置邮箱和交易账户,或接管社交账号继续诈骗。短信 2FA 因此比验证器、Passkey 和硬件安全密钥更依赖运营商流程。
验证码轰炸在掩护什么?
大量验证码可能来自攻击者反复尝试登录,也可能用于淹没一条真正的提款、密码重置或新设备通知。推送轰炸还会利用疲劳,诱导用户误点"允许"。
不要因为通知太多就关闭全部提醒或随便批准一次。截图记录时间和来源,找到对应账户,通过官方入口检查会话和安全设置。
怎样预防手机号被转移?
向运营商设置独立账户 PIN、转号锁或 SIM 变更保护,并询问变更时的通知方式。不要在社交媒体公开手机号、资产持有和可用于身份问答的个人资料。
邮箱、交易平台和密码管理器优先使用 Passkey、硬件密钥或验证器。保留不依赖同一手机号的恢复方式,并保护运营商账户本身。
失去信号后先做什么?
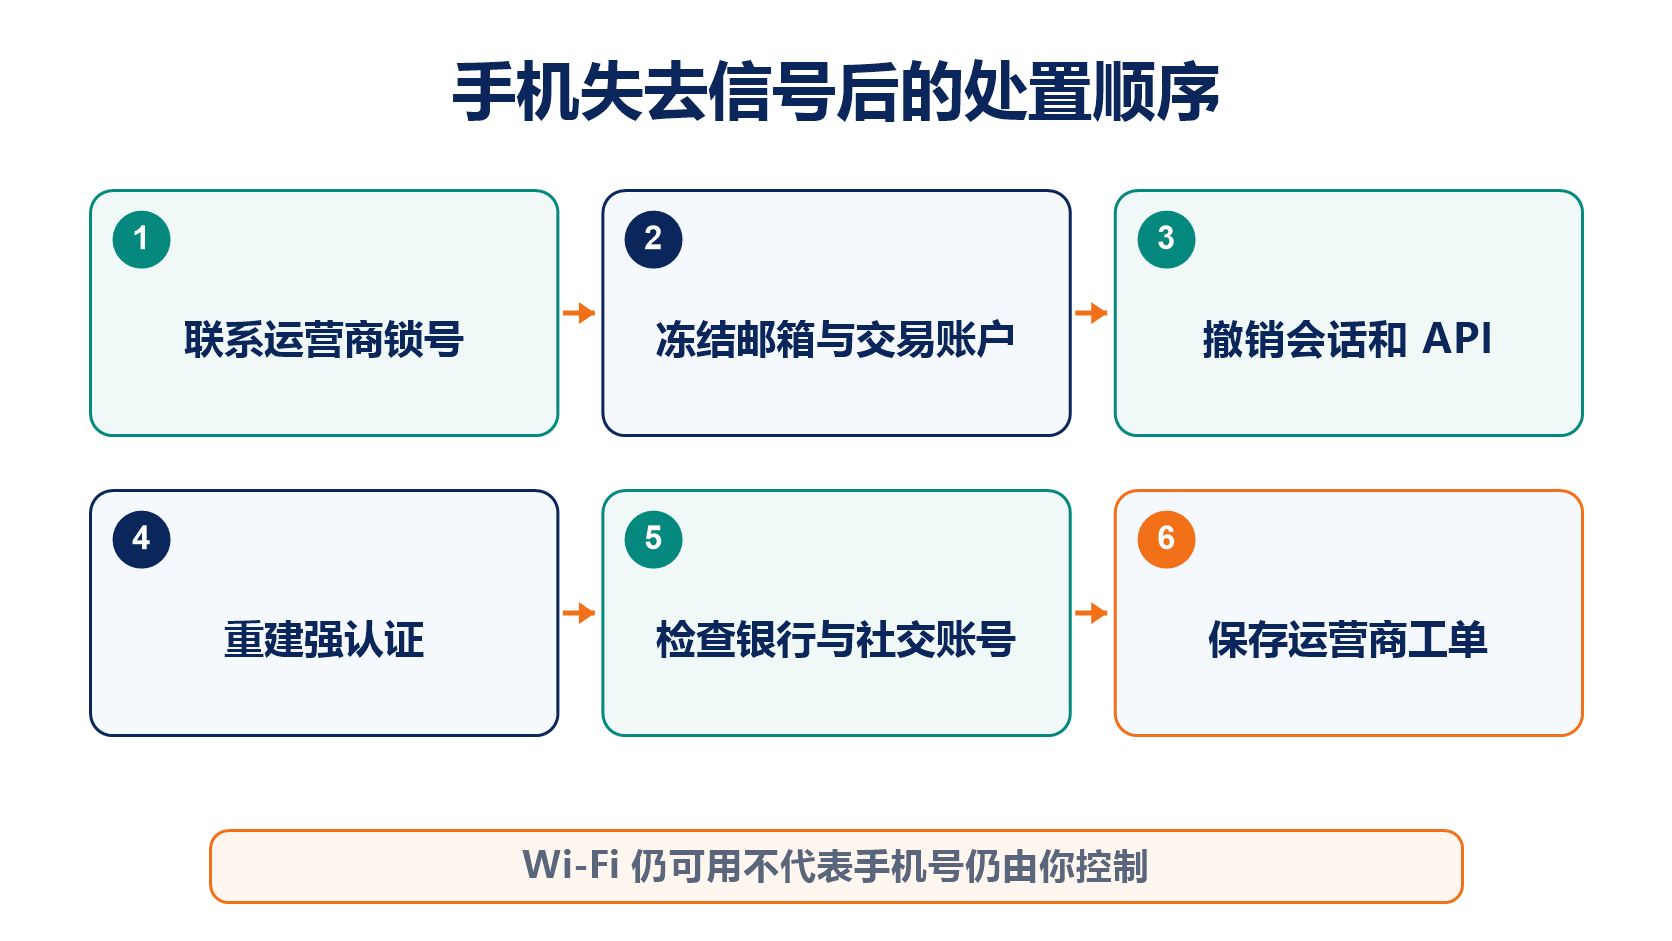
在另一部电话上联系运营商,确认是否发生 SIM 变更或转号并要求锁定。使用可信设备冻结交易账户,修改邮箱和平台密码,撤销会话、API 和陌生设备。
检查银行、社交媒体和云账户,因为手机号常被多个服务共用。保存运营商工单、短信、邮件、IP、交易记录和时间线,并向相关平台及当地执法机构报告。
完整骗局分类可回到加密货币骗局大全。
常见问题
手机仍有 Wi-Fi 网络,为什么收不到短信?
Wi-Fi 与运营商号码服务不同。SIM 被停用或转移时,手机仍可能上网,却无法正常收发短信和电话。
更换手机会触发 SIM Swap 警报吗?
正常换机和恶意转移在运营商侧可能产生相似事件,应在变更前确认保护与通知规则。
短信验证码是不是完全不能用?
它通常仍比只用密码好,但应把它视为较弱或备用方式,并为高价值账户迁移到更强认证。
验证码轰炸停止后就安全了吗?
不一定。攻击者可能已经完成某一步,应继续检查会话、重置记录和资金操作。
推荐阅读
查看更多