密码管理器推荐:告别弱密码
密码管理器能为每个账户生成并保存不同的随机密码,减少复用和撞库风险。选择时应比较加密、同步、恢复、审计与备份,而不是只看功能数量。
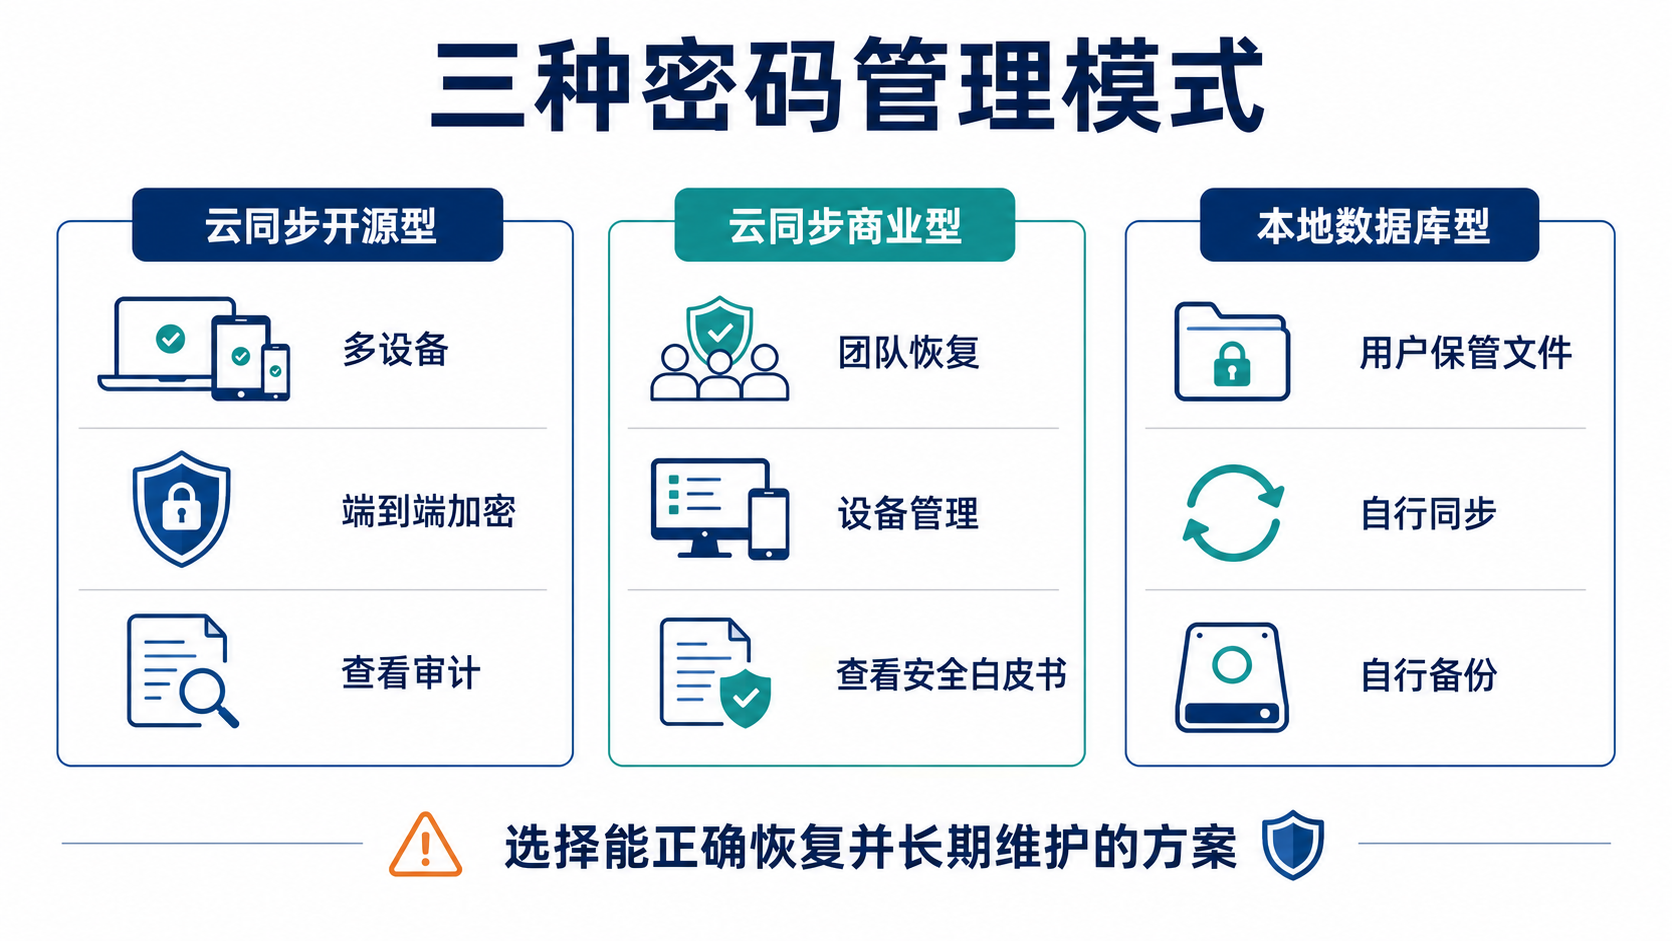
三类常见选择怎样区别?
Bitwarden 提供端到端加密的多设备同步,并公开较多客户端与安全设计资料;1Password 使用账户密码和额外 Secret Key 保护同步账户;KeePassXC 把加密数据库文件交给用户自己保存和备份。
| 工具 | 主要模式 | 适合的使用者 | 需要自己承担的重点 |
|---|---|---|---|
| Bitwarden | 托管同步或自托管,客户端加密 | 需要跨设备与开源可审查方案 | 主密码、2FA、恢复和同步账户 |
| 1Password | 托管同步,账户密码加 Secret Key | 重视家庭或团队使用与设备管理 | Emergency Kit、账户恢复和成员权限 |
| KeePassXC | 本地 KDBX 加密数据库 | 愿意自行管理文件、同步与版本备份 | 数据库丢失、冲突、主密码和备份可用性 |
这不是固定排名。产品功能、价格和审计状态会变化,安装前应查看当前官方说明。最适合的工具,是你能正确备份、及时更新并长期使用的工具。
初次设置的安全顺序
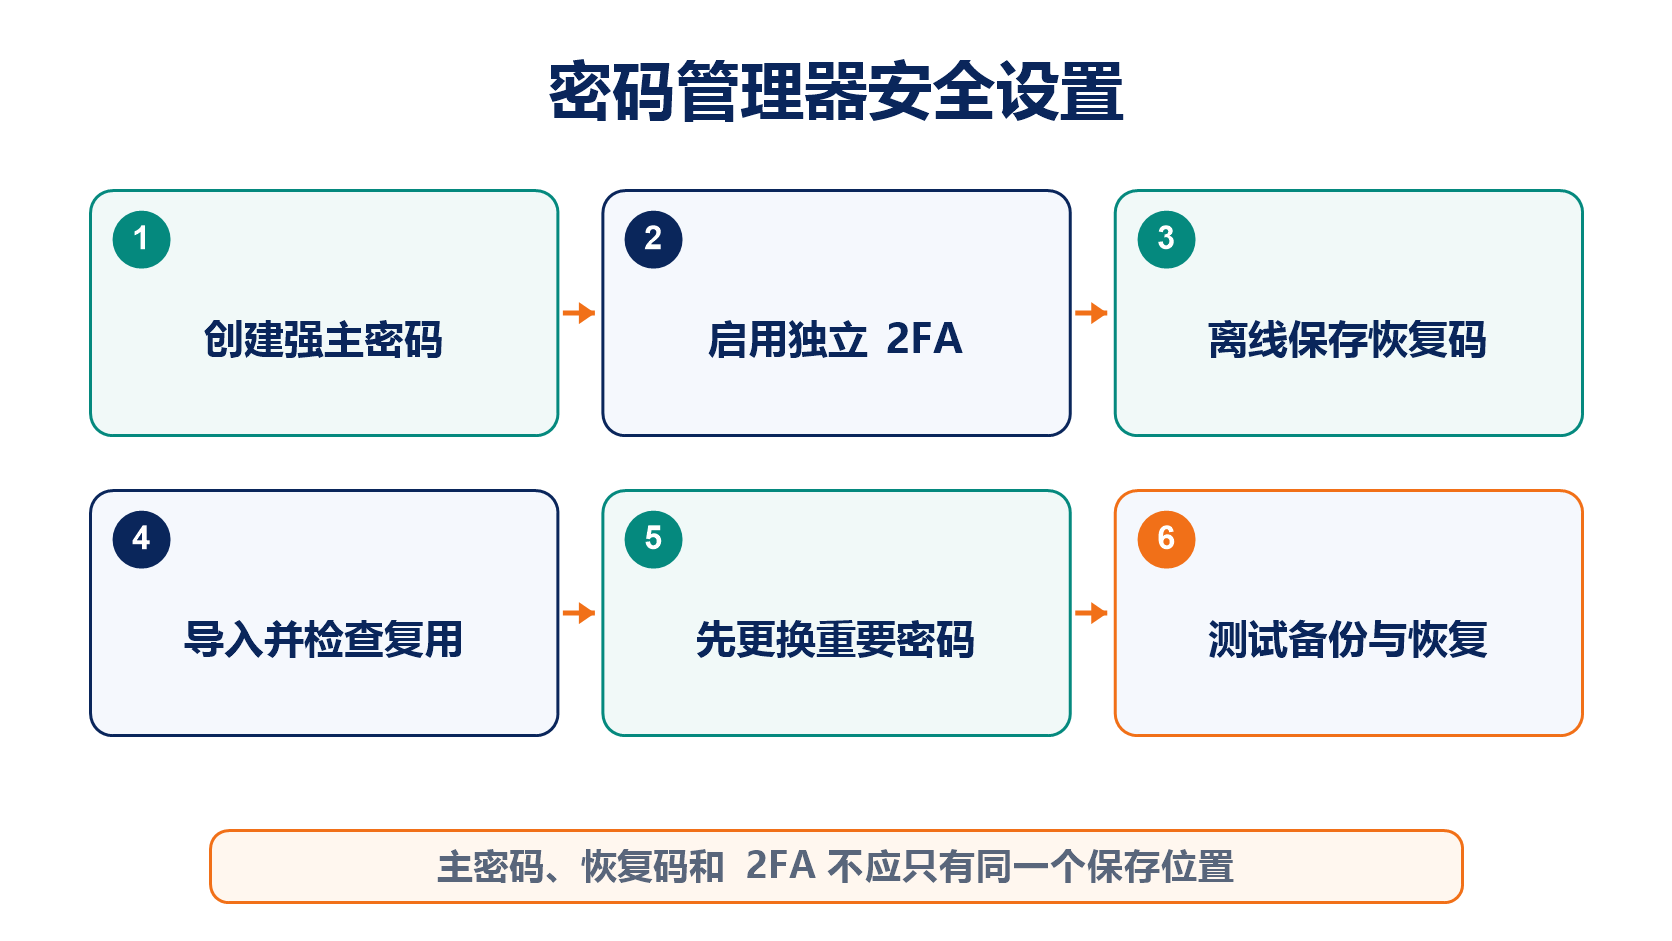
先创建一条长且从未使用过的主密码,不把它存入同一个密码库。随后启用 Passkey、硬件安全密钥或验证器 2FA,并把恢复码离线保存。
导入旧密码后,优先更换邮箱、交易平台、云账户和手机运营商密码。使用内置报告寻找重复、弱或已泄露的凭证,但不要在不可信网页批量上传密码库。
自动填充为什么也能帮助识别钓鱼?
密码管理器通常按照保存的域名匹配凭证。仿冒网站域名不同,工具不会正常填充,这能提供额外警告。用户不应在自动填充失效时立即手动复制密码,而应先核对域名。
浏览器扩展本身也有权限和更新风险,只从官方商店或项目官网下载。锁定密码库后,已复制到剪贴板的内容、浏览器会话和设备恶意软件仍可能泄露信息。
是否把 TOTP 和密码放在同一个库?
放在一起更方便,也能降低不使用 2FA 的概率,但密码库失守时两个因素可能同时暴露。高价值邮箱和交易账户可以把 TOTP 或硬件密钥独立保存,以获得更强隔离。
无论采用哪种方式,都要准备恢复方案。云同步服务需要验证账户恢复路径,本地数据库需要至少两份受保护备份并定期测试打开。
整体账户规则可回到加密货币安全入门。
常见问题
把所有密码放进一个管理器会形成单点故障吗?
会集中风险,但也能显著减少密码复用。强主密码、独立 2FA、可信设备、及时更新和可恢复备份用于控制这个集中风险。
浏览器自带密码管理器够用吗?
取决于同步账户、设备保护、导出恢复和跨平台需求。应按同一套标准评估,而不是因为预装就默认安全或不安全。
主密码忘记后客服能找回吗?
取决于产品和账户类型。采用零知识设计的个人库可能无法由服务商重置解密秘密,因此必须提前理解恢复方式。
密码管理器可以保存助记词吗?
不建议把原本离线的助记词放入联网密码库。助记词一旦数字化,会失去一部分离线隔离价值,应使用专门的离线备份方案。
推荐阅读
查看更多