假冒代币与貔貅盘:买完就卖不出去的陷阱
假冒代币复制名称和 Logo,貔貅盘则让用户能买却无法正常卖出。决定资产身份的是网络与合约地址,决定能否退出的是合约权限和真实流动性。
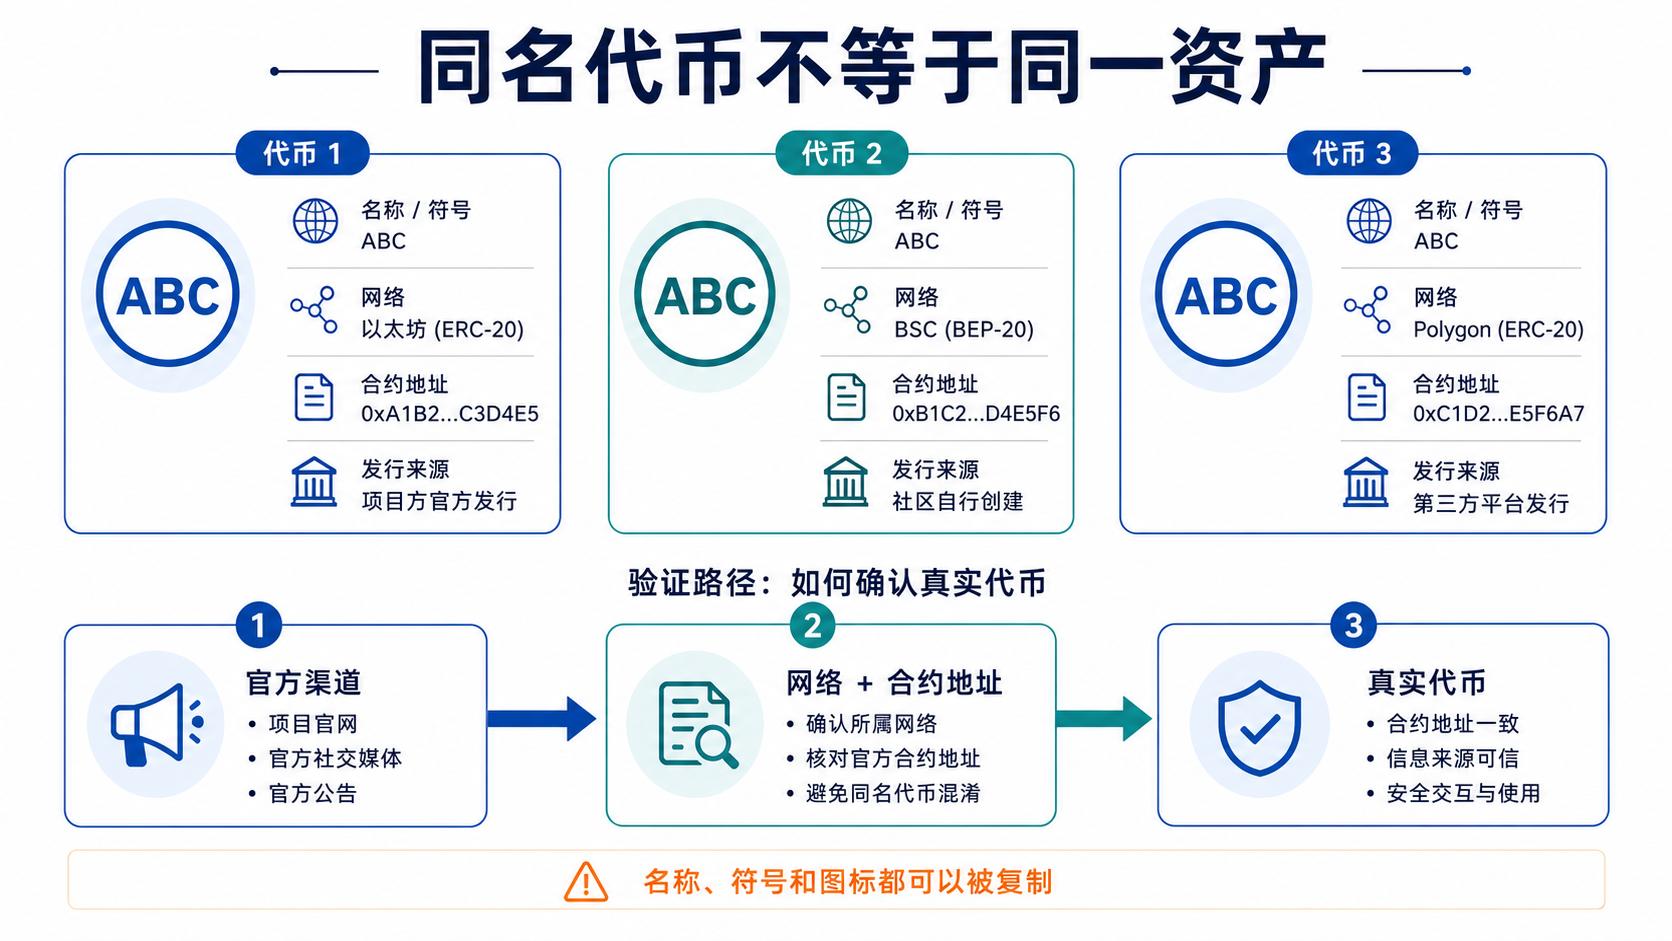
为什么钱包里会出现同名代币?
多数公链允许任何人部署代币并选择名称、符号和图标。钱包自动识别或区块浏览器标签只能提供线索,不能代替发行方公布的网络和合约地址。
攻击者还会向大量地址空投假代币,引导用户访问描述中的网站。不要通过陌生代币的链接领取、兑换或"激活"。
貔貅盘怎样阻止卖出?
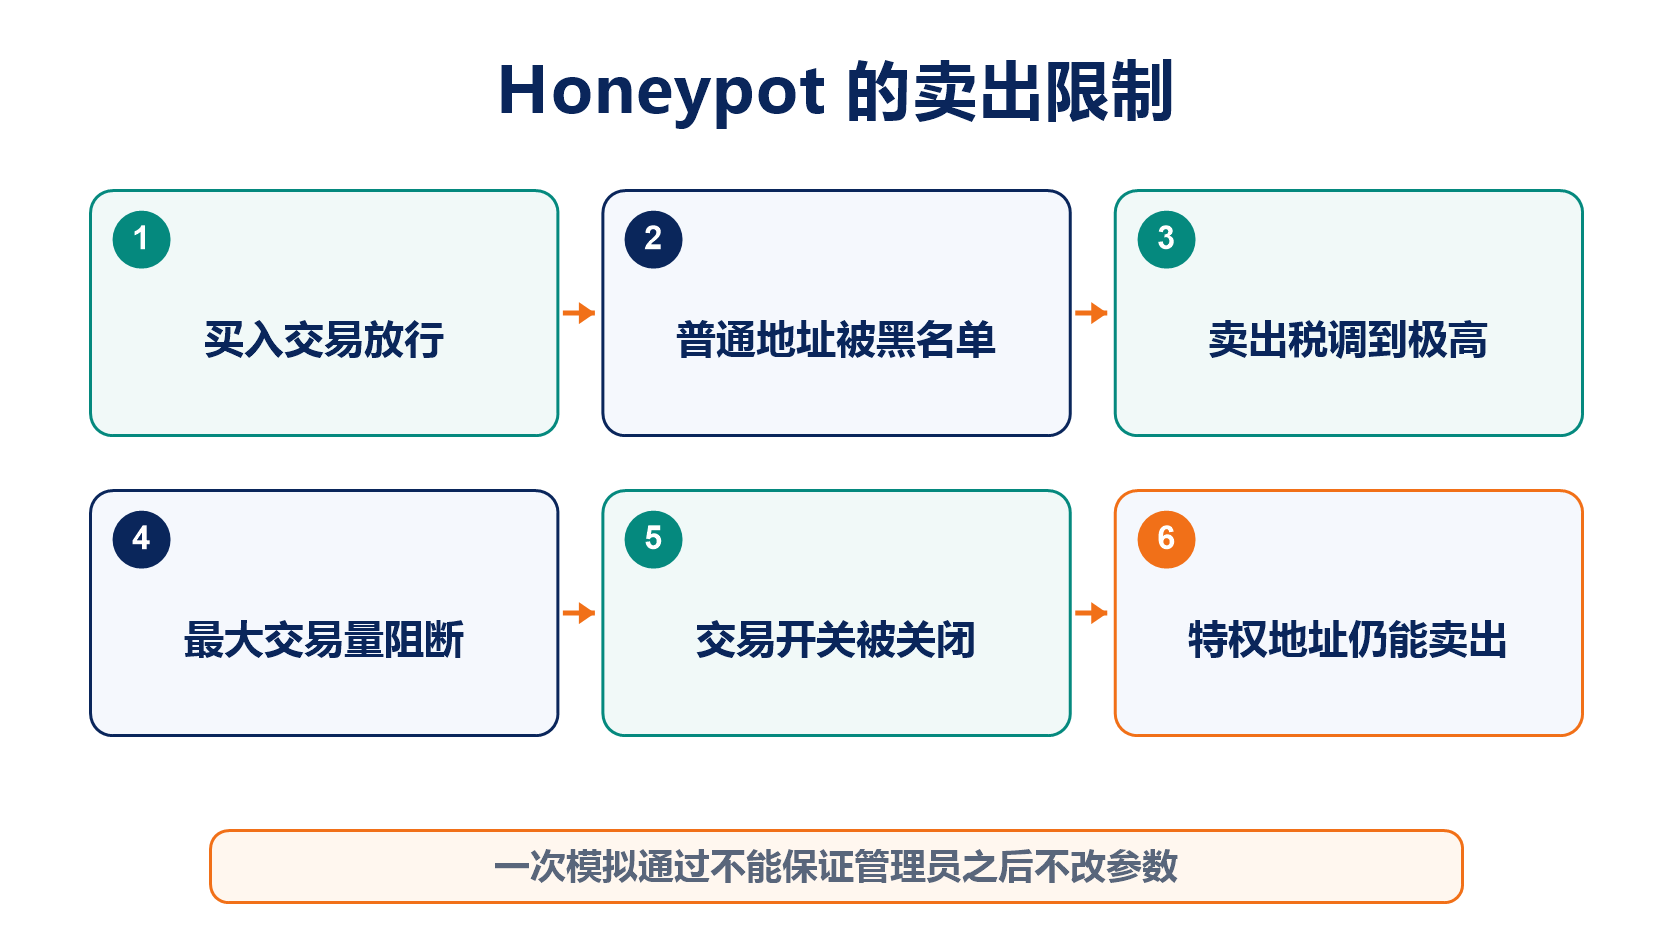
合约可以对卖出地址设置黑名单、超高税费、最大交易量、交易开关或仅允许特定地址转出。部分限制藏在代理合约、外部名单或所有者可修改参数中。
骗子控制的地址可能被放行,以制造正常卖出记录。模拟工具也只能基于当前状态测试,管理员可以在用户买入后改变参数,因此一次模拟通过不是永久保证。
买入前怎样核验?
从项目官方多渠道取得合约地址,再与交易界面逐字符比对。检查合约是否验证源码、是否为代理、所有者和角色能修改哪些参数,以及流动性与持仓是否过度集中。
查看真实独立地址的买卖交易,区分失败原因、税费和路由。小额试买试卖可以发现部分问题,但仍会承担 Gas、滑点和之后规则变化。
已经卖不出去怎么办?
不要连接陌生"解锁工具"或继续加仓摊薄成本。保存合约、交易哈希、失败信息、路由和宣传页面,检查是否误用了错误网络、池或代币版本。
若合约本身限制卖出,普通用户通常无法绕过链上规则。声称收取费用就能解除黑名单的人很可能进行二次诈骗。
项目方撤走流动性的风险可阅读Rug Pull,完整诈骗分类可回到加密货币骗局大全。
常见问题
代币通过合约安全扫描就一定能卖出吗?
不能。扫描可能遗漏代理、外部依赖和之后的参数变化,也不能保证流动性持续存在。
有很多持币地址能证明不是假币吗?
不能。攻击者可以批量分发极小余额或控制大量地址,地址数不等于独立持有人。
在知名 DEX 上有交易对就是真的吗?
不一定。任何人都可能创建同名代币和流动性池,仍要核对官方合约地址。
卖出失败是否一定是 Honeypot?
不一定。Gas、滑点、路由、暂停和网络拥堵也会失败,应先阅读链上回执和合约状态。
推荐阅读
查看更多