私钥分片与社交恢复:新一代密钥管理方案
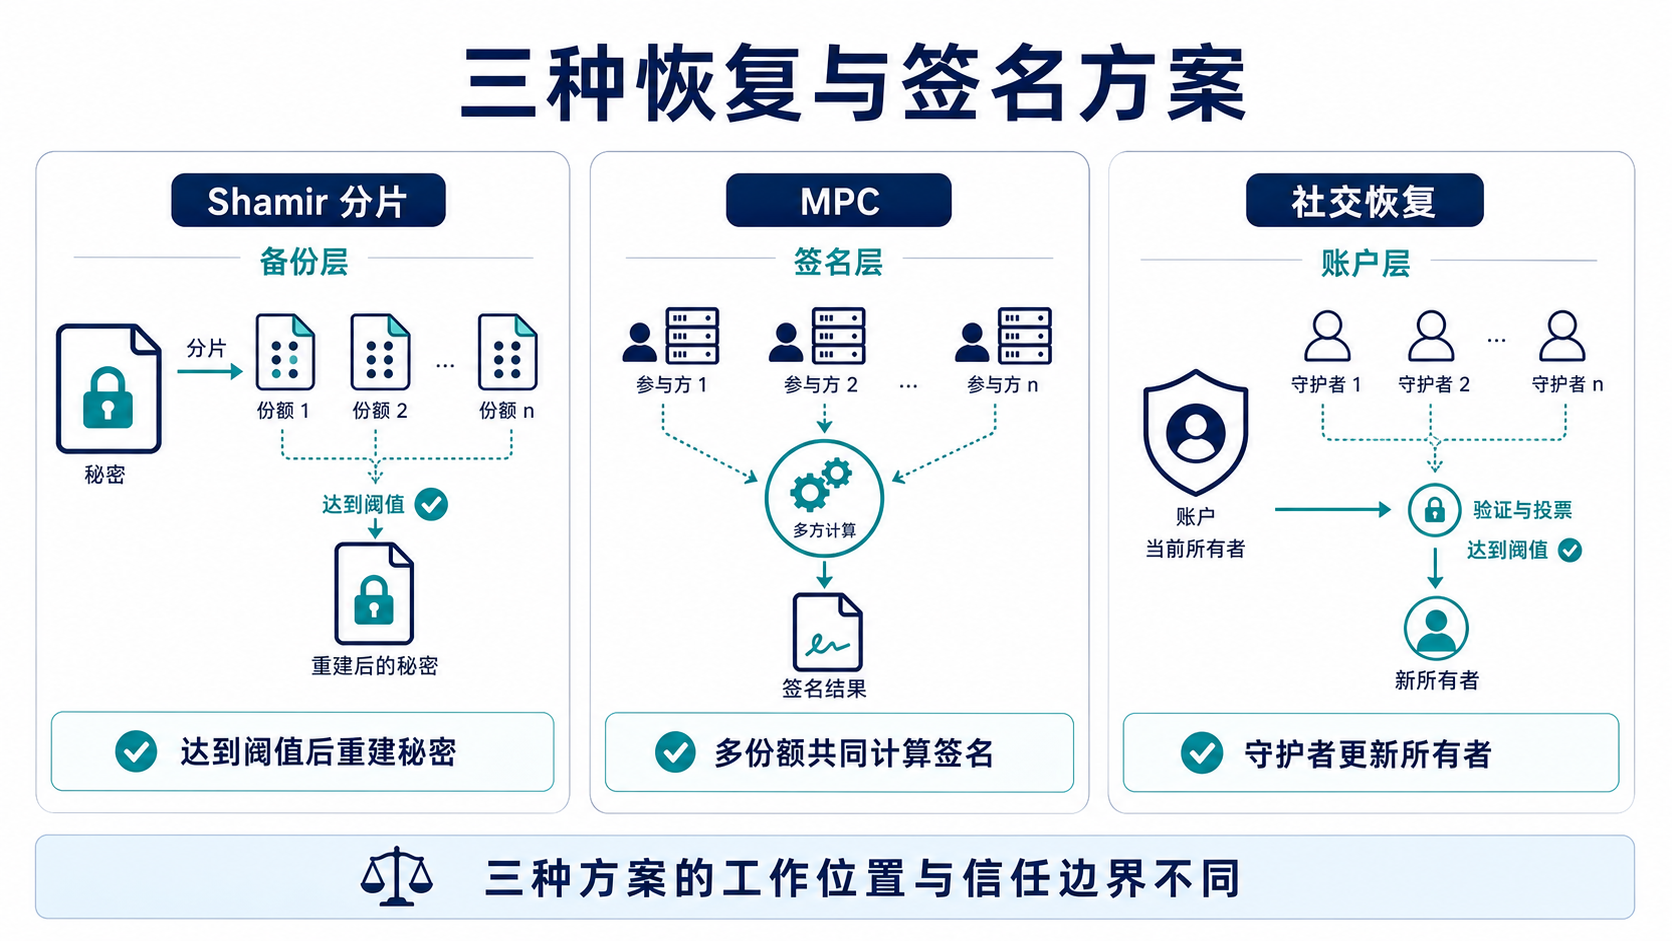
私钥分片把恢复秘密拆成达到阈值才能重建的份额,MPC 让多方在不重建完整私钥的情况下共同签名,社交恢复则由守护者更新账户控制权。
Shamir 分片解决什么问题?
Shamir Secret Sharing 可把秘密拆成多份,并设定任意达到阈值的份额恢复。例如 2-of-3 允许丢失一份,也不会因单独一份泄露而直接暴露完整秘密。
SLIP39 等钱包标准在此思路上定义可恢复份额。它与手工把助记词剪成几段不同,每份都是算法生成的恢复材料,必须确认钱包兼容和阈值配置。
MPC 与备份分片有什么不同?
多方计算钱包把签名能力分布在多个设备或服务之间,各方共同计算签名而不在正常流程中组合完整私钥。它可以支持设备替换、策略审批和机构工作流。
MPC 的安全还取决于协议实现、份额更新、身份认证、服务可用性和恢复流程。没有单一明文私钥,不等于没有平台或协调层依赖。
社交恢复怎样工作?
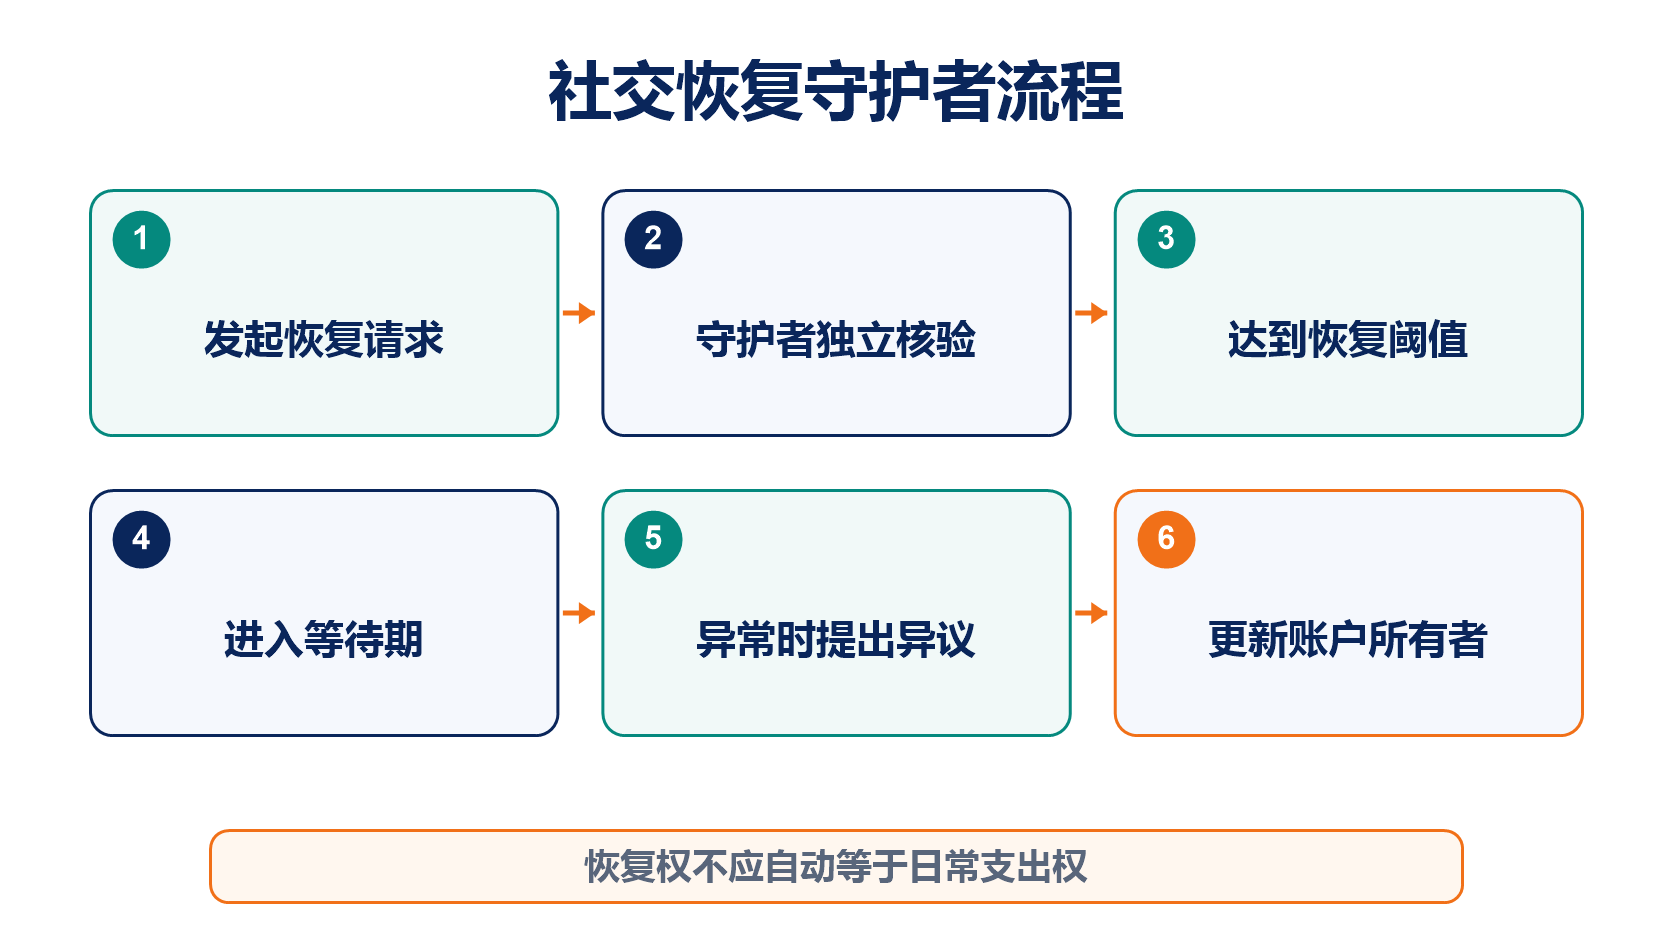
智能账户可设置朋友、家人、硬件设备或机构为守护者。达到指定规则后,守护者把账户所有者更新为新密钥,资产无需迁移到新地址。
恢复规则应设置延迟、通知和取消窗口,避免守护者串通或被同时钓鱼。守护者也需要更新和继承计划,不能设置后长期不检查。
三种方案怎样选择?
| 方案 | 主要发生位置 | 适合解决 | 新增依赖 |
|---|---|---|---|
| Shamir 分片 | 备份与恢复 | 单份备份丢失或被盗 | 份额保管和兼容实现 |
| MPC | 密钥生成与签名 | 多设备、机构审批和无单点签名 | 协调服务、协议与身份恢复 |
| 社交恢复 | 智能账户控制层 | 用户丢失当前签名密钥 | 守护者、合约、延迟与升级权限 |
复杂方案需要演练。无法在人员离职、设备丢失和服务停运时恢复的阈值系统,只是把单点故障换成流程故障。
基础多签结构可阅读多重签名钱包,整体密钥关系可回到私钥与助记词。
常见问题
单独一份 Shamir 份额能恢复部分资产吗?
不能。未达到阈值时应无法恢复原秘密,也不会对应"部分钱包"。
MPC 钱包完全没有私钥吗?
不同实现表述不同。核心是签名权由多个份额共同产生,不能据此假设不存在任何密钥材料或恢复依赖。
守护者能随时花费账户资产吗?
正常社交恢复只授予恢复权限,不等于日常支出权,但要检查合约和模块的实际配置。
分片越多越安全吗?
不一定。份额越多,保管、同步和丢失机会也越多,阈值应按真实人员和地点设计。
推荐阅读
查看更多
资产被盗后的紧急处置:追踪、冻结与法律途径
加密安全与风险
交易所安全评级:如何评估一个交易所的安全性
加密安全与风险
硬件钱包 vs 冷钱包 vs 纸钱包:哪种最安全
加密安全与风险
©2017-2026