硬件钱包完全指南:Ledger、Trezor、OneKey
硬件钱包把私钥生成和签名放在专用设备中,降低联网电脑直接窃取密钥的风险。Ledger、Trezor 和 OneKey 的实现不同,但都不能替用户判断恶意交易。
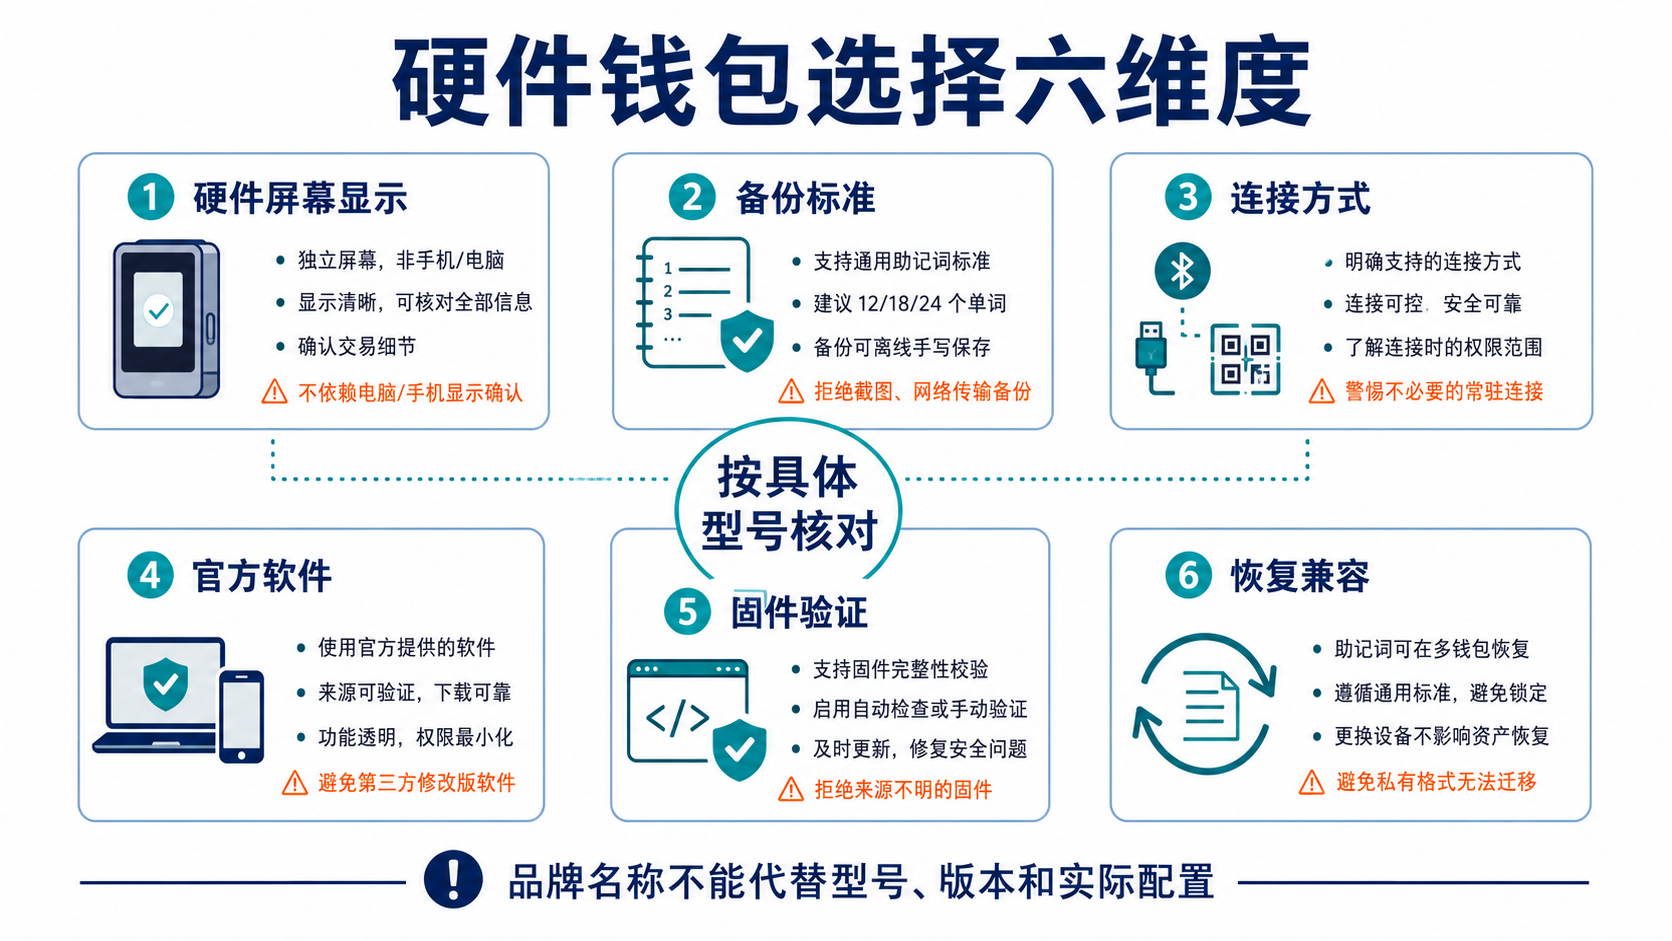
选择时先比较哪些维度?
Ledger 使用专用安全芯片并配合 Ledger Wallet;Trezor 强调可审查软硬件,并在支持型号提供 Shamir 备份;OneKey 使用安全芯片,OneKey Pro 还支持通过二维码进行 Air Gap 签名。
具体型号的屏幕、芯片、连接、开源范围、备份标准和支持网络会变化。应按要购买的准确型号查官方文档,不把品牌层面的宣传套到所有设备。
| 维度 | 要回答的问题 |
|---|---|
| 交易显示 | 设备能否完整显示地址、金额、网络和合约信息 |
| 备份 | 使用 BIP39、Shamir 或其他方式,兼容哪些恢复工具 |
| 连接 | USB、蓝牙、NFC 或二维码分别开放哪些功能 |
| 软件 | 官方桌面、移动端和浏览器支持范围是什么 |
| 固件 | 如何验证签名、更新、回滚与安全公告 |
| 恢复 | 设备丢失、厂商停运和继承时怎样恢复 |
购买和初始化怎样做?
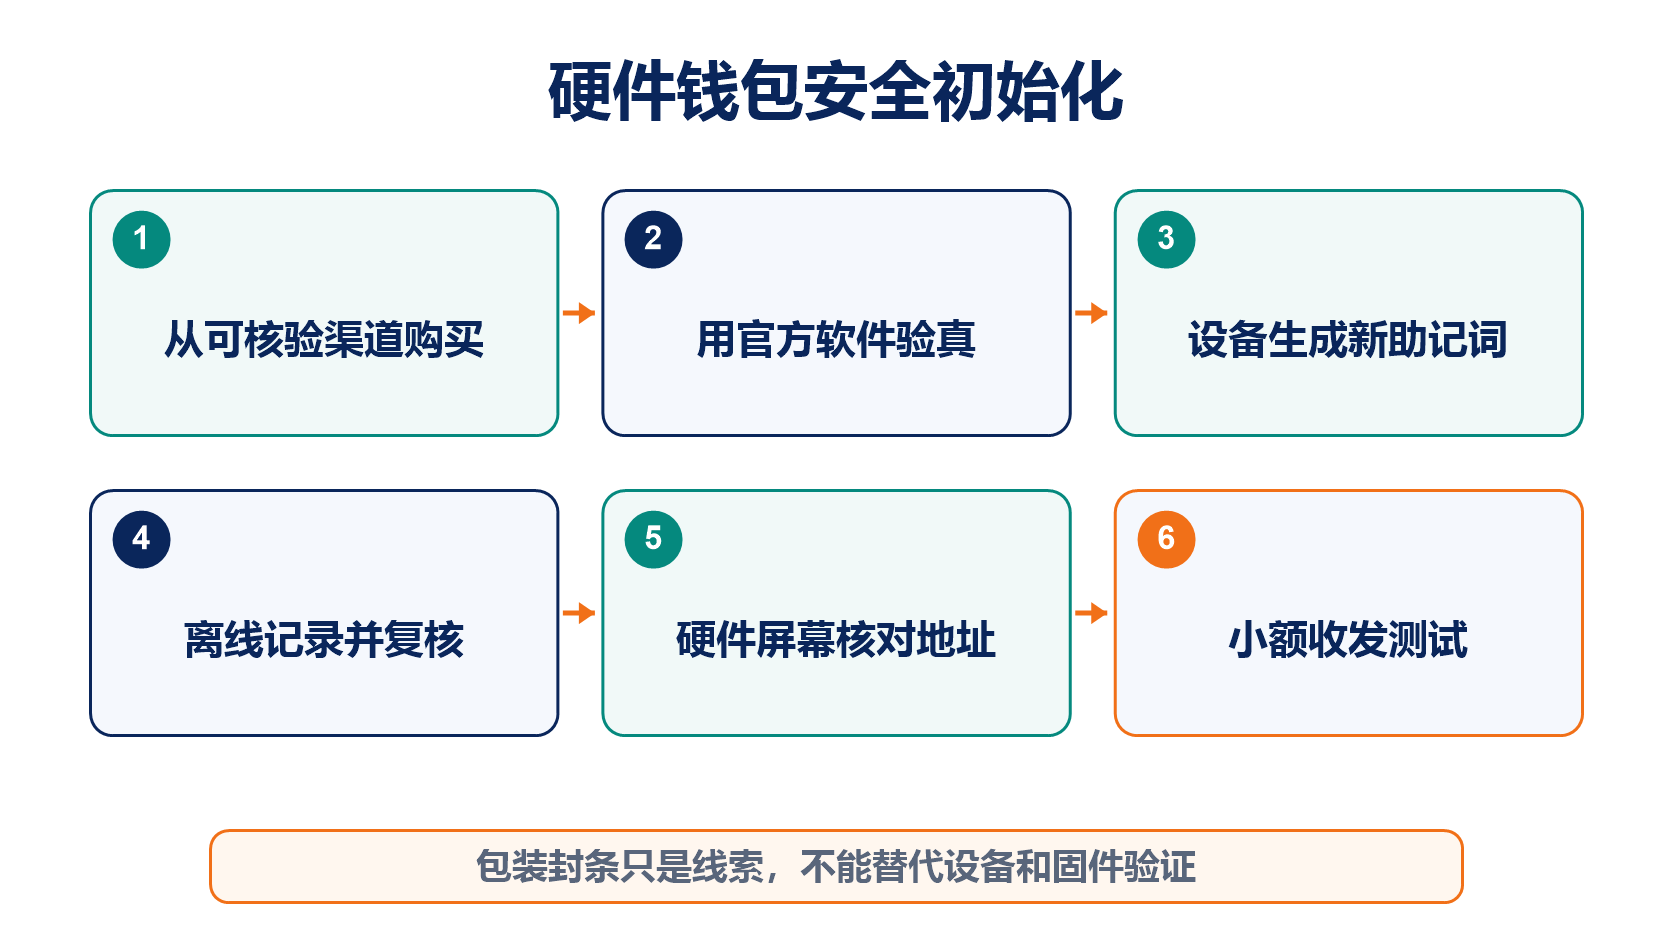
从厂商或可核验授权渠道购买,检查包装只是辅助,真正要在设备和官方软件中完成真实性与固件验证。不要使用包装内预先写好的助记词,也不要接受卖家远程"代激活"。
让设备自己生成全新助记词,离线记录并完成设备校验。设置独立 PIN,确认第一次接收地址同时显示在软件和硬件屏幕上,再转入小额资金测试。
硬件钱包为什么仍会被钓鱼?
恶意网页不能轻易读取设备私钥,却能构造一笔用户愿意签署的交易。盲签、无限授权、假地址和被篡改的前端,都可能让硬件钱包合法签出有害操作。
每次以硬件屏幕为准核对,而不是只看电脑。屏幕无法清楚解释的合约调用,不因"硬件钱包会保护我"而批准。
设备损坏或厂商停止服务怎么办?
资产不在设备内,设备保存签名能力。只要备份标准和必要参数仍兼容,可以在新设备或其他可信实现中恢复。
恢复前确认官方兼容性,Passphrase 和派生路径不能遗漏。原助记词曾输入联网软件时,不再视为冷密钥,应创建新种子并转账迁移。
与其他冷存储方式的差异可阅读硬件钱包、冷钱包与纸钱包对比,整体密钥安全可回到私钥与助记词。
常见问题
蓝牙硬件钱包一定比 USB 不安全吗?
不能只按传输介质判断。关键是协议、加密、设备确认和实现质量,用户还要核对硬件屏幕上的交易内容。
可以把旧软件钱包助记词导入新硬件钱包吗?
可以恢复,但无法消除它过去可能在线暴露的风险。更安全的迁移通常是让硬件生成新种子,再链上转账。
固件永远不更新是否更安全?
不是。旧固件可能包含已修复漏洞,应通过官方渠道了解更新内容并验证设备状态。
同时买两个品牌并共用一份助记词好吗?
能增加设备可用性,却也增加输入和保管环节。是否共用要结合兼容性和泄露面评估。
推荐阅读
查看更多